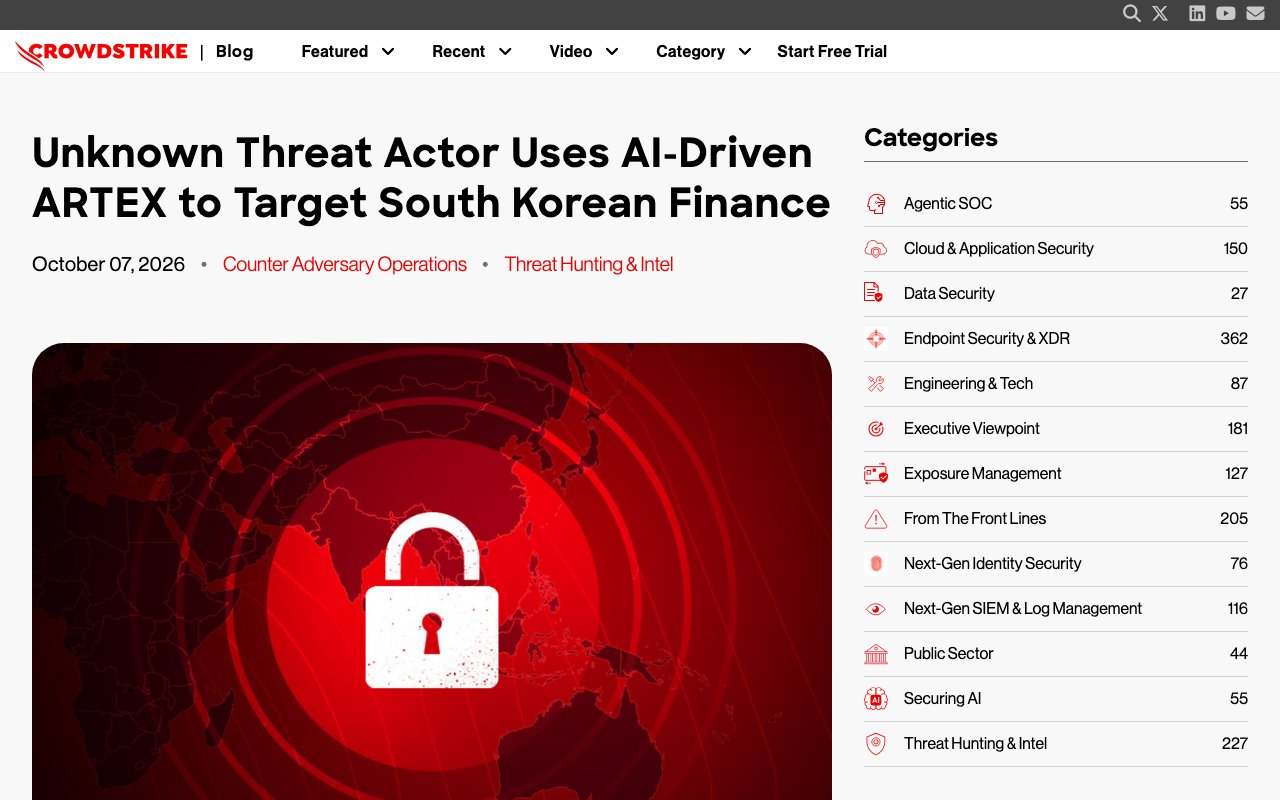
Las capturas muestran las páginas oficiales en la fecha indicada y pueden diferir de las de la publicación. Selecciona una imagen para ampliarla.
Le pides a una IA que «busque los puntos débiles de este sistema» y se encarga sola de todo, desde la investigación hasta el diseño de los pasos del ataque. Se ha informado de que una herramienta así se usó en un delito real. Entre finales de septiembre y octubre de 2026, bancos y otras entidades financieras de Corea del Sur sufrieron una serie de accesos no autorizados con filtración de datos personales de clientes, y la herramienta que supuestamente usó el atacante es una IA de origen chino: ARTEX. En este artículo explicamos qué es ARTEX, qué ocurrió en el caso y a qué debemos prestar atención, a partir de los informes de primera mano de empresas de ciberseguridad y de la prensa coreana, japonesa y en inglés, con datos a 20 de octubre de 2026.
Qué es ARTEX
ARTEX es una herramienta de pruebas de penetración con IA de código abierto (es decir, cuyo programa, el equivalente a sus planos, cualquiera puede ver y usar) que un desarrollador chino publicaba en GitHub con la cuenta «Autumn-27». Según el diario coreano JoongAng (Korea JoongAng Daily), se publicó en julio de 2026.
Una prueba de penetración (pentesting) es un trabajo que encarga una empresa para comprobar si es posible entrar en sus propios sistemas con los mismos métodos que un atacante real y así encontrar sus puntos débiles. En principio es una tarea al servicio de quien defiende, y la realizan especialistas que dedican mucho tiempo y trabajo manual. ARTEX es una herramienta que permite delegar esa tarea en la IA.
Según la descripción recogida por la prensa coreana, ARTEX es un sistema que combina un LLM (modelo de lenguaje de gran tamaño) con varios agentes de IA, y automatiza tareas que hasta ahora los especialistas hacían a mano, fase por fase, como estas:
- Análisis del sistema objetivo
- Análisis de los puntos débiles (vulnerabilidades)
- Planificación de la vía de intrusión, es decir, por dónde entrar
- Ejecución de herramientas y comandos de seguridad
Un agente de IA es una IA que recibe instrucciones, piensa por sí misma los pasos y avanza en el trabajo usando herramientas. Lo explicamos en detalle en «¿Qué son los agentes de IA?». ARTEX no tiene un modelo de IA propio: funciona conectándose a modelos externos mediante una API (la interfaz a la que se llama desde un programa).
La empresa estadounidense de ciberseguridad CrowdStrike describe ARTEX como «una herramienta agéntica de pruebas de penetración de código abierto, desarrollada en China y publicada recientemente».
Qué ocurrió en los ataques a las entidades financieras coreanas
El alcance de los daños
El primer caso que salió a la luz fue el de Shinhan Bank, uno de los grandes bancos de Corea del Sur. El banco detectó la filtración el 30 de septiembre de 2026, la notificó a las autoridades y la hizo pública el 1 de octubre. El objetivo fue un servicio que usan los intermediarios de préstamos (captadores de préstamos) para consultar, entre otras cosas, el estado de la evaluación de los préstamos de sus clientes. Según la prensa coreana, se filtraron datos de unas 25 000 personas, y una parte (66 casos) incluía el número de registro de residente (el equivalente al My Number japonés).
Después se fueron conociendo, uno tras otro, los daños en KB Kookmin Bank (119 personas), Hana Bank (89 personas), Busan Bank y cajas de ahorro (entidades parecidas a las cooperativas de crédito japonesas), entre otros. En la caja de ahorro Yegaram Savings Bank se calcula que se filtraron datos de unas 40 000 personas. En KB Kookmin Bank, según la prensa, el objetivo fue un sistema de apoyo a la gestión que los empleados usan desde el smartphone.
La Comisión de Servicios Financieros de Corea (Financial Services Commission, el equivalente a la Agencia de Servicios Financieros de Japón) anunció que, a 14 de octubre, las entidades afectadas sumaban 16 en total, con unos 100 000 registros filtrados. Además de bancos, hay cajas de ahorro, empresas de préstamos y plataformas de intercambio de criptoactivos (criptomonedas). Se filtraron nombres, datos de contacto, números de registro de residente y direcciones de correo electrónico, entre otros datos, y la Comisión afirma que no se ha confirmado la filtración de información que pueda dar lugar directamente a pagos fraudulentos, como números de tarjeta.
Conviene saber que en la prensa también aparece a menudo la cifra de «7 entidades y 68 000 personas». Es el recuento por personas de 7 entidades a principios de octubre, y difiere tanto en la fecha como en la forma de contar de la cifra de «16 entidades y unos 100 000 registros» que surgió después, al avanzar la investigación.
Cómo se desarrolló el ataque
Según el análisis de la empresa estadounidense de ciberseguridad Recorded Future, entre el 17 y el 22 de agosto de 2026 el atacante estuvo probando los servidores que usaría en el ataque y explorando internet en su conjunto.
Según lo señalado en la auditoría parlamentaria anual de la Asamblea Nacional de Corea, la primera intrusión en KB Kookmin Bank se produjo el 27 de septiembre, pasadas las 11 de la noche. En ese momento el banco lo consideró «una comunicación anómala habitual» y se limitó a bloquear la dirección IP (la dirección en la red) de origen del ataque. En la madrugada del 29 de septiembre sufrió un segundo ataque desde otra dirección IP, y se filtraron más datos.
Los objetivos fueron páginas web y servidores pensados para usarse desde fuera del banco, por intermediarios de préstamos, empleados y otros. El presidente de la Comisión de Servicios Financieros también ha señalado que existe una tendencia a atacar este tipo de sistemas. Todo apunta a que el atacante usó exploraciones automatizadas para ir encontrando, uno tras otro, puntos donde la defensa suele ser más débil que en los sistemas principales orientados a los clientes.
Cómo se usaron ARTEX y la IA
El informe de CrowdStrike
Quien informó con más detalle sobre el papel de ARTEX fue CrowdStrike, en un análisis publicado el 7 de octubre de 2026. CrowdStrike encontró en un servidor controlado por el atacante una carpeta cuyo contenido podía ver cualquiera (un directorio abierto). Allí quedaban, además de los archivos de configuración de ARTEX, archivos con el historial de trabajo y notas de «Claude Code», la herramienta de programación con IA de Anthropic.
Según CrowdStrike, el ARTEX del atacante estaba configurado para conectarse a los siguientes modelos de IA:
- DeepSeek v4.1-flash (modelo de la china DeepSeek; el más usado)
- GLM-5.3 (modelo de la china Zhipu AI)
- Grok 4.6 (modelo de SpaceXSI, antes xAI)
Según la empresa, la conexión con DeepSeek se hacía a través de un servicio que parece ser un revendedor de acceso a APIs de IA.
Cómo se usó Claude Code
El historial de Claude Code reveló que el atacante daba instrucciones a Claude en chino sobre cómo llevar a cabo las pruebas de penetración y que le pidió buscar grupos de Telegram (una aplicación de mensajería) donde se compran y venden datos filtrados de Corea. Es decir, llegó a consultar a la IA incluso dónde vender la información robada.
Por otro lado, Recorded Future, aunque afirma que el atacante usó Claude Code, DeepSeek, Grok y Zhipu AI, escribe que «con las pruebas disponibles no es posible saber cuánto aceleró la IA este ataque».
A 20 de octubre no consta que Anthropic haya publicado una declaración oficial sobre el caso. La agencia Reuters informó de que Anthropic no respondió a su petición de comentarios.
La postura de las autoridades coreanas
Hay que tener en cuenta que los documentos oficiales de las autoridades coreanas no reconocen que se usara ARTEX. El comunicado de la Comisión de Servicios Financieros solo habla de «nuevos riesgos, como la amenaza de hackeos con IA», sin mencionar el nombre de ARTEX. Según Reuters, la Comisión explicó que «está examinando en detalle los métodos de hackeo para determinar si hubo intervención de la IA».
El nombre de ARTEX apareció por primera vez el 2 de octubre en una exclusiva de Herald Economy (diario coreano). Una persona del Financial Security Institute de Corea (el organismo de ciberseguridad del sector financiero) declaró al diario que «al rastrear los registros de Shinhan Bank y la dirección IP del atacante, aparecieron rastros del uso de ARTEX». Esa misma fuente opinó que no fue la IA la que atacó por decisión propia, sino un hacker humano que usó una herramienta de IA.
En resumen, el uso de ARTEX es información basada en los análisis de empresas privadas de ciberseguridad como CrowdStrike y Recorded Future y en declaraciones de fuentes de las autoridades.
Quién es el atacante
CrowdStrike no vincula al atacante con ningún grupo conocido. Como se usaron ARTEX, de origen chino, e instrucciones en chino, considera que «es probable que hable chino y tenga motivaciones económicas», con un grado de confianza «moderado». Recorded Future ha bautizado a este atacante como «TAG-217».
El informe de CrowdStrike incluye información personal que aparecía en las instrucciones dadas a la IA, pero la propia CrowdStrike advierte que «no es posible vincular con certeza esta información al atacante». Según el JoongAng, la persona señalada niega su implicación y sostiene que le robaron la identidad. En CoAI no publicamos información personal que no esté confirmada.
Según Reuters, un portavoz del Ministerio de Asuntos Exteriores de China respondió que China se ha opuesto siempre al hackeo y lo ha combatido, y que no tenía conocimiento de este caso.
El cierre del código por su desarrollador y lo que vino después
El 8 de octubre de 2026, después de que el caso saliera en la prensa, el desarrollador de ARTEX anunció que, debido al mal uso de la herramienta, dejaría de actualizarla y la convertiría en software cerrado (código cerrado). Dijo que no publicaría nuevas versiones ni la mantendría, y después también se eliminó la página de GitHub. Según la cadena coreana SBS, ARTEX mantiene la postura de que no se hace responsable de los actos ilegales cometidos con la herramienta.
Sin embargo, un programa que ya se ha publicado no se puede recuperar. Según BleepingComputer, siguen circulando por internet versiones derivadas adaptadas al inglés y al coreano. Cerrar el código no ha eliminado el riesgo de que se use en nuevos ataques.
El impacto en Japón
En Japón también se ha confirmado el uso de ARTEX. El 19 de octubre de 2026, la empresa de ciberseguridad GMO Cybersecurity by Ierae anunció en su blog oficial que, al investigar la infraestructura de origen de ataques dirigidos a empresas japonesas (los servidores usados en los ataques, entre otros), había confirmado que se usaba ARTEX. Esta infraestructura tenía como objetivo a unas 20 empresas japonesas, 9 de ellas con sitios web del mismo sector. La empresa afirma que encontró otras 6 infraestructuras de ataque con IA dirigidas exclusivamente a empresas japonesas. Además, 8 de las empresas japonesas identificadas como objetivo ya habían anunciado filtraciones de información entre septiembre y octubre de 2026.
La empresa deduce que las compañías japonesas también están siendo atacadas con el mismo método que las entidades financieras coreanas. El diario japonés Nikkei informó de que probablemente es la primera vez que se revela el uso de ARTEX en ataques dirigidos a Japón.
Los sistemas como los que fueron objetivo en el caso coreano, pensados para que socios comerciales, proveedores o empleados los usen desde fuera, también existen en las empresas japonesas. El caso coreano no es, ni mucho menos, algo que ocurra en un país lejano.
Qué cambia cuando la IA se usa para atacar
El problema de herramientas como ARTEX es que incluso personas con pocos conocimientos especializados pueden encargarse con rapidez y a gran escala de todo el proceso, desde buscar puntos débiles hasta planificar el ataque. Tareas que antes llevaban varios días a un atacante experimentado, la IA puede hacerlas en una noche y contra muchos objetivos a la vez.
Por otro lado, el método que usó ARTEX en sí es una táctica de siempre: buscar puntos débiles y entrar por el hueco encontrado. CrowdStrike también lo describe como «usar herramientas de IA en combinación con capacidades de ataque convencionales». La IA no ha creado nuevos ataques como por arte de magia; lo más cercano a la realidad es pensar que lo que ha cambiado mucho es la velocidad y la cantidad con que se encuentran los huecos en las defensas básicas.
El mal uso de la IA no se limita a ARTEX. En noviembre de 2025, Anthropic hizo público que un atacante que, con un alto grado de confianza, atribuyó a un grupo patrocinado por el Estado chino (al que la empresa llama «GTG-1002») manipuló Claude Code para intentar entrar en unas 30 organizaciones de todo el mundo. Como las herramientas de código abierto no se pueden detener aunque quien las creó lo intente, quienes defienden deben prepararse dando por hecho que la IA hará aumentar los ataques.
Medidas que deberían tomar las empresas
Las medidas que la Comisión de Servicios Financieros de Corea exigió a las entidades financieras también sirven de referencia para las empresas japonesas.
- Inventariar y revisar los sistemas accesibles desde fuera: las páginas web y los servidores para socios comerciales, proveedores y empleados se pasan por alto con más facilidad que los sistemas para clientes. Hay que desactivar los que no se necesiten y reforzar la autenticación y las restricciones de acceso.
- Aplicar los parches de inmediato: cuando la búsqueda de puntos débiles se automatiza, los sistemas con parches atrasados se encuentran enseguida.
- No restar importancia a las anomalías pequeñas: KB Kookmin Bank consideró la primera intrusión «una comunicación anómala habitual». Si se detecta una anomalía, hay que investigarla pensando que puede ser el comienzo de un ataque.
- Compartir la información sobre amenazas en el sector: en Corea, las autoridades financieras comunicaron de inmediato a unas 500 empresas financieras las direcciones IP usadas en los ataques y los puntos a vigilar.
- Usar también la IA para defenderse: la Comisión de Servicios Financieros de Corea también exige revisar las vulnerabilidades con ayuda de la IA, para encontrar y tapar los huecos propios a la misma velocidad que los atacantes.
En el caso de los particulares, lo básico es desconfiar de llamadas, correos y SMS fraudulentos que usen la información filtrada, y no dar datos personales ni contraseñas en contactos que no se esperaban.
El punto de vista de la redacción de CoAI
El caso ARTEX ha dejado claro que los agentes de IA, además de ser «herramientas útiles», también pueden ser herramientas de ataque. Que el atacante llegara a consultar a la IA dónde vender los datos robados plantea también la cuestión de hasta qué punto las empresas de IA pueden detectar y frenar el mal uso.
Al mismo tiempo, hay que tener cuidado con titulares como «la IA hackeó bancos de forma automática». Las autoridades coreanas no han reconocido oficialmente el uso de ARTEX y tampoco se sabe cuánto aceleró la IA el ataque. La mayor parte de los daños se debieron a huecos en las defensas básicas: sistemas de trabajo accesibles desde fuera. Podría decirse que el primer paso para prepararse ante los ataques con IA no es una medida especial, sino hacer primero las revisiones básicas, antes y con más frecuencia que los atacantes.
Fuentes
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, reproducido por Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, reproducido por The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Comisión de Servicios Financieros, reproducido por el KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (NewsPim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by Ierae)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
Herramientas mencionadas en este artículo
 DeepSeekDeepSeek es un servicio de IA asistente de propósito general que se puede usar para responder preguntas y razonamiento.Ver detalles
 GrokGrok es un servicio de IA asistente de propósito general que se puede usar para responder preguntas e investigación.Ver detalles
 ClaudeUn asistente de IA conversacional de Anthropic destacado por su comprensión de textos largos y su generación de texto natural.Ver detalles
 Claude CodeClaude Code es un servicio de IA de programación que se puede usar para implementación y corrección de errores.Ver detalles