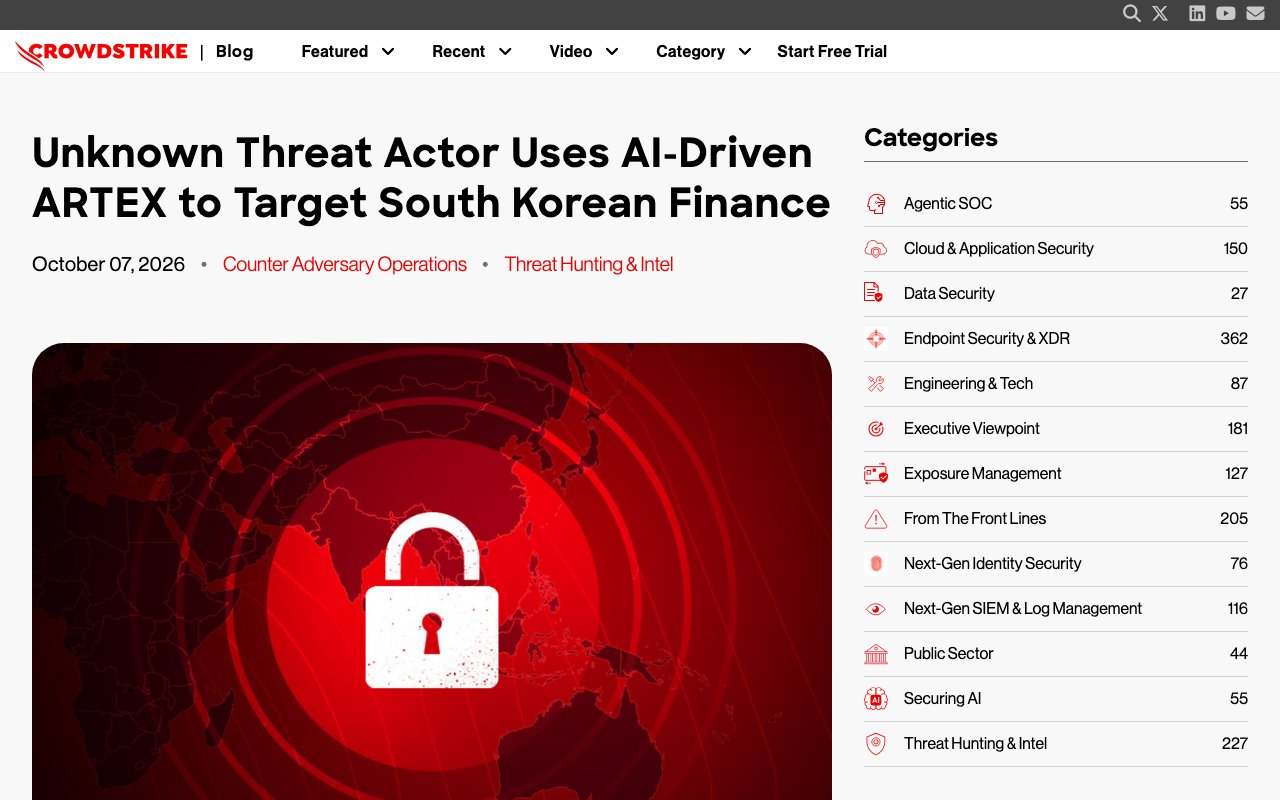
Les captures montrent les pages officielles à la date indiquée et peuvent différer de celles de la publication. Sélectionnez une image pour l’agrandir.
On demande à une IA de « chercher les failles de ce système », et elle se charge seule de tout, de la reconnaissance jusqu'à l'élaboration des étapes de l'attaque. Un outil de ce type aurait été utilisé dans une véritable affaire criminelle. Entre fin septembre et octobre 2026, des banques et d'autres établissements financiers sud-coréens ont subi une série d'accès non autorisés, avec à la clé des fuites de données personnelles de clients. L'outil que l'attaquant aurait employé est une IA de fabrication chinoise : ARTEX. Dans ce guide, nous faisons le point, au 20 octobre 2026, sur ce qu'est ARTEX, ce qui s'est passé et ce à quoi il faut faire attention, à partir des rapports de première main d'entreprises de cybersécurité et de la presse coréenne, japonaise et anglophone.
Ce qu'est ARTEX
ARTEX est un outil de test d'intrusion par IA open source (c'est-à-dire dont le programme, l'équivalent de ses plans, peut être consulté et utilisé par tous) qu'un développeur chinois publiait sur GitHub sous le compte « Autumn-27 ». D'après le quotidien coréen JoongAng (Korea JoongAng Daily), il a été publié en juillet 2026.
Un test d'intrusion (pentest) est une mission commandée par une entreprise pour vérifier si l'on peut pénétrer dans ses propres systèmes avec les mêmes méthodes qu'un véritable attaquant, afin d'en trouver les failles. C'est en principe un travail au service des défenseurs, mené par des spécialistes qui y consacrent beaucoup de temps et de travail manuel. ARTEX permet de confier ce travail à l'IA.
Selon la description rapportée par la presse coréenne, ARTEX est un système qui associe un LLM (grand modèle de langage) à plusieurs agents IA et qui automatise des tâches que les spécialistes effectuaient jusqu'ici à la main, étape par étape, comme celles-ci :
- Analyse du système ciblé
- Analyse des failles (vulnérabilités)
- Planification du chemin d'intrusion, c'est-à-dire du point d'entrée
- Exécution d'outils et de commandes de sécurité
Un agent IA est une IA qui reçoit des instructions, détermine elle-même les étapes et avance dans le travail en utilisant des outils. Nous l'expliquons en détail dans « Qu'est-ce qu'un agent IA ? ». ARTEX ne possède pas de modèle d'IA propre : il fonctionne en se connectant à des modèles externes via une API (l'interface qu'un programme appelle).
L'entreprise américaine de cybersécurité CrowdStrike décrit ARTEX comme « un outil agentique de test d'intrusion open source, développé en Chine et publié récemment ».
Ce qui s'est passé lors des attaques contre les établissements financiers coréens
L'ampleur des dégâts
Le premier cas révélé a été celui de Shinhan Bank, l'une des grandes banques sud-coréennes. La banque a détecté la fuite le 30 septembre 2026, l'a signalée aux autorités et l'a rendue publique le 1er octobre. La cible était un service qu'utilisent les intermédiaires en crédit (apporteurs de prêts) pour consulter notamment l'état d'avancement de l'examen des prêts de leurs clients. Selon la presse coréenne, les données d'environ 25 000 personnes ont fuité, dont une partie (66 cas) comprenait le numéro d'enregistrement de résident (l'équivalent du My Number japonais).
Les dégâts se sont ensuite révélés l'un après l'autre chez KB Kookmin Bank (119 personnes), Hana Bank (89 personnes), Busan Bank et des banques d'épargne (des établissements proches des caisses de crédit japonaises), entre autres. Chez la banque d'épargne Yegaram Savings Bank, la fuite concernerait environ 40 000 personnes. Chez KB Kookmin Bank, selon la presse, c'est un système d'aide aux opérations utilisé par les employés sur smartphone qui a été visé.
La Commission des services financiers de Corée (Financial Services Commission, l'équivalent de l'Agence des services financiers du Japon) a annoncé qu'au 14 octobre, 16 entreprises au total avaient été touchées, pour environ 100 000 données divulguées. Outre des banques, on compte des banques d'épargne, des sociétés de prêt et des plateformes d'échange de cryptoactifs (cryptomonnaies). Les données divulguées comprennent notamment des noms, des coordonnées, des numéros d'enregistrement de résident et des adresses e-mail. La Commission indique qu'aucune fuite d'informations pouvant mener directement à des paiements frauduleux, comme des numéros de carte, n'a été constatée.
À noter : le chiffre de « 7 entreprises et 68 000 personnes » revient aussi souvent dans la presse. Il s'agit d'un décompte en nombre de personnes pour 7 entreprises début octobre ; il diffère, par la date comme par la méthode de comptage, du chiffre de « 16 entreprises et environ 100 000 données » établi ensuite au fil de l'enquête.
Le déroulé de l'attaque
D'après l'analyse de l'entreprise américaine de cybersécurité Recorded Future, l'attaquant a testé, du 17 au 22 août 2026, les serveurs qui allaient servir à l'attaque et mené une reconnaissance de l'ensemble d'internet.
Selon les éléments soulevés lors de l'audit parlementaire annuel de l'Assemblée nationale coréenne, la première intrusion chez KB Kookmin Bank a eu lieu le 27 septembre, peu après 23 heures. La banque l'a alors jugée comme « une communication anormale banale » et s'est contentée de bloquer l'adresse IP (l'adresse sur le réseau) d'origine de l'attaque. Aux premières heures du 29 septembre, elle a subi une deuxième attaque depuis une autre adresse IP, et d'autres données ont fuité.
Les cibles étaient des pages web et des serveurs conçus pour être utilisés depuis l'extérieur de la banque, par des intermédiaires en crédit, des employés, etc. Le président de la Commission des services financiers a lui aussi souligné la tendance à viser ce type de systèmes. L'attaquant aurait recherché, par une reconnaissance automatisée, des points où la défense tend à être plus faible que sur les systèmes principaux destinés aux clients.
Comment ARTEX et l'IA ont été utilisés
Le rapport de CrowdStrike
C'est CrowdStrike qui a détaillé le rôle d'ARTEX, dans une analyse publiée le 7 octobre 2026. CrowdStrike a découvert, sur un serveur contrôlé par l'attaquant, un dossier dont le contenu était visible par tous (un répertoire ouvert). Il contenait, outre les fichiers de configuration d'ARTEX, des fichiers d'historique de travail et de notes de « Claude Code », l'outil de programmation par IA d'Anthropic.
Selon CrowdStrike, l'ARTEX de l'attaquant était configuré pour se connecter aux modèles d'IA suivants :
- DeepSeek v4.1-flash (modèle du chinois DeepSeek, le plus utilisé)
- GLM-5.3 (modèle du chinois Zhipu AI)
- Grok 4.6 (modèle de SpaceXSI, anciennement xAI)
D'après l'entreprise, la connexion à DeepSeek passait par un service qui semble être un revendeur d'accès aux API d'IA.
L'utilisation de Claude Code
L'historique de Claude Code a montré que l'attaquant donnait à Claude, en chinois, des instructions sur la conduite des tests d'intrusion, et qu'il lui avait demandé de chercher des groupes Telegram (une messagerie) où s'échangent des données coréennes divulguées. Autrement dit, il est allé jusqu'à consulter l'IA sur l'endroit où vendre les informations volées.
En revanche, Recorded Future, tout en indiquant que l'attaquant a utilisé Claude Code, DeepSeek, Grok et Zhipu AI, écrit que « les preuves disponibles ne permettent pas de savoir dans quelle mesure l'IA a accéléré cette attaque ».
Au 20 octobre, nous n'avons pas trouvé de déclaration officielle d'Anthropic sur cette affaire. L'agence Reuters indique qu'Anthropic n'a pas répondu à sa demande de commentaire.
La position des autorités coréennes
Point important : les documents officiels des autorités coréennes ne reconnaissent pas l'utilisation d'ARTEX. Le communiqué de la Commission des services financiers parle seulement de « nouveaux risques tels que la menace du piratage par IA », sans citer ARTEX. Selon Reuters, la Commission a expliqué « examiner en détail les méthodes de piratage pour déterminer si l'IA a été impliquée ».
Le nom d'ARTEX est apparu pour la première fois le 2 octobre, dans une exclusivité d'Herald Economy (quotidien coréen). Une source du Financial Security Institute (l'organisme de cybersécurité du secteur financier coréen) a déclaré au journal qu'« en remontant les journaux de Shinhan Bank et l'adresse IP de l'attaquant, des traces d'utilisation d'ARTEX sont apparues ». Cette source estime également que ce n'est pas l'IA qui a attaqué de sa propre initiative, mais un pirate humain qui s'est servi d'un outil d'IA.
En somme, l'utilisation d'ARTEX repose sur les analyses d'entreprises privées de cybersécurité comme CrowdStrike et Recorded Future, et sur les propos de sources proches des autorités.
Qui est l'attaquant
CrowdStrike ne rattache l'attaquant à aucun groupe connu. Compte tenu de l'utilisation d'ARTEX, d'origine chinoise, et d'instructions en chinois, l'entreprise estime qu'il est « probablement sinophone et motivé par l'appât du gain », avec un degré de confiance « modéré ». Recorded Future a baptisé cet attaquant « TAG-217 ».
Le rapport de CrowdStrike mentionne des informations personnelles figurant dans les instructions données à l'IA, mais CrowdStrike précise elle-même qu'elle « ne peut pas relier ces informations à l'attaquant avec certitude ». Selon le JoongAng, la personne désignée nie toute implication et affirme avoir été victime d'une usurpation d'identité. CoAI ne publie pas d'informations personnelles non confirmées.
Selon Reuters, un porte-parole du ministère chinois des Affaires étrangères a répondu que la Chine s'est toujours opposée au piratage et l'a toujours combattu, et qu'il n'avait pas connaissance de cette affaire.
La fermeture du code par le développeur, et la suite
Le 8 octobre 2026, après la médiatisation de l'affaire, le développeur d'ARTEX a annoncé qu'en raison du détournement de l'outil, il cesserait de le mettre à jour et le rendrait propriétaire (code fermé). Il a indiqué qu'il ne publierait plus de nouvelles versions et n'assurerait plus de maintenance, puis la page GitHub a été supprimée. Selon la chaîne coréenne SBS, ARTEX considère ne pas être responsable des actes illégaux commis avec l'outil.
Mais un programme déjà publié ne se récupère pas. Selon BleepingComputer, des versions dérivées adaptées en anglais et en coréen circulent toujours en ligne. La fermeture du code n'a pas fait disparaître le risque de voir l'outil servir à de nouvelles attaques.
Les répercussions au Japon
L'utilisation d'ARTEX a aussi été confirmée au Japon. Le 19 octobre 2026, l'entreprise de cybersécurité GMO Cybersecurity by Ierae a annoncé sur son blog officiel qu'en examinant l'infrastructure d'origine d'attaques visant des entreprises japonaises (les serveurs utilisés pour les attaques, etc.), elle avait constaté l'utilisation d'ARTEX. Cette infrastructure ciblait une vingtaine d'entreprises japonaises, dont 9 avaient des sites du même secteur. L'entreprise dit avoir découvert 6 autres infrastructures d'attaque utilisant l'IA et visant exclusivement des entreprises japonaises. Par ailleurs, 8 des entreprises japonaises identifiées comme cibles avaient déjà annoncé des fuites d'informations en septembre-octobre 2026.
L'entreprise suppose que des sociétés japonaises sont attaquées selon le même mode opératoire que les établissements financiers coréens. Le quotidien japonais Nikkei a rapporté que ce serait la première fois que l'utilisation d'ARTEX est révélée dans des attaques visant le Japon.
Des systèmes comme ceux visés dans l'affaire coréenne, destinés aux partenaires commerciaux, aux sous-traitants ou aux employés travaillant depuis l'extérieur, existent aussi dans les entreprises japonaises. L'affaire coréenne n'a rien d'une histoire lointaine.
Ce qui change quand l'IA sert à attaquer
Le problème avec des outils comme ARTEX, c'est que même des personnes peu expertes peuvent enchaîner rapidement et à grande échelle la recherche de failles et la planification de l'attaque. Un travail qui prenait plusieurs jours à un attaquant chevronné peut être mené par l'IA en une nuit, sur de nombreuses cibles à la fois.
En revanche, la méthode utilisée par ARTEX est en elle-même une technique ancienne : chercher les failles et entrer par la brèche trouvée. CrowdStrike la décrit d'ailleurs comme le fait d'« utiliser des outils d'IA en combinaison avec des capacités d'attaque classiques ». L'IA n'a pas inventé de nouvelles attaques comme par magie ; il est plus juste de considérer que c'est la vitesse et le volume de détection des brèches dans les défenses de base qui ont profondément changé.
Le détournement de l'IA ne se limite pas à ARTEX. En novembre 2025, Anthropic a révélé qu'un attaquant qu'elle attribue avec un degré de confiance élevé à un groupe soutenu par l'État chinois (qu'elle nomme « GTG-1002 ») avait manipulé Claude Code pour tenter de s'introduire dans une trentaine d'organisations dans le monde. Comme les outils open source ne peuvent pas être arrêtés même si leur créateur le souhaite, les défenseurs doivent se préparer en partant du principe que l'IA va multiplier les attaques.
Les mesures que les entreprises devraient prendre
Les mesures que la Commission des services financiers de Corée a demandées aux établissements financiers sont aussi une bonne référence pour les entreprises japonaises.
- Recenser et contrôler les systèmes accessibles depuis l'extérieur : les pages web et serveurs destinés aux partenaires, aux sous-traitants et aux employés sont plus souvent négligés que les systèmes destinés aux clients. Il faut arrêter ceux qui sont inutiles et renforcer l'authentification et les restrictions d'accès.
- Appliquer les correctifs sans attendre : quand la recherche de failles est automatisée, les systèmes en retard de correctifs sont vite repérés.
- Ne pas prendre les petites anomalies à la légère : KB Kookmin Bank a jugé la première intrusion comme « une communication anormale banale ». Toute anomalie détectée doit être examinée comme le début possible d'une attaque.
- Partager les informations sur les menaces au sein du secteur : en Corée, les autorités financières ont transmis sans délai à environ 500 sociétés financières les adresses IP utilisées dans les attaques et les points de vigilance.
- Utiliser aussi l'IA pour se défendre : la Commission des services financiers de Corée demande également de contrôler les vulnérabilités à l'aide de l'IA, afin de trouver et de colmater ses propres brèches aussi vite que les attaquants.
Pour les particuliers, l'essentiel est de se méfier des appels, e-mails et SMS frauduleux exploitant les informations divulguées, et de ne jamais communiquer de données personnelles ni de code secret lors d'un contact inattendu.
Le regard de la rédaction de CoAI
L'affaire ARTEX a clairement montré que les agents IA sont des « outils pratiques », mais qu'ils peuvent aussi devenir des outils d'attaque. Le fait que l'attaquant ait consulté l'IA jusque sur les débouchés des données volées pose aussi la question de savoir jusqu'où les entreprises d'IA peuvent détecter et stopper les abus.
Il faut toutefois se méfier des titres du genre « l'IA a piraté des banques toute seule ». Les autorités coréennes n'ont pas officiellement reconnu l'utilisation d'ARTEX, et l'on ignore dans quelle mesure l'IA a accéléré l'attaque. L'essentiel des dégâts provient de brèches dans les défenses de base : des systèmes métier accessibles depuis l'extérieur. On peut dire que la première étape pour se préparer aux attaques par IA n'est pas une mesure spéciale, mais d'abord des contrôles de base, menés plus tôt et plus souvent que les attaquants.
Sources
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, repris par Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, repris par The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Commission des services financiers, repris par le KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (NewsPim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by Ierae)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
Outils mentionnés dans cet article
 DeepSeekDeepSeek est un assistant IA généraliste utilisable pour répondre à des questions ou pour le raisonnement.Voir les détails
 GrokGrok est un assistant IA généraliste utilisable pour répondre à des questions ou pour la recherche.Voir les détails
 ClaudeUn assistant IA conversationnel d'Anthropic, réputé pour sa compréhension des textes longs et la génération de texte naturel.Voir les détails
 Claude CodeClaude Code est un service de codage par IA utilisable pour l'implémentation ou la correction de bugs.Voir les détails