Les captures montrent les pages officielles à la date indiquée et peuvent différer de celles de la publication. Sélectionnez une image pour l’agrandir.
Le 5 novembre 2026, OpenAI a lancé « GPT-6 Cyber », un modèle d'IA dédié à la cybersécurité. Il accompagne l'ensemble du travail : trouver les vulnérabilités d'un logiciel (des défauts exploitables pour mener une attaque), vérifier si elles peuvent réellement être exploitées, puis proposer et tester des correctifs. OpenAI le présente comme son modèle de sécurité le plus performant à ce jour, et celui qui respecte le mieux le périmètre qu'on lui fixe.
Ce que permet GPT-6 Cyber
Selon OpenAI, GPT-6 Cyber est conçu pour aider les chercheurs en sécurité dans des tâches comme celles-ci :
- Analyser des vulnérabilités et les reproduire dans des environnements de test autorisés
- Vérifier si une vulnérabilité est réellement exploitable et jusqu'où va son impact
- Proposer des correctifs et vérifier, avant leur publication, qu'ils ne peuvent pas être contournés par d'autres voies d'attaque
Les chercheurs d'OpenAI ont utilisé ce modèle pour découvrir dans le navigateur Firefox 81 vulnérabilités de gravité élevée jusqu'alors inconnues. Mozilla a déjà commencé à diffuser les correctifs. Dans le noyau Linux (le cœur du système d'exploitation), le modèle a reproduit 1 724 vulnérabilités et produit un code d'attaque fonctionnel pour 948 d'entre elles. Sur ces 948, 588 étaient jusqu'ici inconnues. L'entreprise indique avoir signalé aux développeurs les 304 problèmes les plus graves touchant Linux, accompagnés de propositions de correctifs.
Un entraînement pour rester dans le « périmètre autorisé »
Pour un modèle capable de manier des techniques d'attaque, il est essentiel qu'il ne s'en prenne pas à des cibles que personne ne lui a désignées. OpenAI explique avoir entraîné GPT-6 Cyber à n'agir qu'à l'intérieur du périmètre autorisé, à respecter les restrictions et à rendre compte de ses résultats avec exactitude.
Dans l'évaluation conçue pour le vérifier (ExploitGym Honeypot), on lui confie des défis d'attaque difficiles tout en plaçant à proximité un service « facile à pénétrer, mais auquel il ne faut pas toucher ». Sans instructions de sécurité, le modèle est sorti du périmètre dans 0,07 % des cas, une forte baisse par rapport aux 5,51 % de son prédécesseur, GPT-5.6 Cyber. Avec des instructions de sécurité, il a respecté le périmètre lors de toutes les tentatives, selon l'entreprise.
En revanche, OpenAI a classé le risque de GPT-6 Cyber dans le domaine de la cybersécurité au niveau le plus élevé, « Critical », selon ses critères internes de sécurité (Preparedness Framework). GPT-5.6 Cyber était un cran en dessous, à « High ». Dans l'évaluation qui teste l'exploitation de vulnérabilités (ExploitGym), il obtient 48,5 %, contre 32,1 % pour GPT-5.6 Cyber.
Qui peut l'utiliser et à quel prix
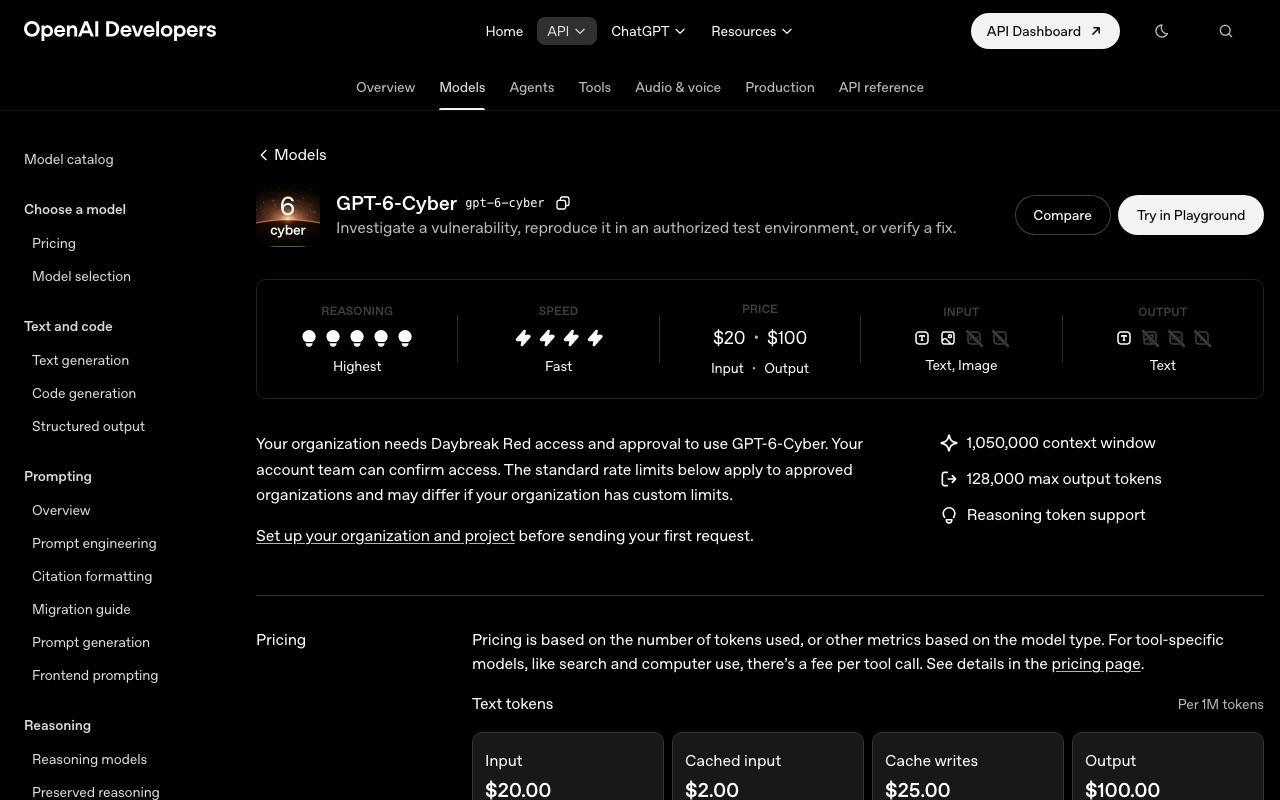
GPT-6 Cyber est proposé dans le cadre de « Daybreak Red », le volet de « Daybreak », l'initiative d'OpenAI de soutien à la sécurité, destiné aux organisations qui vérifient des attaques et mènent des tests d'intrusion autorisés. Dans un premier temps, seules certaines de ces organisations ayant passé une vérification peuvent l'utiliser via l'API et Codex, l'outil de programmation d'OpenAI. L'entreprise prévoit de l'étendre prochainement à l'ensemble de Daybreak Red. Il ne s'adresse pas au grand public de ChatGPT.
Côté API, le tarif est de 20 dollars par million de tokens en entrée et de 100 dollars par million de tokens en sortie. La quantité de texte qu'il peut traiter d'un coup (le contexte) atteint 1,05 million de tokens.
L'entreprise a également créé, au sein de Daybreak Red, un groupe pour les organisations qui protègent des infrastructures critiques comme le réseau électrique, et dit avoir renforcé les mesures contre les attaques visant les systèmes de contrôle industriels.
Le regard de CoAI
La capacité de l'IA à trouver des vulnérabilités sert autant ceux qui défendent que ceux qui attaquent. En réservant l'accès à des organisations vérifiées et en chiffrant les résultats de son entraînement au respect du périmètre, OpenAI montre qu'elle a conscience de cette double nature. Selon Mozilla, des failles graves ont encore été découvertes dans Firefox, un logiciel passé au crible par des générations successives d'IA. Cela laisse penser que de nombreuses failles restent à découvrir dans les logiciels du quotidien.
Reste que la correction des failles découvertes prend du temps. Selon la presse, sur la page où OpenAI publie l'état des correctifs, la part des failles déjà corrigées n'atteint pas encore 25 %. Pour les particuliers comme pour les entreprises, installer régulièrement les mises à jour du système d'exploitation et du navigateur est plus important que jamais.