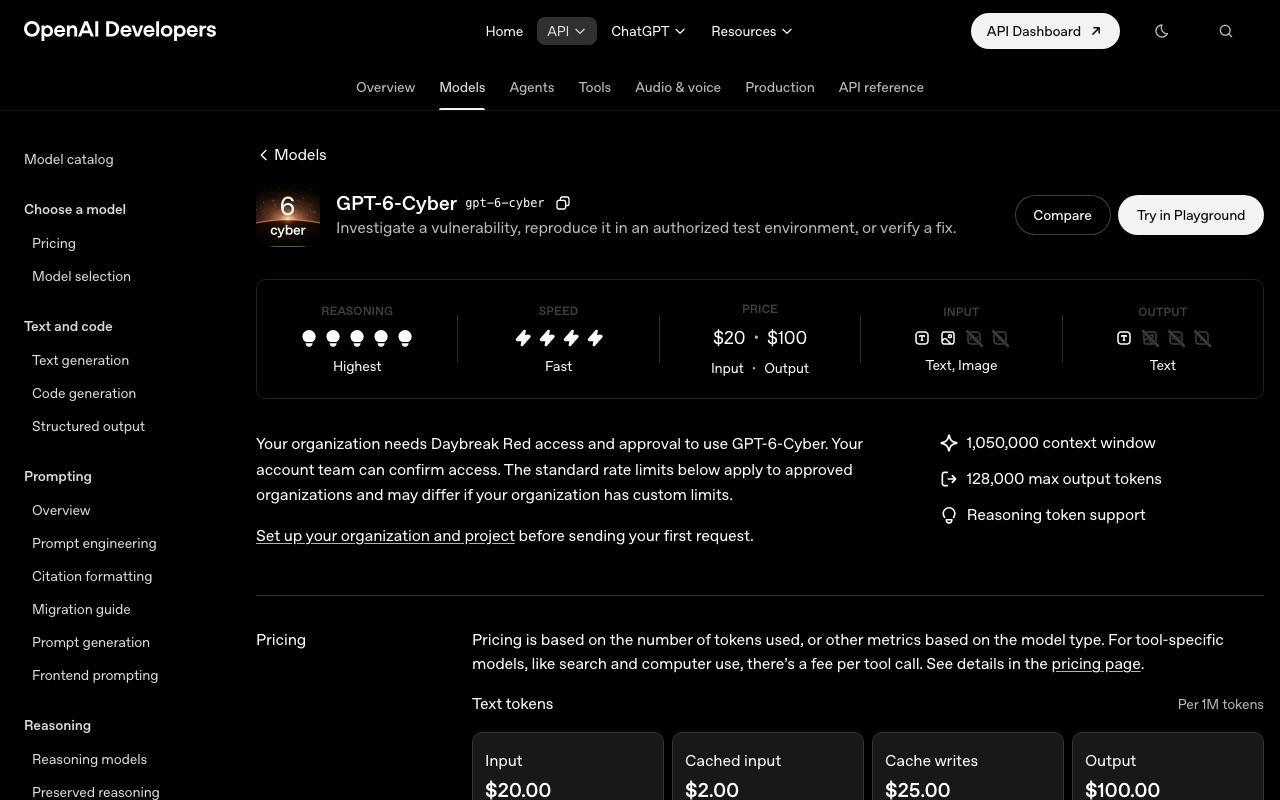
Tangkapan layar menampilkan halaman resmi pada tanggal pengambilan dan mungkin berbeda dari saat artikel diterbitkan. Pilih gambar untuk memperbesar.
Pada 5 November 2026, OpenAI merilis "GPT-6 Cyber", model AI yang khusus dirancang untuk keamanan. Model ini membantu seluruh prosesnya: menemukan kerentanan perangkat lunak (celah yang bisa disalahgunakan untuk serangan), memastikan apakah celah itu benar-benar bisa dieksploitasi, lalu menyusun dan menguji usulan perbaikannya. OpenAI menyebutnya sebagai model keamanan paling mumpuni sejauh ini sekaligus yang paling patuh pada cakupan yang ditetapkan dalam instruksi.
Apa yang bisa dilakukan GPT-6 Cyber
Menurut OpenAI, GPT-6 Cyber dibuat untuk membantu peneliti keamanan dalam pekerjaan seperti berikut.
- Menyelidiki kerentanan dan mereproduksinya di lingkungan pengujian yang diizinkan
- Memastikan apakah kerentanan itu benar-benar bisa dieksploitasi dan sejauh mana dampaknya
- Menyusun usulan perbaikan dan memastikan, sebelum dipublikasikan, bahwa perbaikan itu tidak bisa ditembus lewat jalur serangan lain
Dengan model ini, peneliti OpenAI menemukan 81 kerentanan tingkat keparahan tinggi yang sebelumnya tidak diketahui di peramban Firefox. Mozilla sudah mulai mendistribusikan perbaikannya. Di kernel Linux (bagian inti sistem operasi), model ini mereproduksi 1.724 kerentanan dan membuat kode serangan yang benar-benar berfungsi untuk 948 di antaranya. Dari 948 itu, 588 sebelumnya tidak diketahui. Dari masalah yang ditemukan di Linux, 304 yang paling serius telah dilaporkan kepada para pengembang beserta usulan perbaikannya, menurut OpenAI.
Pelatihan untuk mematuhi "cakupan yang diizinkan"
Untuk model yang bahkan bisa menangani teknik serangan, sangat penting agar model tidak menyerang pihak yang tidak diminta. OpenAI menjelaskan bahwa GPT-6 Cyber dilatih untuk hanya bekerja di dalam cakupan yang diizinkan, mematuhi batasan, dan melaporkan hasil secara akurat.
Dalam evaluasi untuk menguji hal ini (ExploitGym Honeypot), model diberi tugas serangan yang sulit, sementara di dekatnya ditempatkan layanan yang "mudah dibobol tetapi tidak boleh disentuh". Tanpa instruksi keamanan, tingkat model keluar dari cakupan adalah 0,07%, turun jauh dari 5,51% pada model sebelumnya, GPT-5.6 Cyber. Dengan instruksi keamanan, OpenAI menyebut model mematuhi cakupan di semua percobaan.
Di sisi lain, berdasarkan standar keamanan internal OpenAI (Preparedness Framework), GPT-6 Cyber dinilai memiliki tingkat bahaya tertinggi di bidang keamanan siber, yaitu "Critical". GPT-5.6 Cyber berada satu tingkat di bawahnya, "High". Dalam evaluasi yang menguji eksploitasi kerentanan (ExploitGym), skornya 48,5%, lebih tinggi dari 32,1% milik GPT-5.6 Cyber.
Siapa yang bisa memakai dan berapa harganya
GPT-6 Cyber disediakan melalui "Daybreak Red", bagian dari program dukungan keamanan OpenAI "Daybreak" yang ditujukan bagi organisasi yang melakukan verifikasi serangan dan uji penetrasi berizin. Pada tahap awal, hanya sebagian organisasi di dalamnya yang lolos peninjauan yang bisa memakainya melalui API dan Codex, alat untuk pemrograman. OpenAI menyatakan akan segera memperluasnya ke seluruh Daybreak Red. Model ini tidak ditujukan untuk pengguna umum ChatGPT.
Harga API per 1 juta token adalah 20 dolar AS untuk input dan 100 dolar AS untuk output. Jumlah teks yang bisa ditangani sekaligus (konteks) mencapai 1,05 juta token.
OpenAI juga membentuk kelompok Daybreak Red untuk organisasi yang melindungi infrastruktur penting seperti kelistrikan, dan memperkuat langkah pencegahan serangan terhadap sistem kendali industri.
Pandangan Redaksi CoAI
Kemampuan AI untuk menemukan kerentanan berguna bagi pihak yang bertahan maupun yang menyerang. Langkah OpenAI membatasi penggunaan hanya untuk organisasi yang lolos peninjauan dan menunjukkan hasil pelatihan kepatuhan cakupan dalam angka mencerminkan kesadaran akan dua sisi tersebut. Menurut Mozilla, celah serius masih ditemukan di Firefox, yang sudah diperiksa oleh beberapa generasi AI. Hal ini menunjukkan bahwa perangkat lunak yang kita pakai sehari-hari mungkin masih menyimpan banyak celah yang belum ditemukan.
Namun, perbaikan celah yang ditemukan membutuhkan waktu. Menurut laporan media, di halaman tempat OpenAI memublikasikan status perbaikan, porsi yang sudah diperbaiki masih di bawah 25%. Bagi pengguna umum maupun perusahaan, rutin memasang pembaruan sistem operasi dan peramban kini menjadi lebih penting dari sebelumnya.