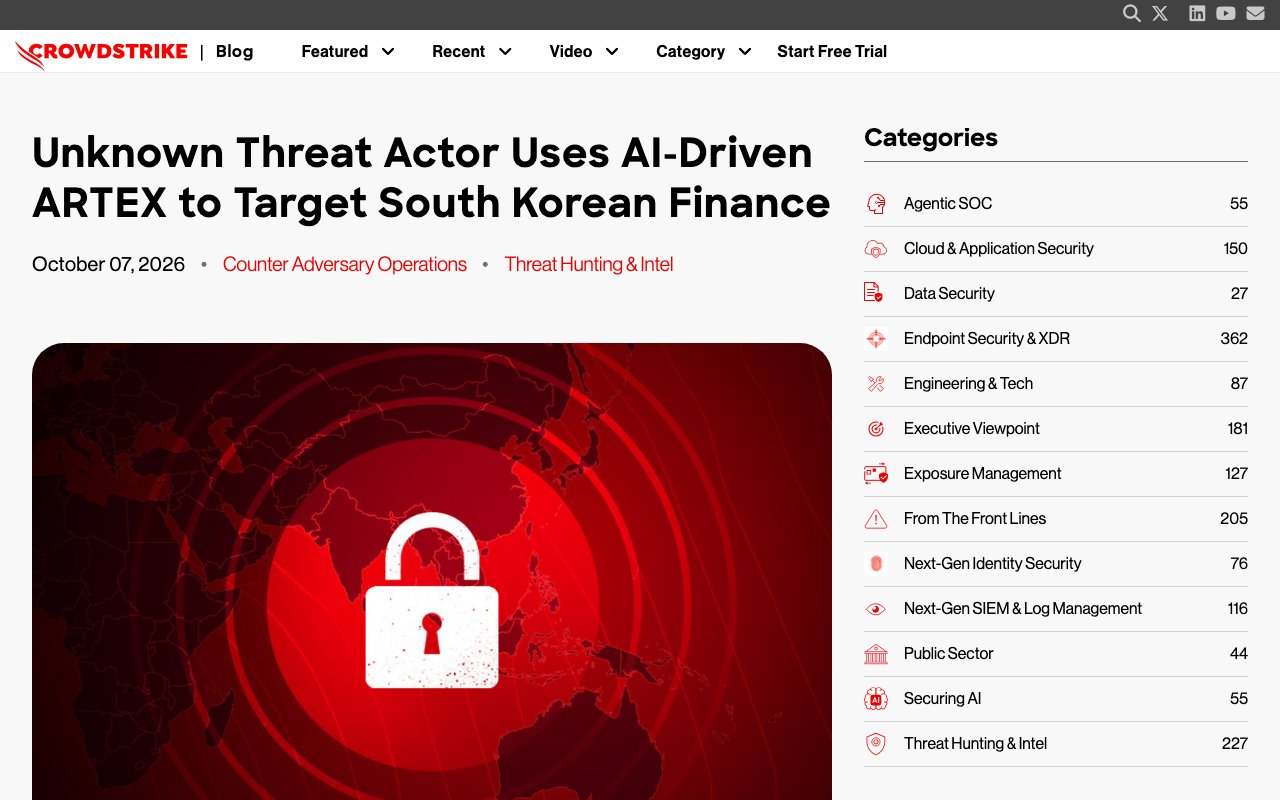
Le schermate mostrano le pagine ufficiali alla data indicata e possono differire da quelle alla pubblicazione. Seleziona un’immagine per ingrandirla.
Si chiede a un'IA di «cercare i punti deboli di questo sistema» e lei fa tutto da sola, dall'indagine fino alla preparazione dei passaggi dell'attacco. È stato riferito che uno strumento del genere è stato usato in un vero reato. Tra fine settembre e ottobre 2026 banche e altri istituti finanziari della Corea del Sud hanno subito una serie di accessi non autorizzati, con la fuga di dati personali dei clienti, e lo strumento che l'attaccante avrebbe usato è un'IA di origine cinese: ARTEX. In questo articolo vediamo che cos'è ARTEX, cosa è successo e a cosa dobbiamo fare attenzione, sulla base dei rapporti di prima mano delle società di sicurezza informatica e della stampa coreana, giapponese e in lingua inglese, con informazioni aggiornate al 20 ottobre 2026.
Che cos'è ARTEX
ARTEX è uno strumento di penetration test con IA open source (cioè il cui programma, l'equivalente del progetto, può essere visto e usato da chiunque) che uno sviluppatore cinese pubblicava su GitHub con l'account «Autumn-27». Secondo il quotidiano coreano JoongAng (Korea JoongAng Daily), è stato pubblicato a luglio 2026.
Il penetration test è un lavoro commissionato da un'azienda per verificare se è possibile entrare nei propri sistemi con gli stessi metodi di un vero attaccante e trovarne così i punti deboli. In origine è un'attività al servizio di chi difende, svolta da specialisti con molto tempo e lavoro manuale. ARTEX è uno strumento che permette di affidare questo lavoro all'IA.
Secondo la descrizione riportata dalla stampa coreana, ARTEX è un sistema che combina un LLM (modello linguistico di grandi dimensioni) con più agenti IA e automatizza attività che finora gli specialisti svolgevano a mano, fase per fase, come queste:
- Analisi del sistema bersaglio
- Analisi dei punti deboli (vulnerabilità)
- Pianificazione della via di intrusione, cioè da dove entrare
- Esecuzione di strumenti e comandi di sicurezza
Un agente IA è un'IA che riceve istruzioni, decide da sé i passaggi e porta avanti il lavoro usando degli strumenti. Lo spieghiamo in dettaglio in «Che cosa sono gli agenti IA». ARTEX non ha un proprio modello di IA: funziona collegandosi a modelli esterni tramite API (l'interfaccia che un programma richiama).
La società di sicurezza informatica statunitense CrowdStrike descrive ARTEX come «uno strumento agentico di penetration test open source, sviluppato in Cina e pubblicato di recente».
Cosa è successo negli attacchi agli istituti finanziari coreani
L'entità dei danni
Il primo caso emerso è stato quello di Shinhan Bank, una delle grandi banche della Corea del Sud. La banca ha rilevato la fuga di dati il 30 settembre 2026, l'ha segnalata alle autorità e l'ha resa pubblica il 1° ottobre. Il bersaglio era un servizio che gli intermediari del credito (procacciatori di prestiti) usano per consultare, tra l'altro, lo stato della valutazione dei prestiti dei clienti. Secondo la stampa coreana, sono trapelati i dati di circa 25.000 persone e una parte (66 casi) comprendeva anche il numero di registrazione dei residenti (l'equivalente del My Number giapponese).
In seguito sono emersi uno dopo l'altro i danni subiti da KB Kookmin Bank (119 persone), Hana Bank (89 persone), Busan Bank e casse di risparmio (istituti simili alle casse di credito giapponesi), tra gli altri. Nella cassa di risparmio Yegaram Savings Bank si stima che siano trapelati i dati di circa 40.000 persone. In KB Kookmin Bank, secondo la stampa, il bersaglio era un sistema di supporto operativo che i dipendenti usano dallo smartphone.
La Commissione per i servizi finanziari della Corea del Sud (l'equivalente della Financial Services Agency giapponese) ha annunciato che, al 14 ottobre, le società colpite erano 16 in totale, con circa 100.000 dati trapelati. Oltre alle banche, ci sono casse di risparmio, società di prestiti e piattaforme di scambio di cripto-attività (criptovalute). I dati trapelati comprendono nomi, recapiti, numeri di registrazione dei residenti e indirizzi email; la Commissione afferma di non aver riscontrato la fuga di informazioni come i numeri di carta, che potrebbero portare direttamente a pagamenti fraudolenti.
Nella stampa compare spesso anche la cifra «7 società e 68.000 persone». Si tratta del conteggio per persone relativo a 7 società all'inizio di ottobre, che differisce per momento e per criterio di calcolo dalle «16 società e circa 100.000 dati» emerse dalle indagini successive.
Lo svolgimento dell'attacco
Secondo l'analisi della società di sicurezza statunitense Recorded Future, tra il 17 e il 22 agosto 2026 l'attaccante ha testato i server da usare per l'attacco e ha condotto una scansione dell'intera Internet.
Secondo quanto emerso durante l'ispezione parlamentare sugli affari di Stato in Corea, la prima intrusione in KB Kookmin Bank è avvenuta il 27 settembre poco dopo le 23. In quel momento la banca l'ha giudicata «una comunicazione anomala come tante» e si è limitata a bloccare l'indirizzo IP (l'indirizzo in rete) di provenienza dell'attacco. Nelle prime ore del 29 settembre ha subito un secondo attacco da un altro indirizzo IP, con un'ulteriore fuga di dati.
I bersagli erano pagine web e server pensati per essere usati dall'esterno della banca, da intermediari del credito e dipendenti. Anche il presidente della Commissione per i servizi finanziari ha sottolineato la tendenza a prendere di mira sistemi di questo tipo. Si ritiene che, con una scansione automatizzata, l'attaccante abbia cercato uno dopo l'altro i punti in cui la difesa tende a essere più debole rispetto ai sistemi principali destinati ai clienti.
Come sono stati usati ARTEX e l'IA
Il rapporto di CrowdStrike
A descrivere in dettaglio il coinvolgimento di ARTEX è stata l'analisi pubblicata da CrowdStrike il 7 ottobre 2026. CrowdStrike ha trovato, su un server gestito dall'attaccante, una cartella il cui contenuto era visibile a chiunque (directory pubblica). Lì erano rimasti, oltre ai file di configurazione di ARTEX, file con la cronologia del lavoro e appunti di «Claude Code», lo strumento di programmazione con IA di Anthropic.
Secondo CrowdStrike, l'ARTEX dell'attaccante era configurato per collegarsi ai seguenti modelli di IA.
- DeepSeek v4.1-flash (modello della cinese DeepSeek, usato in prevalenza)
- GLM-5.3 (modello della cinese Zhipu AI)
- Grok 4.6 (modello di SpaceXSI, ex xAI)
Secondo il rapporto, il collegamento a DeepSeek passava attraverso un servizio che sembra essere un rivenditore di API di IA.
Come è stato usato Claude Code
Dalla cronologia di Claude Code è emerso che l'attaccante dava istruzioni a Claude in cinese su come condurre il penetration test e che gli chiedeva di cercare gruppi su Telegram (app di messaggistica) in cui si comprano e vendono dati trapelati in Corea. In altre parole, consultava l'IA perfino su dove vendere le informazioni rubate.
D'altra parte Recorded Future, pur affermando che l'attaccante usava Claude Code, DeepSeek, Grok e Zhipu AI, scrive che «dalle prove disponibili non è possibile stabilire quanto l'IA abbia accelerato questo attacco».
Al 20 ottobre non risulta che Anthropic abbia rilasciato una dichiarazione ufficiale su questo caso. L'agenzia Reuters riferisce che Anthropic non ha risposto alla richiesta di commento.
La posizione delle autorità coreane
Va notato che i documenti ufficiali delle autorità coreane non riconoscono che sia stato usato ARTEX. Nel comunicato della Commissione per i servizi finanziari compare solo l'espressione «nuovi rischi, come la minaccia di attacchi informatici con IA», senza il nome di ARTEX. Secondo Reuters, la Commissione ha spiegato che «sta esaminando in dettaglio le modalità dell'attacco per verificare se sia stata coinvolta l'IA».
Il nome di ARTEX è comparso per la prima volta il 2 ottobre in un'esclusiva dell'Herald Economy (quotidiano coreano). Una fonte del Financial Security Institute coreano (l'ente per la sicurezza del settore finanziario) ha dichiarato al giornale che «ricostruendo i log di Shinhan Bank e gli indirizzi IP dell'attaccante sono emerse tracce dell'uso di ARTEX». La stessa fonte ha anche indicato che non è stata l'IA ad attaccare di propria iniziativa, ma un hacker umano ad usare uno strumento di IA.
In sintesi, l'uso di ARTEX si basa sulle analisi di società private di sicurezza come CrowdStrike e Recorded Future e sulle dichiarazioni di una fonte vicina alle autorità.
Chi è l'attaccante
CrowdStrike non collega l'attaccante a nessun gruppo noto. Poiché sono stati usati ARTEX, di origine cinese, e istruzioni in cinese, ritiene «probabile che parli cinese e che agisca per denaro», con un grado di affidabilità «medio». Recorded Future ha chiamato questo attaccante «TAG-217».
Il rapporto di CrowdStrike riporta anche informazioni su una persona contenute nelle istruzioni date all'IA, ma la stessa CrowdStrike precisa che «non è possibile collegare con certezza queste informazioni all'attaccante». Secondo il JoongAng Daily, la persona indicata nega ogni coinvolgimento e sostiene che la sua identità sia stata rubata. CoAI non pubblica informazioni personali non accertate.
Secondo Reuters, il portavoce del ministero degli Esteri cinese ha risposto che la Cina si è sempre opposta agli attacchi informatici e li ha sempre contrastati, e che non era a conoscenza di questo caso.
La chiusura del codice da parte dello sviluppatore e gli sviluppi successivi
L'8 ottobre 2026, dopo che il caso era finito sui giornali, lo sviluppatore di ARTEX ha annunciato che, a causa degli abusi dello strumento, non lo avrebbe più aggiornato e lo avrebbe reso closed source. Ha dichiarato che non pubblicherà nuove versioni né si occuperà della manutenzione, e in seguito anche la pagina GitHub è stata rimossa. Secondo l'emittente coreana SBS, ARTEX sostiene di non essere responsabile delle azioni illegali compiute con lo strumento.
Tuttavia un programma, una volta pubblicato, non si può ritirare. Secondo BleepingComputer, versioni derivate adattate in inglese e in coreano continuano a circolare in rete. La chiusura del codice non ha eliminato il rischio che venga usato in nuovi attacchi.
L'impatto sul Giappone
L'uso di ARTEX è stato confermato anche in Giappone. Il 19 ottobre 2026 la società di sicurezza GMO Cybersecurity by Ierae ha annunciato sul proprio blog ufficiale di aver confermato l'uso di ARTEX analizzando l'infrastruttura di origine (server usati per gli attacchi e simili) di attacchi diretti contro aziende giapponesi. Questa infrastruttura prendeva di mira circa 20 aziende giapponesi, 9 delle quali erano siti dello stesso settore. La società afferma di aver trovato altre 6 infrastrutture di attacco basate sull'IA che colpivano esclusivamente aziende giapponesi. Inoltre, 8 delle aziende giapponesi individuate come bersaglio avevano già annunciato una fuga di dati tra settembre e ottobre 2026.
La società ipotizza che anche le aziende giapponesi vengano attaccate con le stesse tecniche usate contro gli istituti finanziari coreani. Il Nikkei ha riferito che si tratterebbe della prima volta in cui emerge l'uso di ARTEX in attacchi rivolti al Giappone.
Anche le aziende giapponesi hanno sistemi destinati a partner commerciali, fornitori e dipendenti che li usano dall'esterno, come quelli presi di mira nel caso coreano. Quanto è successo in Corea non è affatto una storia di un paese lontano.
Cosa cambia in un'epoca in cui l'IA viene usata per attaccare
Strumenti come ARTEX sono un problema perché anche chi ha poche competenze specialistiche può svolgere rapidamente e su larga scala tutto il lavoro, dalla ricerca dei punti deboli alla pianificazione dell'attacco. Ciò che finora richiedeva giorni a un attaccante esperto, l'IA può farlo in una notte, su molti bersagli contemporaneamente.
D'altra parte il metodo usato da ARTEX è di per sé una tecnica di vecchia data: cercare i punti deboli ed entrare dai varchi trovati. Anche CrowdStrike lo descrive come «l'uso di strumenti di IA combinato con capacità di attacco tradizionali». Più che un'IA che crea come per magia nuovi attacchi, è più vicino alla realtà pensare che siano cambiate molto la velocità e la quantità con cui si trovano i varchi nelle difese di base.
L'uso improprio dell'IA non riguarda solo ARTEX. A novembre 2025 Anthropic ha reso noto che un attaccante, da lei ritenuto con un alto grado di affidabilità un gruppo sostenuto dallo Stato cinese (che l'azienda chiama «GTG-1002»), aveva manipolato Claude Code per tentare di penetrare in circa 30 organizzazioni in tutto il mondo. Gli strumenti open source non si possono fermare nemmeno se chi li ha creati ci prova, quindi chi difende deve prepararsi partendo dal presupposto che con l'IA gli attacchi aumenteranno.
Le misure che le aziende dovrebbero adottare
Le misure che la Commissione per i servizi finanziari della Corea del Sud ha chiesto agli istituti finanziari sono utili anche per le aziende giapponesi.
- Censire e verificare i sistemi accessibili dall'esterno: le pagine web e i server per partner commerciali, fornitori e dipendenti vengono trascurati più facilmente dei sistemi per i clienti. Quelli non necessari vanno disattivati, mentre per gli altri vanno rafforzati l'autenticazione e i limiti di accesso.
- Applicare subito le patch: quando la ricerca dei punti deboli è automatizzata, i sistemi con aggiornamenti in ritardo vengono trovati in fretta.
- Non sottovalutare le piccole anomalie: KB Kookmin Bank ha giudicato la prima intrusione «una comunicazione anomala come tante». Quando si rileva un'anomalia, bisogna indagare pensando che possa essere l'inizio di un attacco.
- Condividere le informazioni sulle minacce nel settore: in Corea le autorità finanziarie hanno comunicato subito a circa 500 società finanziarie gli indirizzi IP usati negli attacchi e i punti a cui prestare attenzione.
- Usare l'IA anche per difendersi: la Commissione per i servizi finanziari coreana chiede anche di verificare le vulnerabilità con l'aiuto dell'IA, per trovare e chiudere i propri varchi alla stessa velocità degli attaccanti.
Per i privati, la regola di base è fare attenzione a telefonate, email e SMS truffaldini che sfruttano le informazioni trapelate e non comunicare dati personali o codici PIN in contatti inattesi.
Il punto di vista di CoAI
Il caso ARTEX ha mostrato chiaramente che gli agenti IA, oltre a essere «strumenti utili», possono diventare anche strumenti di attacco. Il fatto che l'attaccante consultasse l'IA perfino su dove vendere i dati rubati pone anche la questione di fino a che punto le aziende di IA riescano a individuare e fermare gli abusi.
Allo stesso tempo, bisogna fare attenzione a titoli come «l'IA ha violato le banche in automatico». Le autorità coreane non hanno riconosciuto ufficialmente l'uso di ARTEX e non si sa nemmeno quanto l'IA abbia accelerato l'attacco. Gran parte dei danni è nata da varchi nelle difese di base: sistemi operativi accessibili dall'esterno. Si può dire che il primo passo per prepararsi agli attacchi con IA non sia una misura speciale, ma fare prima di tutto i controlli di base, prima e più spesso degli attaccanti.
Fonti
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, ripreso da Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, ripreso da The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Commissione per i servizi finanziari, ripreso dal KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (NewsPim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by Ierae)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
Strumenti citati in questo articolo
 DeepSeekDeepSeek è un servizio di intelligenza artificiale generico, utilizzabile per rispondere a domande e per il ragionamento.Vedi dettagli
 GrokGrok è un servizio di intelligenza artificiale generico, utilizzabile per rispondere a domande e per ricerche.Vedi dettagli
 ClaudeL'assistente IA conversazionale di Anthropic, eccellente nella comprensione di testi lunghi e nella generazione di testo naturale.Vedi dettagli
 Claude CodeClaude Code è un servizio di intelligenza artificiale per il coding, utilizzabile per l'implementazione e la correzione di bug.Vedi dettagli