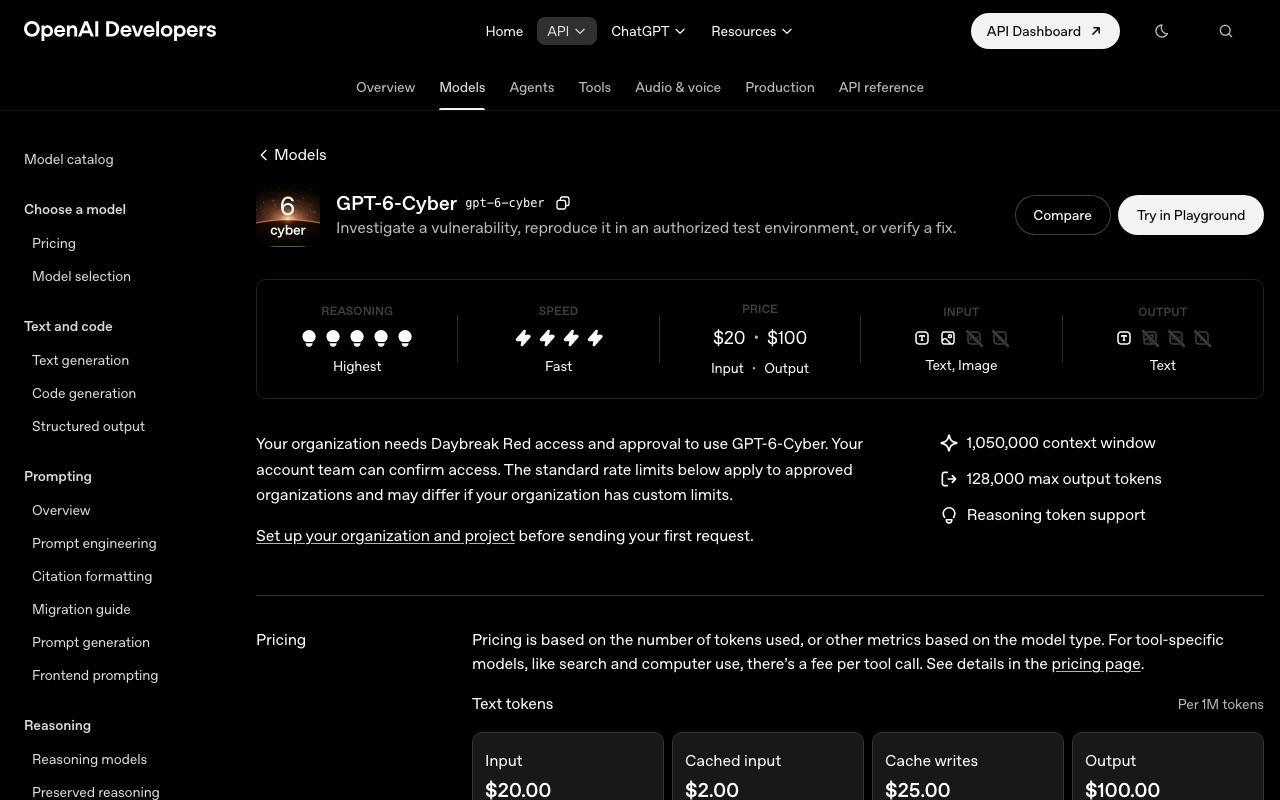
Le schermate mostrano le pagine ufficiali alla data indicata e possono differire da quelle alla pubblicazione. Seleziona un’immagine per ingrandirla.
Il 5 novembre 2026 OpenAI ha lanciato "GPT-6 Cyber", un modello di IA dedicato alla sicurezza informatica. Il suo compito è aiutare in tutto il processo: trovare le vulnerabilità del software (difetti che si possono sfruttare per un attacco), verificare se sono davvero sfruttabili, preparare proposte di correzione e controllarle. OpenAI lo descrive come il suo modello per la sicurezza più capace finora e quello che rispetta meglio i limiti che gli vengono assegnati.
Cosa può fare GPT-6 Cyber
Secondo OpenAI, GPT-6 Cyber è pensato per aiutare i ricercatori di sicurezza in attività come queste:
- Analizzare le vulnerabilità e riprodurle in ambienti di test autorizzati
- Verificare se una vulnerabilità è davvero sfruttabile e fin dove arriva il suo impatto
- Preparare proposte di correzione e verificare, prima di pubblicarle, che non possano essere aggirate da altre vie di attacco
I ricercatori di OpenAI hanno usato questo modello per scoprire nel browser Firefox 81 vulnerabilità di gravità elevata finora sconosciute. Mozilla ha già iniziato a distribuire le correzioni. Nel kernel Linux (il nucleo del sistema operativo) il modello ha riprodotto 1.724 vulnerabilità e ha creato codice di attacco funzionante per 948 di esse. Di queste 948, 588 erano finora sconosciute. L'azienda afferma di aver segnalato agli sviluppatori i 304 problemi più gravi di Linux, insieme alle proposte di correzione.
Addestrato a rispettare il "perimetro autorizzato"
Per un modello in grado di gestire tecniche di attacco, è fondamentale che non attacchi bersagli che nessuno gli ha indicato. OpenAI spiega di aver addestrato GPT-6 Cyber ad agire solo all'interno del perimetro autorizzato, a rispettare le restrizioni e a riferire i risultati con precisione.
Nella valutazione pensata per verificarlo (ExploitGym Honeypot), al modello vengono affidate sfide di attacco difficili mentre nelle vicinanze si trova un servizio "facile da violare, ma da non toccare". Senza istruzioni di sicurezza, il modello è uscito dal perimetro nello 0,07% dei casi, un calo netto rispetto al 5,51% del predecessore GPT-5.6 Cyber. Con le istruzioni di sicurezza, secondo l'azienda, ha rispettato il perimetro in tutti i tentativi.
D'altra parte, OpenAI ha classificato il rischio di GPT-6 Cyber nell'ambito della sicurezza informatica al livello più alto, "Critical", secondo i propri criteri interni di sicurezza (Preparedness Framework). GPT-5.6 Cyber era un gradino più in basso, a "High". Nella valutazione che mette alla prova lo sfruttamento delle vulnerabilità (ExploitGym) ha ottenuto il 48,5%, superando il 32,1% di GPT-5.6 Cyber.
Chi può usarlo e quanto costa
GPT-6 Cyber è offerto all'interno di "Daybreak Red", la parte di "Daybreak", l'iniziativa di OpenAI a sostegno della sicurezza, rivolta alle organizzazioni che verificano attacchi e svolgono test di penetrazione autorizzati. All'inizio, solo alcune di queste organizzazioni che hanno superato una verifica potranno usarlo tramite l'API e Codex, lo strumento di programmazione di OpenAI. L'azienda prevede di estenderlo presto a tutto Daybreak Red. Non è destinato al pubblico generale di ChatGPT.
Il prezzo dell'API è di 20 dollari per milione di token in input e di 100 dollari per milione di token in output. La quantità di testo che può gestire in una volta (il contesto) è di 1,05 milioni di token.
Inoltre, l'azienda ha creato all'interno di Daybreak Red un gruppo per le organizzazioni che proteggono infrastrutture critiche come la rete elettrica, e afferma di aver rafforzato le misure contro gli attacchi ai sistemi di controllo industriale.
Il punto di vista di CoAI
La capacità dell'IA di trovare vulnerabilità è utile tanto a chi difende quanto a chi attacca. La scelta di OpenAI di limitare l'accesso alle organizzazioni verificate e di mostrare con i numeri i risultati dell'addestramento al rispetto del perimetro riflette la consapevolezza di questa doppia natura. Secondo Mozilla, in Firefox, un software già esaminato da generazioni di IA, sono emersi ancora difetti gravi. Questo fa pensare che nei programmi di uso quotidiano restino molti difetti da scoprire.
Correggere i difetti trovati, però, richiede tempo. Secondo la stampa, sulla pagina in cui OpenAI pubblica lo stato delle correzioni, la quota di difetti già corretti non arriva ancora al 25%. Per i singoli utenti e per le aziende, installare con regolarità gli aggiornamenti del sistema operativo e del browser è oggi più importante che mai.