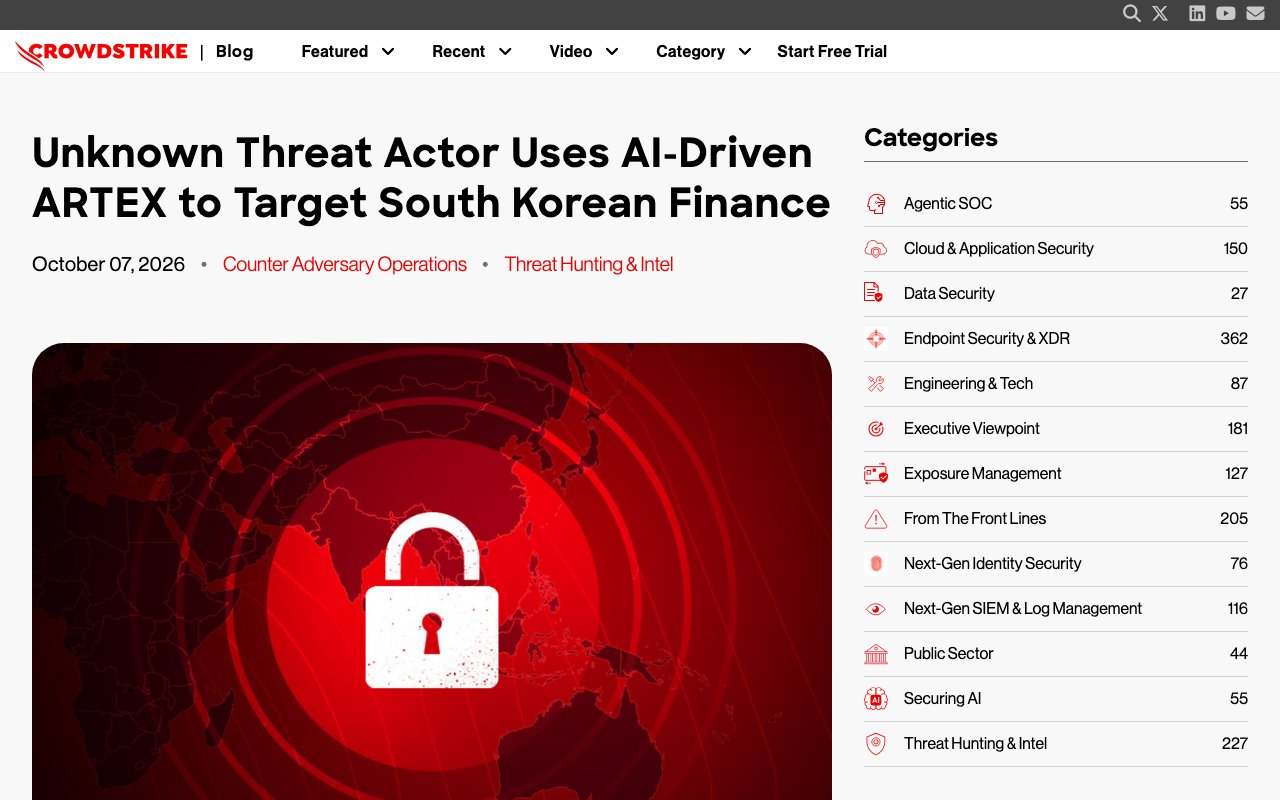
As capturas mostram as páginas oficiais na data indicada e podem diferir das páginas na publicação. Selecione uma imagem para ampliá-la.
Você pede a uma IA que "procure os pontos fracos deste sistema" e ela faz tudo sozinha, da investigação à montagem das etapas do ataque. Foi relatado que uma ferramenta assim foi usada em um crime real. Entre o fim de setembro e outubro de 2026, bancos e outras instituições financeiras da Coreia do Sul sofreram uma série de acessos não autorizados, com vazamento de dados pessoais de clientes, e a ferramenta que o atacante teria usado é uma IA de origem chinesa: o ARTEX. Neste artigo, explicamos o que é o ARTEX, o que aconteceu no caso e com o que devemos tomar cuidado, com base em relatórios de primeira mão de empresas de segurança e na imprensa coreana, japonesa e em inglês, com informações de 20 de outubro de 2026.
O que é o ARTEX
O ARTEX é uma ferramenta de teste de invasão com IA de código aberto (ou seja, cujo programa, o equivalente à sua planta, qualquer pessoa pode ver e usar) que um desenvolvedor chinês publicava no GitHub com a conta "Autumn-27". Segundo o jornal coreano JoongAng (Korea JoongAng Daily), ela foi publicada em julho de 2026.
Teste de invasão (pentest) é um trabalho contratado por uma empresa para verificar se é possível entrar nos próprios sistemas usando os mesmos métodos de um atacante real e, assim, encontrar pontos fracos. Em princípio, é uma tarefa a serviço de quem defende, feita por especialistas com muito tempo e trabalho manual. O ARTEX é uma ferramenta que permite entregar esse trabalho à IA.
Segundo a descrição divulgada pela imprensa coreana, o ARTEX é um sistema que combina um LLM (modelo de linguagem de grande escala) com vários agentes de IA e automatiza tarefas que, até agora, os especialistas faziam manualmente, etapa por etapa, como estas:
- Análise do sistema-alvo
- Análise dos pontos fracos (vulnerabilidades)
- Planejamento do caminho de invasão, ou seja, por onde entrar
- Execução de ferramentas e comandos de segurança
Um agente de IA é uma IA que recebe instruções, pensa sozinha nas etapas e avança no trabalho usando ferramentas. Os detalhes estão em "O que são agentes de IA". O ARTEX não tem um modelo de IA próprio: funciona conectando-se a modelos externos por meio de uma API (a interface chamada por programas).
A empresa americana de segurança CrowdStrike descreve o ARTEX como "uma ferramenta agêntica de teste de invasão de código aberto, desenvolvida na China e publicada recentemente".
O que aconteceu nos ataques às instituições financeiras coreanas
A extensão dos danos
O primeiro caso a vir à tona foi o do Shinhan Bank, um dos grandes bancos da Coreia do Sul. O banco identificou o vazamento em 30 de setembro de 2026, comunicou às autoridades e o tornou público em 1º de outubro. O alvo foi um serviço usado por intermediários de crédito (captadores de empréstimos) para consultar, entre outras coisas, o andamento da análise de empréstimos de clientes. Segundo a imprensa coreana, vazaram dados de cerca de 25 mil pessoas, e parte deles (66 casos) incluía o número de registro de residente (o equivalente ao My Number japonês).
Depois, foram sendo descobertos, um após o outro, danos no KB Kookmin Bank (119 pessoas), no Hana Bank (89 pessoas), no Busan Bank e em bancos de poupança (instituições parecidas com as cooperativas de crédito japonesas), entre outros. No banco de poupança Yegaram Savings Bank, estima-se que vazaram dados de cerca de 40 mil pessoas. No KB Kookmin Bank, segundo a imprensa, o alvo foi um sistema de apoio às operações que os funcionários usam no smartphone.
A Comissão de Serviços Financeiros da Coreia (Financial Services Commission, o equivalente à Agência de Serviços Financeiros do Japão) anunciou que, até 14 de outubro, as instituições afetadas somavam 16 no total, com cerca de 100 mil registros vazados. Além de bancos, há bancos de poupança, empresas de crédito e corretoras de criptoativos (criptomoedas). Vazaram nomes, contatos, números de registro de residente e endereços de e-mail, entre outros dados, e a Comissão afirma que não foi confirmado o vazamento de informações que possam levar diretamente a pagamentos fraudulentos, como números de cartão.
Vale observar que a imprensa também cita com frequência o número "7 instituições e 68 mil pessoas". Trata-se da contagem por pessoas de 7 instituições no início de outubro, e ele difere tanto na data quanto na forma de contar do número "16 instituições e cerca de 100 mil registros", que surgiu depois, com o avanço das investigações.
Como o ataque se desenrolou
Segundo a análise da empresa americana de segurança Recorded Future, entre 17 e 22 de agosto de 2026 o atacante testou os servidores que usaria no ataque e fez varreduras da internet como um todo.
Segundo apontamentos feitos na auditoria parlamentar anual da Assembleia Nacional da Coreia, a primeira invasão ao KB Kookmin Bank ocorreu em 27 de setembro, pouco depois das 23h. Naquele momento, o banco avaliou o caso como "uma comunicação anormal comum" e apenas bloqueou o endereço IP (o endereço na internet) de origem do ataque. Na madrugada de 29 de setembro, sofreu um segundo ataque a partir de outro endereço IP, e mais dados vazaram.
Os alvos foram páginas web e servidores feitos para serem usados de fora do banco, por intermediários de crédito, funcionários e outros. O presidente da Comissão de Serviços Financeiros também apontou que há uma tendência de esse tipo de sistema ser visado. Tudo indica que o atacante usou varreduras automatizadas para ir encontrando, um após o outro, pontos em que a defesa costuma ser mais frágil do que nos sistemas principais voltados aos clientes.
Como o ARTEX e a IA foram usados
O relatório da CrowdStrike
Quem detalhou o papel do ARTEX foi a CrowdStrike, em uma análise publicada em 7 de outubro de 2026. A CrowdStrike encontrou, em um servidor controlado pelo atacante, uma pasta cujo conteúdo qualquer pessoa podia ver (um diretório aberto). Lá estavam, além dos arquivos de configuração do ARTEX, arquivos de histórico de trabalho e anotações do "Claude Code", a ferramenta de programação com IA da Anthropic.
Segundo a CrowdStrike, o ARTEX do atacante estava configurado para se conectar aos seguintes modelos de IA:
- DeepSeek v4.1-flash (modelo da chinesa DeepSeek; o mais usado)
- GLM-5.3 (modelo da chinesa Zhipu AI)
- Grok 4.6 (modelo da SpaceXSI, antiga xAI)
Segundo a empresa, a conexão com o DeepSeek passava por um serviço que parece ser um revendedor de acesso a APIs de IA.
Como o Claude Code foi usado
O histórico do Claude Code mostrou que o atacante dava instruções ao Claude em chinês sobre como conduzir os testes de invasão e que pediu que ele procurasse grupos no Telegram (um aplicativo de mensagens) onde se compram e vendem dados vazados da Coreia. Ou seja, ele chegou a consultar a IA até sobre onde vender as informações roubadas.
Por outro lado, a Recorded Future, embora afirme que o atacante usou Claude Code, DeepSeek, Grok e Zhipu AI, escreve que "com as evidências disponíveis, não é possível saber o quanto a IA acelerou este ataque".
Até 20 de outubro, não foi possível confirmar nenhuma declaração oficial da própria Anthropic sobre o caso. A agência Reuters informou que a Anthropic não respondeu ao pedido de comentário.
A visão das autoridades coreanas
É importante notar que os documentos oficiais das autoridades coreanas não reconhecem o uso do ARTEX. O comunicado da Comissão de Serviços Financeiros fala apenas em "novos riscos, como a ameaça de ataques hackers com IA", sem citar o nome do ARTEX. Segundo a Reuters, a Comissão explicou que "está examinando em detalhe os métodos dos ataques para verificar se houve envolvimento de IA".
O nome do ARTEX apareceu pela primeira vez em 2 de outubro, em uma reportagem exclusiva do Herald Economy (jornal coreano). Uma fonte do Financial Security Institute da Coreia (o órgão de segurança do setor financeiro) disse ao jornal que, "ao rastrear os registros do Shinhan Bank e o endereço IP do atacante, surgiram vestígios do uso do ARTEX". Essa fonte também avaliou que não foi a IA que atacou por decisão própria, e sim um hacker humano que usou uma ferramenta de IA.
Em resumo, o uso do ARTEX é uma informação baseada nas análises de empresas privadas de segurança, como a CrowdStrike e a Recorded Future, e em declarações de fontes ligadas às autoridades.
Quem é o atacante
A CrowdStrike não associa o atacante a nenhum grupo conhecido. Como foram usados o ARTEX, de origem chinesa, e instruções em chinês, a empresa considera que ele "provavelmente fala chinês e tem motivação financeira", com grau de confiança "moderado". A Recorded Future deu a esse atacante o nome de "TAG-217".
O relatório da CrowdStrike também traz informações pessoais que constavam das instruções dadas à IA, mas a própria CrowdStrike ressalva que "não é possível vincular essas informações ao atacante com certeza". Segundo o JoongAng, a pessoa apontada nega envolvimento e afirma que sua identidade foi roubada. A CoAI não publica informações pessoais que não estejam confirmadas.
Segundo a Reuters, um porta-voz do Ministério das Relações Exteriores da China respondeu que o país sempre se opôs a ataques hackers e os combateu, e que não tinha conhecimento deste caso.
O fechamento do código pelo desenvolvedor e o que veio depois
Em 8 de outubro de 2026, depois que o caso foi noticiado, o desenvolvedor do ARTEX anunciou que, por causa do uso indevido da ferramenta, deixaria de atualizá-la e a tornaria fechada (código fechado). Disse que não publicaria novas versões nem faria manutenção, e depois a página no GitHub também foi apagada. Segundo a emissora coreana SBS, o lado do ARTEX defende que não se responsabiliza por atos ilegais cometidos com a ferramenta.
No entanto, um programa já publicado não pode ser recolhido. Segundo o BleepingComputer, versões derivadas adaptadas para inglês e coreano continuam circulando na internet. O fechamento do código não eliminou o risco de a ferramenta ser usada em novos ataques.
O impacto no Japão
O uso do ARTEX também foi confirmado no Japão. Em 19 de outubro de 2026, a empresa de segurança GMO Cybersecurity by Ierae anunciou em seu blog oficial que, ao investigar a infraestrutura de origem de ataques a empresas japonesas (servidores usados nos ataques, entre outros), confirmou o uso do ARTEX. Essa infraestrutura tinha como alvo cerca de 20 empresas japonesas, 9 delas com sites do mesmo setor. A empresa afirma ter encontrado outras 6 infraestruturas de ataque com IA voltadas exclusivamente a empresas japonesas. Além disso, 8 das empresas japonesas identificadas como alvo já haviam anunciado vazamentos de informações entre setembro e outubro de 2026.
A empresa supõe que companhias japonesas também estão sendo atacadas com o mesmo método usado contra as instituições financeiras coreanas. O jornal japonês Nikkei informou que esta parece ser a primeira vez que o uso do ARTEX é revelado em ataques ao Japão.
Sistemas como os visados no caso coreano, feitos para parceiros comerciais, terceirizados ou funcionários usarem de fora, também existem nas empresas japonesas. O caso coreano não é, de forma alguma, uma história de um país distante.
O que muda quando a IA é usada para atacar
O problema de ferramentas como o ARTEX é que até pessoas com pouco conhecimento especializado passam a conseguir fazer, com rapidez e em grande escala, tudo desde a busca de pontos fracos até o planejamento do ataque. Um trabalho que antes levava vários dias para um atacante experiente pode ser feito pela IA em uma noite, contra muitos alvos ao mesmo tempo.
Por outro lado, o método usado pelo ARTEX em si é uma tática antiga: procurar pontos fracos e entrar pela brecha encontrada. A CrowdStrike também o descreve como "usar ferramentas de IA em combinação com capacidades de ataque tradicionais". A IA não criou novos ataques como num passe de mágica; o mais próximo da realidade é pensar que o que mudou muito foi a velocidade e o volume com que se encontram brechas nas defesas básicas.
O uso indevido da IA não se limita ao ARTEX. Em novembro de 2025, a Anthropic divulgou que um atacante que ela avaliou, com alto grau de confiança, como um grupo apoiado pelo Estado chinês (que a empresa chama de "GTG-1002") manipulou o Claude Code para tentar invadir cerca de 30 organizações no mundo. Como ferramentas de código aberto não podem ser detidas mesmo que quem as criou tente, quem defende precisa se preparar partindo do pressuposto de que a IA vai aumentar os ataques.
Medidas que as empresas devem tomar
As medidas que a Comissão de Serviços Financeiros da Coreia exigiu das instituições financeiras também servem de referência para as empresas japonesas.
- Mapear e revisar os sistemas acessíveis de fora: páginas web e servidores para parceiros comerciais, terceirizados e funcionários costumam ser mais negligenciados do que os sistemas para clientes. Desative os que não forem necessários e reforce a autenticação e as restrições de acesso.
- Aplicar as correções imediatamente: quando a busca de pontos fracos é automatizada, sistemas com correções atrasadas são encontrados rapidamente.
- Não subestimar pequenas anomalias: o KB Kookmin Bank avaliou a primeira invasão como "uma comunicação anormal comum". Ao detectar uma anomalia, investigue considerando que pode ser o início de um ataque.
- Compartilhar informações sobre ameaças no setor: na Coreia, as autoridades financeiras informaram imediatamente cerca de 500 empresas financeiras sobre os endereços IP usados nos ataques e os pontos de atenção.
- Usar IA também na defesa: a Comissão de Serviços Financeiros da Coreia também exige verificações de vulnerabilidades com IA, para encontrar e fechar as próprias brechas na mesma velocidade dos atacantes.
Para pessoas físicas, o básico é ficar atento a ligações, e-mails e SMS fraudulentos que usem as informações vazadas e não passar dados pessoais nem senhas em contatos inesperados.
O ponto de vista da redação da CoAI
O caso ARTEX mostrou claramente que os agentes de IA são "ferramentas úteis", mas também podem se tornar ferramentas de ataque. O fato de o atacante ter consultado a IA até sobre onde vender os dados roubados também levanta a questão de até que ponto as empresas de IA conseguem detectar e impedir o uso indevido.
Por outro lado, é preciso cuidado com manchetes como "a IA hackeou bancos automaticamente". As autoridades coreanas não reconheceram oficialmente o uso do ARTEX, e também não se sabe o quanto a IA acelerou o ataque. A maior parte dos danos veio de brechas nas defesas básicas: sistemas de trabalho acessíveis de fora. Pode-se dizer que o primeiro passo para se preparar contra ataques com IA não é uma medida especial, e sim fazer as verificações básicas antes dos atacantes e com mais frequência do que eles.
Fontes
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, republicado pela Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, republicado pelo The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Comissão de Serviços Financeiros, republicado pelo KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (NewsPim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by Ierae)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
Ferramentas mencionadas neste artigo
 DeepSeekDeepSeek é um assistente de IA de uso geral que pode ser usado em respostas a perguntas e raciocínio.Ver detalhes
 GrokGrok é um assistente de IA de uso geral que pode ser usado em respostas a perguntas e pesquisas.Ver detalhes
 ClaudeAssistente de IA conversacional da Anthropic, com pontos fortes na compreensão de textos longos e na geração de textos naturais.Ver detalhes
 Claude CodeClaude Code é um serviço de programação com IA que pode ser usado em implementação e correção de bugs.Ver detalhes