As capturas mostram as páginas oficiais na data indicada e podem diferir das páginas na publicação. Selecione uma imagem para ampliá-la.
Em 5 de novembro de 2026, a OpenAI lançou o "GPT-6 Cyber", um modelo de IA dedicado à segurança. Ele ajuda em todo o processo: encontrar vulnerabilidades de software (falhas que podem ser exploradas em ataques), confirmar se elas podem mesmo ser exploradas e elaborar e testar propostas de correção. Segundo a OpenAI, é o seu modelo de segurança mais capaz até agora e o que melhor respeita o escopo definido nas instruções.
O que o GPT-6 Cyber faz
De acordo com a OpenAI, o GPT-6 Cyber foi feito para ajudar pesquisadores de segurança em tarefas como estas.
- Investigar vulnerabilidades e reproduzi-las em ambientes de teste autorizados
- Confirmar se a vulnerabilidade pode de fato ser explorada e até onde vai o impacto
- Elaborar propostas de correção e verificar, antes da divulgação, se elas resistem a outros caminhos de ataque
Usando o modelo, pesquisadores da OpenAI encontraram no navegador Firefox 81 vulnerabilidades de alta gravidade que eram desconhecidas até então. A Mozilla já começou a distribuir as correções. No kernel do Linux (a parte central do sistema operacional), o modelo reproduziu 1.724 vulnerabilidades e criou código de ataque funcional para 948 delas. Dessas 948, 588 eram desconhecidas. Dos problemas encontrados no Linux, os 304 mais graves foram relatados aos desenvolvedores junto com propostas de correção, segundo a OpenAI.
Treinamento para respeitar o "escopo autorizado"
Em um modelo capaz de lidar até com técnicas de ataque, é essencial que ele não ataque alvos que ninguém pediu. A OpenAI explica que treinou o GPT-6 Cyber para agir apenas dentro do escopo autorizado, respeitar as restrições e relatar os resultados com precisão.
Na avaliação que mede isso (ExploitGym Honeypot), o modelo recebe desafios de ataque difíceis e, por perto, há um serviço "fácil de invadir, mas que não deve ser tocado". Sem instruções de segurança, a taxa de vezes em que o modelo saiu do escopo foi de 0,07%, uma queda grande em relação aos 5,51% do modelo anterior, o GPT-5.6 Cyber. Com as instruções de segurança, segundo a empresa, o modelo respeitou o escopo em todas as tentativas.
Por outro lado, pelos critérios internos de segurança da OpenAI (o Preparedness Framework), o GPT-6 Cyber recebeu a classificação de risco mais alta em cibersegurança, "Critical". O GPT-5.6 Cyber estava um nível abaixo, em "High". Na avaliação que testa a exploração de vulnerabilidades (ExploitGym), o novo modelo obteve 48,5%, acima dos 32,1% do GPT-5.6 Cyber.
Quem pode usar e quanto custa
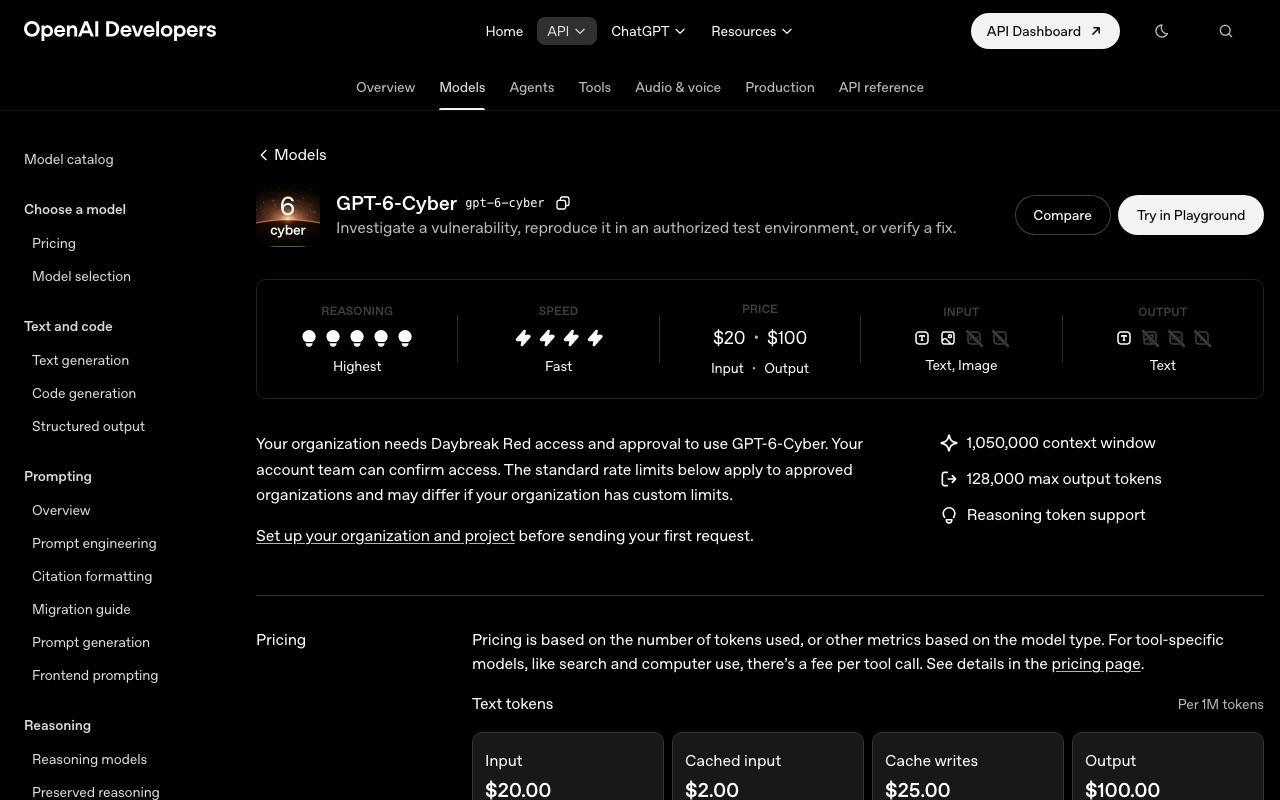
O GPT-6 Cyber é oferecido no "Daybreak Red", a parte do programa de apoio à segurança "Daybreak", da OpenAI, voltada para organizações que fazem verificação de ataques e testes de invasão autorizados. No início, apenas algumas dessas organizações, aprovadas em uma avaliação, poderão usá-lo, pela API e pelo Codex, a ferramenta de programação. A OpenAI diz que em breve vai ampliar o acesso a todo o Daybreak Red. O modelo não está disponível para os usuários comuns do ChatGPT.
O preço da API é de US$ 20 por 1 milhão de tokens de entrada e US$ 100 por 1 milhão de tokens de saída. A quantidade de texto que ele consegue processar de uma vez (o contexto) é de 1,05 milhão de tokens.
A empresa também criou um grupo do Daybreak Red para organizações que protegem infraestruturas críticas, como a de energia, e reforçou as medidas contra ataques a sistemas de controle industrial.
A visão do CoAI
A capacidade de encontrar vulnerabilidades com IA serve tanto a quem defende quanto a quem ataca. Ao restringir o uso a organizações aprovadas e apresentar em números os resultados do treinamento para respeitar o escopo, a OpenAI mostra que tem esses dois lados em mente. Segundo a Mozilla, ainda foram encontradas falhas graves no Firefox, já examinado por várias gerações de IA. Isso indica que muitos defeitos podem continuar escondidos nos softwares que usamos no dia a dia.
Mas corrigir as falhas encontradas leva tempo. Segundo a imprensa, na página em que a OpenAI divulga o andamento das correções, a parcela já corrigida ainda está abaixo de 25%. Para usuários comuns e empresas, aplicar com frequência as atualizações do sistema operacional e do navegador se torna mais importante do que nunca.