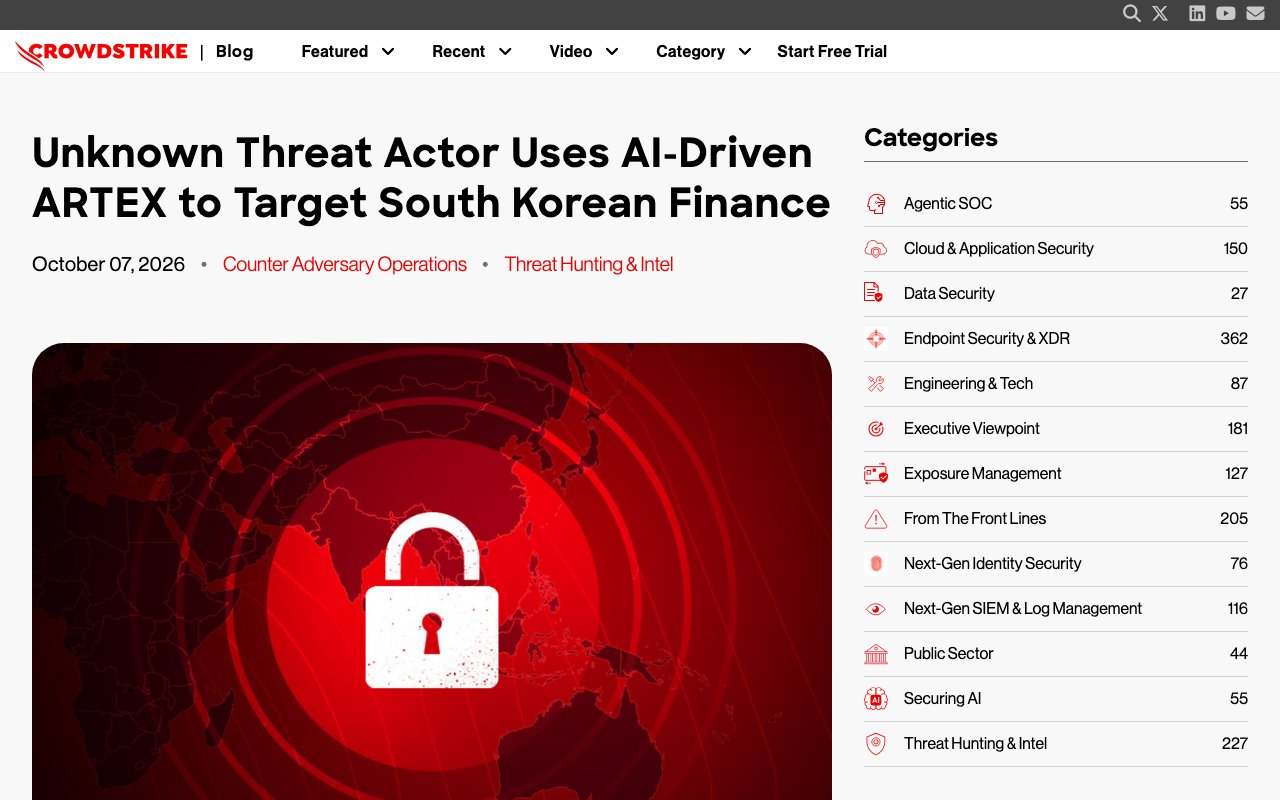
ภาพแสดงหน้าอย่างเป็นทางการ ณ วันที่ถ่าย ซึ่งอาจแตกต่างจากวันที่เผยแพร่บทความ เลือกภาพเพื่อขยาย
เพียงสั่ง AI ว่า "ช่วยหาจุดอ่อนของระบบนี้" มันก็จัดการตั้งแต่การสำรวจไปจนถึงการวางขั้นตอนการโจมตีได้เองโดยอัตโนมัติ มีรายงานว่าเครื่องมือแบบนี้ถูกนำไปใช้ก่ออาชญากรรมจริงแล้ว ระหว่างปลายเดือนกันยายนถึงตุลาคม 2026 ธนาคารและสถาบันการเงินอื่น ๆ ในเกาหลีใต้ถูกเจาะระบบต่อเนื่องกัน และข้อมูลส่วนบุคคลของลูกค้ารั่วไหลออกไป เครื่องมือที่กล่าวกันว่าผู้โจมตีใช้คือเครื่องมือ AI จากจีนชื่อ ARTEX บทความนี้สรุปว่า ARTEX คืออะไร เกิดอะไรขึ้นในเหตุการณ์นี้ และเราควรระวังอะไรบ้าง จากรายงานต้นทางของบริษัทด้านความปลอดภัยและข่าวภาษาเกาหลี ญี่ปุ่น และอังกฤษ ณ วันที่ 20 ตุลาคม 2026
ARTEX คืออะไร
ARTEX คือ เครื่องมือทดสอบเจาะระบบด้วย AI แบบโอเพนซอร์ส (โปรแกรมซึ่งเปรียบเหมือนพิมพ์เขียวที่ใครก็เปิดดูและนำไปใช้ได้) ที่นักพัฒนาชาวจีนเผยแพร่บน GitHub ผ่านบัญชี "Autumn-27" ตามรายงานของ Korea JoongAng Daily (ฉบับภาษาอังกฤษของหนังสือพิมพ์ JoongAng Ilbo ของเกาหลีใต้) เครื่องมือนี้เผยแพร่ในเดือนกรกฎาคม 2026
การทดสอบเจาะระบบ (penetration test) คืองานที่องค์กรว่าจ้างให้ลองเจาะเข้าระบบของตนเองด้วยวิธีเดียวกับผู้โจมตีจริง เพื่อหาจุดอ่อน เดิมทีเป็นงานเพื่อฝ่ายป้องกัน และผู้เชี่ยวชาญมักใช้เวลาทำด้วยมือเป็นเวลานาน ARTEX คือเครื่องมือที่ทำให้มอบงานนี้ให้ AI ทำแทนได้
ตามคำอธิบายในข่าวของเกาหลีใต้ ARTEX เป็น ระบบที่ผสาน LLM (โมเดลภาษาขนาดใหญ่) เข้ากับ AI เอเจนต์หลายตัว และทำให้งานต่อไปนี้ ซึ่งเดิมผู้เชี่ยวชาญต้องทำด้วยมือทีละขั้น กลายเป็นงานอัตโนมัติ
- วิเคราะห์ระบบเป้าหมาย
- วิเคราะห์จุดอ่อน (ช่องโหว่)
- วางแผนเส้นทางการบุกรุก ว่าจะเจาะเข้าจากตรงไหน
- รันเครื่องมือและคำสั่งด้านความปลอดภัย
AI เอเจนต์คือ AI ที่รับคำสั่งแล้วคิดขั้นตอนเอง และทำงานไปพร้อมกับใช้เครื่องมือต่าง ๆ อ่านรายละเอียดได้ใน "AI เอเจนต์คืออะไร" ตัว ARTEX เองไม่มีโมเดล AI แต่ทำงานโดยเชื่อมต่อกับโมเดล AI ภายนอกผ่าน API (ช่องทางที่โปรแกรมใช้เรียกใช้งาน)
CrowdStrike บริษัทด้านความปลอดภัยของสหรัฐฯ อธิบายว่า ARTEX เป็น "เครื่องมือทดสอบเจาะระบบแบบเอเจนต์ที่เป็นโอเพนซอร์ส พัฒนาในจีน และเพิ่งเผยแพร่ไม่นานนี้"
เกิดอะไรขึ้นในการโจมตีสถาบันการเงินเกาหลีใต้
ความเสียหายที่ขยายวง
ความเสียหายแรกที่เปิดเผยออกมาคือที่ Shinhan Bank ธนาคารรายใหญ่ของเกาหลีใต้ ธนาคารรับรู้การรั่วไหลเมื่อวันที่ 30 กันยายน 2026 และแจ้งต่อหน่วยงานกำกับ ก่อนประกาศต่อสาธารณะในวันที่ 1 ตุลาคม เป้าหมายคือบริการที่ผู้เป็นตัวกลางจัดหาสินเชื่อ (นายหน้าสินเชื่อ) ใช้ตรวจสอบสถานะการพิจารณาสินเชื่อของลูกค้าและข้อมูลอื่น ๆ ตามรายงานของหนังสือพิมพ์เกาหลีใต้ ข้อมูลที่รั่วไหลมีราว 25,000 คน และบางส่วน (66 รายการ) มีหมายเลขทะเบียนราษฎร (เทียบได้กับ My Number ของญี่ปุ่น) รวมอยู่ด้วย
หลังจากนั้นก็พบความเสียหายต่อเนื่องที่ KB Kookmin Bank (119 คน), Hana Bank (89 คน), Busan Bank และธนาคารออมทรัพย์ (สถาบันการเงินที่ใกล้เคียงกับธนาคารชินคินของญี่ปุ่น) ที่ Yegaram Savings Bank ซึ่งเป็นธนาคารออมทรัพย์ คาดว่ามีข้อมูลราว 40,000 คนรั่วไหล ส่วนที่ KB Kookmin Bank มีรายงานว่าระบบสนับสนุนการทำงานที่พนักงานใช้บนสมาร์ทโฟนเป็นเป้าหมาย
คณะกรรมการบริการทางการเงิน (Financial Services Commission) ของเกาหลีใต้ (เทียบได้กับสำนักงานบริการทางการเงินของญี่ปุ่น) ประกาศว่า ณ วันที่ 14 ตุลาคม มีผู้ได้รับความเสียหาย รวม 16 แห่ง และข้อมูลรั่วไหลราว 100,000 รายการ นอกจากธนาคารแล้ว ยังรวมถึงธนาคารออมทรัพย์ บริษัทสินเชื่อ และศูนย์ซื้อขายสินทรัพย์ดิจิทัล (คริปโทเคอร์เรนซี) ข้อมูลที่รั่วไหลได้แก่ ชื่อ ข้อมูลติดต่อ หมายเลขทะเบียนราษฎร และอีเมล ทั้งนี้คณะกรรมการบริการทางการเงินระบุว่ายังไม่พบการรั่วไหลของข้อมูลอย่างหมายเลขบัตร ซึ่งอาจนำไปสู่การชำระเงินโดยมิชอบได้โดยตรง
นอกจากนี้ ในข่าวมักพบตัวเลข "7 แห่ง 68,000 คน" ด้วย ตัวเลขนี้นับเป็นจำนวนคนของ 7 แห่ง ณ ต้นเดือนตุลาคม ซึ่งต่างจากตัวเลข "16 แห่ง ราว 100,000 รายการ" ที่เพิ่มขึ้นจากการสอบสวนในภายหลัง ทั้งในแง่ช่วงเวลาและวิธีนับ
ลำดับการโจมตี
ตามการวิเคราะห์ของ Recorded Future บริษัทด้านความปลอดภัยของสหรัฐฯ ผู้โจมตีได้ทดสอบเซิร์ฟเวอร์ที่จะใช้โจมตีและสแกนอินเทอร์เน็ตทั้งหมดในช่วงวันที่ 17 ถึง 22 สิงหาคม 2026
ตามข้อสังเกตในการตรวจสอบการบริหารราชการแผ่นดินของรัฐสภาเกาหลีใต้ การบุกรุก KB Kookmin Bank ครั้งแรกเกิดขึ้นหลัง 23:00 น. เล็กน้อยของวันที่ 27 กันยายน ตอนนั้นธนาคารประเมินว่าเป็น "ทราฟฟิกผิดปกติทั่วไป" และเพียงบล็อกที่อยู่ IP (ที่อยู่บนอินเทอร์เน็ต) ต้นทางการโจมตี ช่วงเช้ามืดของวันที่ 29 กันยายน ธนาคารถูกโจมตีครั้งที่สองจากที่อยู่ IP อื่น และข้อมูลรั่วไหลเพิ่มขึ้น
เป้าหมายคือ หน้าเว็บและเซิร์ฟเวอร์ที่ใช้งานจากภายนอกธนาคาร เช่น ระบบสำหรับนายหน้าสินเชื่อและพนักงาน ประธานคณะกรรมการบริการทางการเงินก็ชี้ว่าระบบลักษณะนี้มีแนวโน้มจะตกเป็นเป้า คาดว่าผู้โจมตีใช้การสแกนแบบอัตโนมัติไล่หาจุดที่มักป้องกันได้หละหลวมกว่าระบบหลักสำหรับลูกค้าทีละจุด
ARTEX และ AI ถูกใช้อย่างไร
รายงานของ CrowdStrike
รายงานที่อธิบายความเกี่ยวข้องของ ARTEX อย่างละเอียดคือบทวิเคราะห์ที่ CrowdStrike เผยแพร่เมื่อวันที่ 7 ตุลาคม 2026 CrowdStrike พบโฟลเดอร์ (ไดเรกทอรีเปิด) ที่ใครก็เข้าไปดูเนื้อหาได้บนเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมอยู่ ในนั้นนอกจากไฟล์ตั้งค่าของ ARTEX แล้ว ยังมีไฟล์ประวัติการทำงานและบันทึกของ "Claude Code" เครื่องมือเขียนโค้ดด้วย AI ของ Anthropic หลงเหลืออยู่
ตามข้อมูลของ CrowdStrike ARTEX ของผู้โจมตีถูกตั้งค่าให้เชื่อมต่อกับโมเดล AI ต่อไปนี้
- DeepSeek v4.1-flash (โมเดลของ DeepSeek จากจีน และเป็นโมเดลหลักที่ใช้)
- GLM-5.3 (โมเดลของ Zhipu AI จากจีน)
- Grok 4.6 (โมเดลของ SpaceXSI (เดิมคือ xAI))
CrowdStrike ระบุว่าการเชื่อมต่อกับ DeepSeek ผ่านบริการที่ดูเหมือนเป็นผู้ขายต่อ API ของ AI
วิธีที่ Claude Code ถูกใช้
จากประวัติของ Claude Code พบว่าผู้โจมตีสั่ง Claude เป็นภาษาจีนเกี่ยวกับวิธีดำเนินการทดสอบเจาะระบบ และยัง ขอให้ช่วยหากลุ่ม Telegram (แอปส่งข้อความ) ที่ซื้อขายข้อมูลรั่วไหลจากเกาหลีใต้ กล่าวคือผู้โจมตีปรึกษา AI ไปจนถึงเรื่องว่าจะนำข้อมูลที่ขโมยมาไปขายที่ไหน
ในอีกด้านหนึ่ง Recorded Future แม้จะระบุว่าผู้โจมตีใช้ Claude Code, DeepSeek, Grok และ Zhipu AI แต่ก็เขียนว่า "จากหลักฐานที่มีอยู่ ไม่สามารถบอกได้ว่า AI ทำให้การโจมตีครั้งนี้เร็วขึ้นแค่ไหน"
ณ วันที่ 20 ตุลาคม ยังไม่พบว่า Anthropic ออกแถลงการณ์อย่างเป็นทางการเกี่ยวกับเหตุการณ์นี้ สำนักข่าว Reuters รายงานว่า Anthropic ไม่ได้ตอบคำขอให้แสดงความเห็น
มุมมองของหน่วยงานเกาหลีใต้
สิ่งที่ควรระวังคือ เอกสารทางการของหน่วยงานเกาหลีใต้ไม่ได้ยืนยันว่ามีการใช้ ARTEX ประกาศของคณะกรรมการบริการทางการเงินมีเพียงถ้อยคำว่า "ความเสี่ยงใหม่ เช่น ภัยคุกคามจากการแฮ็กด้วย AI" และไม่ได้เอ่ยชื่อ ARTEX ตามรายงานของ Reuters คณะกรรมการบริการทางการเงินอธิบายว่า "กำลังตรวจสอบวิธีการแฮ็กอย่างละเอียด เพื่อดูว่ามี AI เกี่ยวข้องหรือไม่"
ชื่อ ARTEX ปรากฏครั้งแรกในรายงานพิเศษของหนังสือพิมพ์ Herald Economy ของเกาหลีใต้เมื่อวันที่ 2 ตุลาคม เจ้าหน้าที่ของสถาบันความมั่นคงทางการเงิน (Financial Security Institute) ของเกาหลีใต้ (หน่วยงานด้านความปลอดภัยของภาคการเงิน) บอกกับหนังสือพิมพ์ว่า "เมื่อตามรอยล็อกของ Shinhan Bank และที่อยู่ IP ของผู้โจมตี ก็พบร่องรอยการใช้ ARTEX" เจ้าหน้าที่คนนี้ยังให้ความเห็นว่า ไม่ใช่ AI ที่ตัดสินใจโจมตีเอง แต่เป็นแฮ็กเกอร์ที่เป็นมนุษย์ใช้เครื่องมือ AI
กล่าวคือ ข้อมูลเรื่องการใช้ ARTEX มาจากบทวิเคราะห์ของบริษัทด้านความปลอดภัยภาคเอกชนอย่าง CrowdStrike และ Recorded Future และจากคำบอกเล่าของเจ้าหน้าที่ที่เกี่ยวข้อง
ผู้โจมตีคือใคร
CrowdStrike ไม่ได้เชื่อมโยงผู้โจมตีกับกลุ่มโจมตีที่รู้จักกันอยู่แล้ว แต่จากการที่มีการใช้ ARTEX ซึ่งพัฒนาในจีนและคำสั่งภาษาจีน จึงประเมินว่าผู้โจมตี "น่าจะพูดภาษาจีนและมีแรงจูงใจด้านเงิน" โดยให้ระดับความเชื่อมั่นไว้ที่ "ปานกลาง" ส่วน Recorded Future ตั้งชื่อผู้โจมตีรายนี้ว่า "TAG-217"
รายงานของ CrowdStrike มีข้อมูลส่วนบุคคลที่อยู่ในคำสั่งที่ให้กับ AI ด้วย แต่ CrowdStrike เองก็ระบุไว้ว่า "ไม่สามารถเชื่อมโยงข้อมูลนี้กับผู้โจมตีได้อย่างแน่ชัด" ตามรายงานของ Korea JoongAng Daily บุคคลที่ถูกระบุชื่อปฏิเสธว่าไม่ได้เกี่ยวข้อง และอ้างว่าตัวตนของตนถูกขโมย CoAI ไม่เผยแพร่ข้อมูลส่วนบุคคลที่ยังไม่ได้รับการยืนยัน
ตามรายงานของ Reuters โฆษกกระทรวงการต่างประเทศจีนกล่าวว่า จีนคัดค้านและปราบปรามการแฮ็กมาโดยตลอด และไม่ทราบเรื่องกรณีนี้
การปิดซอร์สของนักพัฒนา และสิ่งที่ตามมา
หลังเหตุการณ์ถูกรายงานเป็นข่าว เมื่อวันที่ 8 ตุลาคม 2026 นักพัฒนา ARTEX ประกาศว่าเนื่องจากเครื่องมือถูกนำไปใช้ในทางที่ผิด จะไม่อัปเดตอีกต่อไปและจะเปลี่ยนเป็นแบบปิดซอร์ส (closed source) โดยระบุว่าจะไม่เผยแพร่เวอร์ชันใหม่และไม่ดูแลต่อ หลังจากนั้นหน้า GitHub ก็ถูกลบไป ตามรายงานของ SBS ของเกาหลีใต้ ฝั่ง ARTEX มีจุดยืนว่าไม่รับผิดชอบต่อการกระทำที่ผิดกฎหมายซึ่งใช้เครื่องมือนี้
อย่างไรก็ตาม โปรแกรมที่เผยแพร่ไปแล้วครั้งหนึ่งไม่สามารถเรียกคืนได้ ตามรายงานของ BleepingComputer เวอร์ชันดัดแปลงที่แก้เป็นภาษาอังกฤษและภาษาเกาหลียังคงแพร่กระจายอยู่บนอินเทอร์เน็ต การปิดซอร์สจึงไม่ได้ทำให้ความเสี่ยงที่จะถูกใช้ในการโจมตีครั้งใหม่หมดไป
ผลกระทบต่อญี่ปุ่น
ในญี่ปุ่นก็พบการใช้ ARTEX เช่นกัน บริษัทด้านความปลอดภัย GMO Cybersecurity by IERAE ประกาศในบล็อกทางการเมื่อวันที่ 19 ตุลาคม 2026 ว่า เมื่อตรวจสอบโครงสร้างพื้นฐานต้นทางการโจมตี (เซิร์ฟเวอร์และอื่น ๆ ที่ใช้โจมตี) ที่เล็งเป้าบริษัทญี่ปุ่น ก็ยืนยันได้ว่ามีการใช้ ARTEX โครงสร้างพื้นฐานนี้เล็งเป้าบริษัทญี่ปุ่นราว 20 แห่ง ในจำนวนนี้ 9 แห่งเป็นเว็บไซต์ในอุตสาหกรรมเดียวกัน บริษัทระบุว่าพบโครงสร้างพื้นฐานการโจมตีที่ใช้ AI และเล็งเป้าเฉพาะบริษัทญี่ปุ่นอีก 6 เครื่อง นอกจากนี้ ในบรรดาบริษัทญี่ปุ่นที่ยืนยันว่าเป็นเป้าหมาย มี 8 แห่งที่ประกาศเรื่องข้อมูลรั่วไหลไปแล้วในช่วงกันยายนถึงตุลาคม 2026
บริษัทสันนิษฐานว่าบริษัทญี่ปุ่นก็ถูกโจมตีด้วยวิธีเดียวกับสถาบันการเงินเกาหลีใต้ หนังสือพิมพ์ Nikkei รายงานว่า นี่น่าจะเป็นครั้งแรกที่มีการเปิดเผยว่ามีการใช้ ARTEX ในการโจมตีที่มุ่งเป้าญี่ปุ่น
ระบบแบบที่ถูกเล็งเป้าในเหตุการณ์ที่เกาหลีใต้ ซึ่งคู่ค้า ผู้รับจ้าง และพนักงานใช้งานจากภายนอก ก็มีอยู่ในบริษัทญี่ปุ่นเช่นกัน เหตุการณ์ที่เกาหลีใต้จึงไม่ใช่เรื่องของประเทศที่ห่างไกลเลย
อะไรจะเปลี่ยนไปในยุคที่ AI ถูกใช้โจมตี
เครื่องมืออย่าง ARTEX เป็นปัญหาเพราะทำให้ แม้แต่คนที่มีความรู้เฉพาะทางไม่มาก ก็ทำได้ตั้งแต่การหาจุดอ่อนไปจนถึงการวางแผนโจมตีอย่างรวดเร็วและในปริมาณมาก งานที่ผู้โจมตีผู้ชำนาญเคยใช้เวลาหลายวัน AI ทำได้ภายในคืนเดียว และทำกับเป้าหมายจำนวนมากพร้อมกันได้
ในอีกด้านหนึ่ง วิธีที่ ARTEX ใช้นั้นเป็นวิธีเก่าแก่ คือหาจุดอ่อนแล้วเข้าทางช่องโหว่ที่พบ CrowdStrike ก็อธิบายว่าผู้โจมตี "ใช้เครื่องมือ AI ร่วมกับความสามารถในการโจมตีแบบดั้งเดิม" จึงน่าจะใกล้ความจริงกว่าหากมองว่า AI ไม่ได้สร้างการโจมตีแบบใหม่ขึ้นมาอย่างมหัศจรรย์ แต่สิ่งที่เปลี่ยนไปมากคือ ความเร็วและปริมาณในการหาช่องโหว่ของการป้องกันขั้นพื้นฐาน
การนำ AI ไปใช้ในทางที่ผิดไม่ได้จำกัดอยู่แค่ ARTEX ในเดือนพฤศจิกายน 2025 Anthropic เปิดเผยว่าผู้โจมตีที่บริษัทประเมินด้วยความเชื่อมั่นสูงว่าเป็นกลุ่มที่ได้รับการสนับสนุนจากรัฐจีน (บริษัทเรียกว่า "GTG-1002") ได้บงการ Claude Code เพื่อพยายามเจาะเข้าองค์กรราว 30 แห่งทั่วโลก เครื่องมือโอเพนซอร์สนั้นแม้ผู้สร้างจะพยายามหยุดก็หยุดไม่ได้ ฝ่ายป้องกันจึงต้องเตรียมรับมือโดยตั้งสมมติฐานว่า AI จะทำให้การโจมตีเพิ่มขึ้น
สิ่งที่องค์กรควรทำ
มาตรการที่คณะกรรมการบริการทางการเงินของเกาหลีใต้ขอให้สถาบันการเงินดำเนินการ ก็เป็นแนวทางที่บริษัทในญี่ปุ่นและประเทศอื่นนำไปใช้ได้
- สำรวจและตรวจสอบระบบที่ใช้งานจากภายนอกได้: หน้าเว็บและเซิร์ฟเวอร์สำหรับคู่ค้า ผู้รับจ้าง และพนักงาน มักถูกมองข้ามมากกว่าระบบสำหรับลูกค้า ปิดระบบที่ไม่จำเป็น และเสริมความเข้มงวดของการยืนยันตัวตนและการจำกัดการเข้าถึง
- ติดตั้งแพตช์ทันที: เมื่อการหาจุดอ่อนกลายเป็นงานอัตโนมัติ ระบบที่อัปเดตแก้ไขล่าช้าจะถูกพบได้อย่างรวดเร็ว
- อย่ามองข้ามความผิดปกติเล็ก ๆ: KB Kookmin Bank ประเมินการบุกรุกครั้งแรกว่าเป็น "ทราฟฟิกผิดปกติทั่วไป" เมื่อตรวจพบความผิดปกติ ให้ตรวจสอบโดยคิดว่าอาจเป็นจุดเริ่มต้นของการโจมตี
- แบ่งปันข้อมูลภัยคุกคามภายในอุตสาหกรรม: ในเกาหลีใต้ หน่วยงานกำกับด้านการเงินแจ้งที่อยู่ IP ที่ใช้โจมตีและข้อควรระวังให้บริษัทการเงินราว 500 แห่งทราบอย่างรวดเร็ว
- ฝ่ายป้องกันก็ต้องใช้ AI: คณะกรรมการบริการทางการเงินของเกาหลีใต้ยังขอให้ใช้ AI ตรวจหาจุดอ่อนด้วย เพื่อให้หาและปิดช่องโหว่ของตนเองได้เร็วเท่าผู้โจมตี
สำหรับบุคคลทั่วไป หลักพื้นฐานคือระวังโทรศัพท์ อีเมล และ SMS หลอกลวงที่ใช้ข้อมูลที่รั่วไหล และไม่ให้ข้อมูลส่วนบุคคลหรือรหัส PIN กับการติดต่อที่ไม่รู้ที่มา
มุมมองของกองบรรณาธิการ CoAI
เหตุการณ์ ARTEX แสดงให้เห็นชัดเจนว่า AI เอเจนต์เป็นทั้ง "เครื่องมือที่สะดวก" และเป็นเครื่องมือโจมตีได้ในเวลาเดียวกัน การที่ผู้โจมตีปรึกษา AI ไปจนถึงเรื่องที่จะนำข้อมูลที่ขโมยมาไปขาย ยังตั้งโจทย์ให้บริษัท AI ด้วยว่าจะตรวจพบและหยุดการใช้ในทางที่ผิดได้มากเพียงใด
ในอีกด้านหนึ่ง พาดหัวทำนอง "AI แฮ็กธนาคารได้เองโดยอัตโนมัติ" ก็ต้องอ่านอย่างระมัดระวัง หน่วยงานเกาหลีใต้ยังไม่ได้ยืนยันการใช้ ARTEX อย่างเป็นทางการ และยังไม่รู้ว่า AI ทำให้การโจมตีเร็วขึ้นแค่ไหน ความเสียหายส่วนใหญ่เกิดจากช่องโหว่ของการป้องกันขั้นพื้นฐาน คือระบบงานที่ใช้งานจากภายนอกได้ ก้าวแรกของการเตรียมรับมือการโจมตีด้วย AI จึงอาจไม่ใช่มาตรการพิเศษ แต่คือการตรวจสอบขั้นพื้นฐานให้เร็วกว่าและบ่อยกว่าผู้โจมตี
แหล่งที่มา
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, เผยแพร่ซ้ำโดย Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, เผยแพร่ซ้ำโดย The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Financial Services Commission, เผยแพร่ซ้ำโดย KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (Newspim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by IERAE)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
เครื่องมือที่กล่าวถึงในบทความนี้
 DeepSeekDeepSeek เป็นบริการผู้ช่วย AI อเนกประสงค์ที่นำไปใช้กับการตอบคำถามและการให้เหตุผลได้ดูรายละเอียด
 GrokGrok เป็นบริการผู้ช่วย AI อเนกประสงค์ที่นำไปใช้กับการตอบคำถามและการสำรวจข้อมูลได้ดูรายละเอียด
 Claudeผู้ช่วย AI สนทนาจาก Anthropic ที่โดดเด่นด้านความเข้าใจข้อความยาวและการสร้างข้อความที่เป็นธรรมชาติดูรายละเอียด
 Claude CodeClaude Code เป็นบริการ AI เขียนโค้ดที่นำไปใช้กับการพัฒนาและการแก้ไขบั๊กได้ดูรายละเอียด