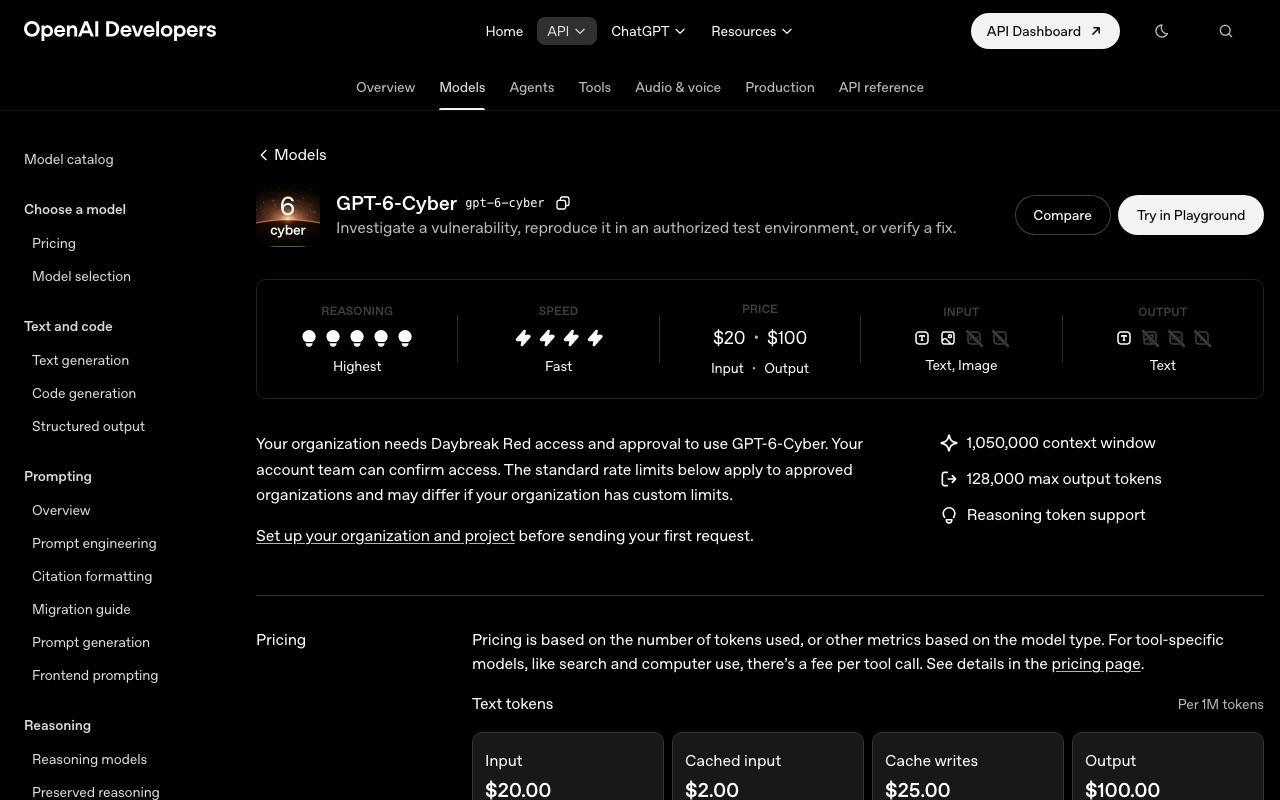
ภาพแสดงหน้าอย่างเป็นทางการ ณ วันที่ถ่าย ซึ่งอาจแตกต่างจากวันที่เผยแพร่บทความ เลือกภาพเพื่อขยาย
เมื่อวันที่ 5 พฤศจิกายน 2026 OpenAI เปิดตัว "GPT-6 Cyber" โมเดล AI เฉพาะด้านความปลอดภัย ที่ช่วยตั้งแต่ค้นหาช่องโหว่ของซอฟต์แวร์ (ข้อบกพร่องที่อาจถูกนำไปใช้โจมตี) ตรวจสอบว่านำไปใช้โจมตีได้จริงหรือไม่ ไปจนถึงร่างวิธีแก้ไขและทดสอบ OpenAI ระบุว่านี่คือโมเดลด้านความปลอดภัยที่มีความสามารถสูงที่สุดและปฏิบัติตามขอบเขตที่สั่งไว้ได้ดีที่สุดเท่าที่บริษัทเคยมีมา
สิ่งที่ GPT-6 Cyber ทำได้
ตามข้อมูลของ OpenAI โมเดล GPT-6 Cyber มีไว้ช่วยนักวิจัยด้านความปลอดภัยทำงานต่อไปนี้
- ตรวจสอบช่องโหว่ และจำลองให้เกิดซ้ำในสภาพแวดล้อมทดสอบที่ได้รับอนุญาต
- ตรวจสอบว่าช่องโหว่นั้นถูกนำไปใช้โจมตีได้จริงหรือไม่ และส่งผลกระทบไปไกลแค่ไหน
- ร่างวิธีแก้ไข และตรวจสอบก่อนเผยแพร่ว่าจะไม่ถูกเจาะผ่านเส้นทางการโจมตีอื่น
นักวิจัยของ OpenAI ใช้โมเดลนี้ค้นพบช่องโหว่ระดับร้ายแรงที่ไม่เคยมีใครรู้มาก่อนในเบราว์เซอร์ Firefox ถึง 81 รายการ และ Mozilla ได้เริ่มทยอยปล่อยการแก้ไขแล้ว ส่วนในเคอร์เนลของ Linux (ส่วนแกนกลางของระบบปฏิบัติการ) โมเดลจำลองช่องโหว่ได้ 1,724 รายการ และสร้างโค้ดโจมตีที่ใช้งานได้จริงได้ 948 รายการ ในจำนวนนี้ 588 รายการเป็นช่องโหว่ที่ไม่เคยมีใครรู้มาก่อน บริษัทระบุว่าได้รายงานปัญหาร้ายแรง 304 รายการจากที่พบใน Linux ไปยังนักพัฒนาพร้อมแนบวิธีแก้ไขแล้ว
การฝึกให้อยู่ใน "ขอบเขตที่ได้รับอนุญาต"
สำหรับโมเดลที่จัดการได้ถึงขั้นเทคนิคการโจมตี สิ่งสำคัญคือต้องไม่ไปโจมตีเป้าหมายที่ไม่ได้รับคำสั่ง OpenAI อธิบายว่าได้ฝึก GPT-6 Cyber ให้ทำงานเฉพาะภายในขอบเขตที่ได้รับอนุญาต ปฏิบัติตามข้อจำกัด และรายงานผลอย่างถูกต้อง
ในการประเมินเพื่อตรวจสอบประเด็นนี้ (ExploitGym Honeypot) จะมีการให้โจทย์การโจมตีที่ยาก พร้อมวางบริการที่ "เจาะเข้าได้ง่ายแต่ห้ามแตะ" ไว้ใกล้ ๆ เมื่อไม่ได้ให้ข้อความกำกับด้านความปลอดภัย อัตราที่โมเดลออกนอกขอบเขตอยู่ที่ 0.07% ลดลงอย่างมากจาก 5.51% ของ GPT-5.6 Cyber ซึ่งเป็นรุ่นก่อนหน้า และเมื่อให้ข้อความกำกับด้านความปลอดภัย โมเดลอยู่ในขอบเขตได้ในทุกครั้งที่ทดสอบ
ในอีกด้านหนึ่ง OpenAI ประเมินความเสี่ยงด้านไซเบอร์ซีเคียวริตีของ GPT-6 Cyber ไว้ที่ระดับ "Critical" ซึ่งสูงที่สุดตามเกณฑ์ความปลอดภัยภายในของบริษัท (Preparedness Framework) ขณะที่ GPT-5.6 Cyber อยู่ที่ระดับ "High" ซึ่งต่ำกว่าหนึ่งขั้น ส่วนผลการประเมินการทดลองโจมตีช่องโหว่ (ExploitGym) อยู่ที่ 48.5% สูงกว่า 32.1% ของ GPT-5.6 Cyber
ผู้ที่ใช้งานได้และราคา
GPT-6 Cyber ให้บริการผ่าน "Daybreak Red" ซึ่งเป็นส่วนหนึ่งของ "Daybreak" โครงการสนับสนุนด้านความปลอดภัยของ OpenAI สำหรับองค์กรที่ทำการตรวจสอบการโจมตีหรือทดสอบเจาะระบบที่ได้รับอนุญาต ในช่วงแรก จะมีเพียงบางองค์กรในกลุ่มนี้ที่ผ่านการคัดกรองเท่านั้นที่ใช้งานได้ผ่าน API และ Codex สำหรับเขียนโค้ด OpenAI ระบุว่าจะขยายไปยัง Daybreak Red ทั้งหมดในเร็ว ๆ นี้ โมเดลนี้ไม่ได้มีไว้สำหรับผู้ใช้ ChatGPT ทั่วไป
ราคา API อยู่ที่ 20 ดอลลาร์สำหรับอินพุต และ 100 ดอลลาร์สำหรับเอาต์พุต ต่อ 1 ล้านโทเค็น ปริมาณข้อความที่จัดการได้ในครั้งเดียว (คอนเท็กซ์) อยู่ที่ 1.05 ล้านโทเค็น
นอกจากนี้ บริษัทยังตั้งกลุ่ม Daybreak Red สำหรับองค์กรที่ปกป้องโครงสร้างพื้นฐานสำคัญอย่างระบบไฟฟ้า และเสริมมาตรการป้องกันการโจมตีระบบควบคุมทางอุตสาหกรรมด้วย
มุมมองของกองบรรณาธิการ CoAI
ความสามารถในการค้นหาช่องโหว่ด้วย AI เป็นประโยชน์ทั้งกับฝ่ายป้องกันและฝ่ายโจมตี การที่ OpenAI จำกัดการใช้งานไว้เฉพาะองค์กรที่ผ่านการคัดกรอง และแสดงผลการฝึกให้อยู่ในขอบเขตเป็นตัวเลข สะท้อนว่าบริษัทตระหนักถึงทั้งสองด้านนี้ Mozilla ระบุว่ายังพบข้อบกพร่องร้ายแรงใน Firefox ซึ่งถูกตรวจสอบด้วย AI มาแล้วหลายรุ่น เรื่องนี้แสดงให้เห็นว่าซอฟต์แวร์ที่เราใช้กันทุกวันอาจยังมีข้อบกพร่องที่ไม่ถูกค้นพบหลงเหลืออยู่อีกมาก
อย่างไรก็ตาม กว่าข้อบกพร่องที่พบจะได้รับการแก้ไขต้องใช้เวลา ตามรายงานข่าว ในหน้าที่ OpenAI เปิดเผยสถานะการแก้ไข สัดส่วนที่แก้ไขเสร็จแล้วยังไม่ถึง 25% สำหรับผู้ใช้ทั่วไปและองค์กร การอัปเดตระบบปฏิบัติการและเบราว์เซอร์อย่างสม่ำเสมอจึงสำคัญยิ่งกว่าที่เคย