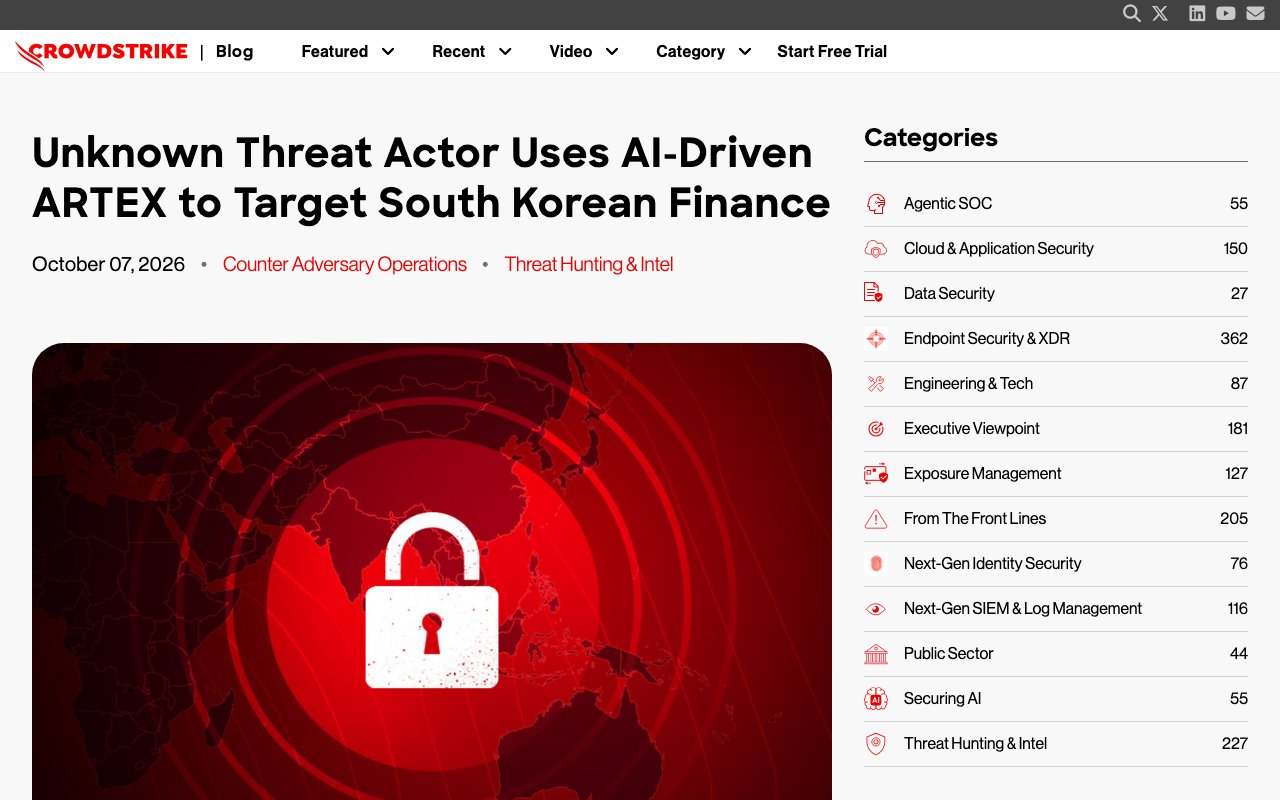
Ảnh chụp hiển thị trang chính thức vào ngày chụp và có thể khác với thời điểm xuất bản bài viết. Chọn ảnh để phóng to.
Chỉ cần yêu cầu AI "tìm điểm yếu của hệ thống này", nó sẽ tự làm hết mọi việc, từ khảo sát cho đến lên kế hoạch các bước tấn công. Một công cụ như vậy đã được báo cáo là bị dùng trong một vụ phạm tội thực tế. Từ cuối tháng 9 đến tháng 10 năm 2026, các ngân hàng và tổ chức tài chính Hàn Quốc liên tiếp bị truy cập trái phép và thông tin cá nhân của khách hàng bị rò rỉ. Công cụ được cho là kẻ tấn công đã sử dụng là ARTEX, một công cụ AI do Trung Quốc phát triển. Bài viết này tổng hợp ARTEX là gì, chuyện gì đã xảy ra trong vụ việc và chúng ta cần lưu ý điều gì, dựa trên báo cáo gốc của các công ty bảo mật và tin tức từ báo chí Hàn Quốc, Nhật Bản và tiếng Anh, tại thời điểm ngày 20 tháng 10 năm 2026.
ARTEX là gì
ARTEX là một công cụ kiểm thử xâm nhập bằng AI mã nguồn mở (dạng mà bất kỳ ai cũng có thể xem và sử dụng chương trình, vốn giống như bản thiết kế của phần mềm), được một nhà phát triển Trung Quốc công bố trên GitHub qua tài khoản "Autumn-27". Theo tờ JoongAng Ilbo (Korea JoongAng Daily) của Hàn Quốc, công cụ này được công bố vào tháng 7 năm 2026.
Kiểm thử xâm nhập (penetration testing) là công việc mà doanh nghiệp thuê người thử xem có thể đột nhập vào hệ thống của mình bằng chính những cách mà kẻ tấn công thật sử dụng hay không, nhằm tìm ra điểm yếu. Vốn dĩ đây là việc phục vụ bên phòng thủ, do chuyên gia thực hiện thủ công và mất nhiều thời gian. ARTEX là công cụ cho phép giao công việc này cho AI.
Theo mô tả mà báo chí Hàn Quốc đưa tin, ARTEX là cơ chế kết hợp LLM (mô hình ngôn ngữ lớn) với nhiều tác nhân AI, tự động hóa những công việc trước đây chuyên gia phải làm thủ công theo từng giai đoạn, chẳng hạn như:
- Phân tích hệ thống mục tiêu
- Phân tích điểm yếu (lỗ hổng)
- Lên kế hoạch đường xâm nhập, tức là sẽ đột nhập từ đâu
- Chạy các công cụ và lệnh bảo mật
Tác nhân AI là AI nhận chỉ thị rồi tự suy nghĩ các bước và vừa dùng công cụ vừa tiến hành công việc. Xem chi tiết trong bài "Tác nhân AI là gì". Bản thân ARTEX không có mô hình AI riêng, mà hoạt động bằng cách kết nối với mô hình AI bên ngoài qua API (cổng để chương trình gọi đến).
Công ty bảo mật Mỹ CrowdStrike mô tả ARTEX là "một công cụ kiểm thử xâm nhập dạng tác nhân, mã nguồn mở, được phát triển tại Trung Quốc và mới được công bố gần đây".
Chuyện gì đã xảy ra trong vụ tấn công các tổ chức tài chính Hàn Quốc
Mức độ thiệt hại
Thiệt hại được phát hiện đầu tiên là ở Shinhan Bank, một ngân hàng lớn của Hàn Quốc. Ngân hàng nắm được vụ rò rỉ vào ngày 30 tháng 9 năm 2026, báo cáo lên cơ quan chức năng và công bố vào ngày 1 tháng 10. Mục tiêu bị nhắm đến là dịch vụ để những người môi giới vay vốn (người tuyển khách vay) tra cứu tình trạng xét duyệt khoản vay của khách hàng. Theo báo chí Hàn Quốc, khoảng 25.000 người bị rò rỉ thông tin, và một phần (66 trường hợp) còn bao gồm cả số đăng ký cư trú (tương đương mã số cá nhân My Number của Nhật Bản).
Sau đó, thiệt hại lần lượt được phát hiện tại KB Kookmin Bank (119 người), Hana Bank (89 người), Busan Bank và các ngân hàng tiết kiệm (tổ chức tài chính gần giống quỹ tín dụng shinkin của Nhật Bản). Tại ngân hàng tiết kiệm Yegaram Savings Bank, ước tính khoảng 40.000 người bị rò rỉ thông tin. Tại KB Kookmin Bank, báo chí đưa tin hệ thống hỗ trợ nghiệp vụ mà nhân viên dùng trên điện thoại thông minh đã bị nhắm đến.
Ủy ban Dịch vụ Tài chính Hàn Quốc (tương đương Cơ quan Dịch vụ Tài chính của Nhật Bản) công bố rằng tính đến ngày 14 tháng 10, tổng cộng 16 công ty bị thiệt hại, với khoảng 100.000 bản ghi bị rò rỉ. Ngoài ngân hàng, còn có ngân hàng tiết kiệm, công ty cho vay và sàn giao dịch tài sản mã hóa (tiền ảo). Thông tin bị rò rỉ gồm họ tên, thông tin liên lạc, số đăng ký cư trú, địa chỉ email và các thông tin khác. Ủy ban Dịch vụ Tài chính cho biết chưa xác nhận rò rỉ những thông tin có nguy cơ dẫn trực tiếp đến thanh toán gian lận, như số thẻ.
Ngoài ra, trên báo chí cũng thường xuất hiện con số "7 công ty, 68.000 người". Đây là con số tính theo số người của 7 công ty tại thời điểm đầu tháng 10, khác cả về thời điểm lẫn cách tính so với con số "16 công ty, khoảng 100.000 bản ghi" đã tăng lên sau các cuộc điều tra tiếp theo.
Diễn biến cuộc tấn công
Theo phân tích của công ty bảo mật Mỹ Recorded Future, từ ngày 17 đến 22 tháng 8 năm 2026, kẻ tấn công đã thử nghiệm các máy chủ dùng để tấn công và khảo sát trên toàn bộ Internet.
Theo chỉ ra trong đợt thanh tra quốc gia của Quốc hội Hàn Quốc, lần xâm nhập đầu tiên vào KB Kookmin Bank diễn ra lúc hơn 11 giờ đêm ngày 27 tháng 9. Khi đó ngân hàng đánh giá đây là "lưu lượng bất thường thường gặp" và chỉ chặn địa chỉ IP (địa chỉ trên mạng) của nguồn tấn công. Rạng sáng ngày 29 tháng 9, ngân hàng bị tấn công lần thứ hai từ một địa chỉ IP khác, và thông tin tiếp tục bị rò rỉ.
Mục tiêu bị nhắm đến là các trang web và máy chủ để sử dụng từ bên ngoài ngân hàng, dành cho người môi giới vay vốn, nhân viên và những người khác. Chủ tịch Ủy ban Dịch vụ Tài chính cũng chỉ ra xu hướng những hệ thống như vậy bị nhắm đến. Có vẻ kẻ tấn công đã dùng khảo sát tự động để lần lượt tìm ra những nơi thường được bảo vệ lỏng lẻo hơn so với hệ thống chính dành cho khách hàng.
ARTEX và AI đã được sử dụng như thế nào
Báo cáo của CrowdStrike
Báo cáo chi tiết về vai trò của ARTEX là bản phân tích CrowdStrike công bố ngày 7 tháng 10 năm 2026. CrowdStrike đã tìm thấy một thư mục ở trạng thái ai cũng có thể xem nội dung (thư mục công khai) trên máy chủ do kẻ tấn công quản lý. Trong đó, ngoài các tệp cấu hình của ARTEX, còn có các tệp lịch sử làm việc và ghi chú của "Claude Code", công cụ lập trình bằng AI của Anthropic.
Theo CrowdStrike, ARTEX của kẻ tấn công được cấu hình để kết nối với các mô hình AI sau.
- DeepSeek v4.1-flash (mô hình của DeepSeek, Trung Quốc; được sử dụng chủ yếu)
- GLM-5.3 (mô hình của Zhipu AI, Trung Quốc)
- Grok 4.6 (mô hình của SpaceXSI (trước đây là xAI))
CrowdStrike cho biết kết nối đến DeepSeek đi qua một dịch vụ có vẻ là đơn vị bán lại API AI.
Cách Claude Code được sử dụng
Từ lịch sử của Claude Code, có thể thấy kẻ tấn công đã ra chỉ thị cho Claude bằng tiếng Trung về cách tiến hành kiểm thử xâm nhập, và còn nhờ tìm các nhóm Telegram (ứng dụng nhắn tin) mua bán dữ liệu rò rỉ của Hàn Quốc. Nghĩa là kẻ tấn công đã hỏi ý kiến AI cả về việc bán thông tin đánh cắp ở đâu.
Mặt khác, Recorded Future cho rằng kẻ tấn công đã sử dụng Claude Code, DeepSeek, Grok và Zhipu AI, nhưng đồng thời viết rằng "từ những bằng chứng có được, không thể biết AI đã giúp cuộc tấn công này nhanh hơn đến mức nào".
Tính đến ngày 20 tháng 10, chưa thể xác nhận việc chính Anthropic đưa ra tuyên bố chính thức về vụ việc này. Hãng thông tấn Reuters đưa tin Anthropic không phản hồi yêu cầu bình luận.
Quan điểm của cơ quan chức năng Hàn Quốc
Điều cần lưu ý là các văn bản chính thức của cơ quan chức năng Hàn Quốc không thừa nhận việc ARTEX đã được sử dụng. Thông báo của Ủy ban Dịch vụ Tài chính chỉ có cách diễn đạt "các rủi ro mới như mối đe dọa tấn công mạng bằng AI", và không nhắc đến tên ARTEX. Theo Reuters, Ủy ban Dịch vụ Tài chính giải thích rằng "đang xem xét chi tiết thủ đoạn tấn công để điều tra xem AI có liên quan hay không".
Tên ARTEX xuất hiện lần đầu trong bài báo độc quyền của Herald Economy (báo Hàn Quốc) ngày 2 tháng 10. Một người liên quan thuộc Viện An ninh Tài chính Hàn Quốc (cơ quan bảo mật của ngành tài chính) nói với tờ báo rằng "khi lần theo nhật ký của Shinhan Bank và địa chỉ IP của kẻ tấn công, đã phát hiện dấu vết sử dụng ARTEX". Người này cũng cho rằng không phải AI tự quyết định tấn công, mà là hacker con người đã sử dụng công cụ AI.
Nói cách khác, việc ARTEX được sử dụng là thông tin dựa trên phân tích của các công ty bảo mật tư nhân như CrowdStrike và Recorded Future, cùng lời kể của người liên quan trong cơ quan chức năng.
Kẻ tấn công là ai
CrowdStrike không liên kết kẻ tấn công với bất kỳ nhóm tấn công đã biết nào. Do ARTEX của Trung Quốc và chỉ thị bằng tiếng Trung đã được sử dụng, CrowdStrike cho rằng kẻ tấn công "có khả năng cao là người nói tiếng Trung và có động cơ tài chính", với mức độ tin cậy "trung bình". Recorded Future đặt tên cho kẻ tấn công này là "TAG-217".
Báo cáo của CrowdStrike có đăng cả thông tin cá nhân nằm trong chỉ thị gửi cho AI, nhưng chính CrowdStrike đã lưu ý rằng "không thể liên kết chắc chắn thông tin này với kẻ tấn công". Theo JoongAng Ilbo, người bị nêu tên đã phủ nhận liên quan và cho rằng danh tính của mình đã bị đánh cắp. CoAI không đăng thông tin cá nhân chưa được xác định.
Theo Reuters, người phát ngôn Bộ Ngoại giao Trung Quốc cho biết Trung Quốc luôn phản đối và trấn áp hoạt động hacking, đồng thời trả lời rằng không nắm được về vụ việc này.
Nhà phát triển chuyển sang không công khai và những gì xảy ra sau đó
Ngày 8 tháng 10 năm 2026, sau khi vụ việc được đưa tin, nhà phát triển ARTEX thông báo rằng vì công cụ đã bị lạm dụng, từ nay sẽ ngừng cập nhật và chuyển sang không công khai (mã nguồn đóng). Nhà phát triển cho biết sẽ không công bố phiên bản mới và cũng không bảo trì nữa, và sau đó trang GitHub cũng bị xóa. Theo đài SBS của Hàn Quốc, phía ARTEX giữ lập trường không chịu trách nhiệm về các hành vi vi phạm pháp luật được thực hiện bằng công cụ này.
Tuy nhiên, một chương trình đã được công bố thì không thể thu hồi. Theo BleepingComputer, các phiên bản phái sinh được làm lại thành bản tiếng Anh và tiếng Hàn hiện vẫn đang lưu hành trên mạng. Việc chuyển sang không công khai không có nghĩa là nguy cơ công cụ bị dùng cho các cuộc tấn công mới đã biến mất.
Ảnh hưởng đến Nhật Bản
Việc sử dụng ARTEX cũng đã được xác nhận tại Nhật Bản. Ngày 19 tháng 10 năm 2026, công ty bảo mật GMO Cybersecurity by Ierae công bố trên blog chính thức rằng khi điều tra hạ tầng của nguồn tấn công (các máy chủ dùng để tấn công, v.v.) nhắm vào doanh nghiệp Nhật Bản, họ đã xác nhận ARTEX đang được sử dụng. Hạ tầng này nhắm vào khoảng 20 doanh nghiệp Nhật Bản, trong đó 9 công ty là trang web cùng ngành. Công ty cho biết đã tìm thấy thêm 6 hạ tầng tấn công khác sử dụng AI chỉ nhắm vào doanh nghiệp Nhật Bản. Ngoài ra, trong số các doanh nghiệp Nhật Bản được xác nhận là mục tiêu, có 8 công ty đã công bố rò rỉ thông tin trong tháng 9 đến tháng 10 năm 2026.
Công ty suy đoán rằng doanh nghiệp Nhật Bản cũng đang bị tấn công bằng cùng thủ đoạn với vụ tấn công các tổ chức tài chính Hàn Quốc. Báo Nikkei đưa tin đây có lẽ là lần đầu tiên việc sử dụng ARTEX trong các cuộc tấn công nhắm vào Nhật Bản được làm rõ.
Doanh nghiệp Nhật Bản cũng có những hệ thống để đối tác, đơn vị nhận ủy thác và nhân viên sử dụng từ bên ngoài, giống như những hệ thống bị nhắm đến trong vụ việc ở Hàn Quốc. Vụ việc ở Hàn Quốc hoàn toàn không phải là chuyện của một đất nước xa xôi.
Điều gì thay đổi khi AI được dùng để tấn công
Lý do các công cụ như ARTEX trở thành vấn đề là vì chúng giúp cả người ít kiến thức chuyên môn cũng có thể làm nhanh và hàng loạt mọi việc, từ tìm điểm yếu đến lên kế hoạch tấn công. Những công việc trước đây kẻ tấn công lành nghề phải mất nhiều ngày, nay AI có thể tiến hành chỉ trong một đêm, đồng thời trên nhiều mục tiêu.
Mặt khác, bản thân phương pháp mà ARTEX sử dụng là thủ đoạn đã có từ lâu: tìm điểm yếu rồi đột nhập qua lỗ hổng tìm được. CrowdStrike cũng mô tả rằng kẻ tấn công "sử dụng công cụ AI kết hợp với năng lực tấn công truyền thống". Không phải AI đã tạo ra kiểu tấn công mới như phép màu, mà sẽ sát với thực tế hơn nếu hiểu rằng thứ thay đổi lớn là tốc độ và số lượng tìm ra các lỗ hổng trong phòng thủ cơ bản.
Việc lạm dụng AI không chỉ giới hạn ở ARTEX. Tháng 11 năm 2025, Anthropic công bố rằng một kẻ tấn công mà hãng đánh giá với độ tin cậy cao là nhóm được nhà nước Trung Quốc hậu thuẫn (hãng gọi là "GTG-1002") đã điều khiển Claude Code để tìm cách xâm nhập khoảng 30 tổ chức trên thế giới. Công cụ mã nguồn mở không thể bị ngăn chặn dù người tạo ra muốn dừng lại, nên bên phòng thủ cần chuẩn bị với tiền đề rằng các cuộc tấn công sẽ gia tăng nhờ AI.
Những biện pháp doanh nghiệp nên thực hiện
Các biện pháp mà Ủy ban Dịch vụ Tài chính Hàn Quốc yêu cầu các tổ chức tài chính thực hiện cũng là tham khảo hữu ích cho doanh nghiệp Nhật Bản.
- Rà soát và kiểm tra các hệ thống có thể sử dụng từ bên ngoài: Các trang web và máy chủ dành cho đối tác, đơn vị nhận ủy thác và nhân viên thường dễ bị bỏ sót hơn so với hệ thống dành cho khách hàng. Dừng những hệ thống không cần thiết, và tăng cường xác thực cũng như giới hạn truy cập.
- Cài bản vá ngay lập tức: Khi việc tìm điểm yếu được tự động hóa, những hệ thống chậm vá lỗi sẽ bị phát hiện ngay.
- Không xem nhẹ cả những bất thường nhỏ: KB Kookmin Bank đã đánh giá lần xâm nhập đầu tiên là "lưu lượng bất thường thường gặp". Khi phát hiện bất thường, hãy điều tra với suy nghĩ rằng đó có thể là khởi đầu của một cuộc tấn công.
- Chia sẻ thông tin về mối đe dọa trong ngành: Tại Hàn Quốc, cơ quan quản lý tài chính đã nhanh chóng thông báo cho khoảng 500 công ty tài chính về các địa chỉ IP dùng trong cuộc tấn công và những điểm cần lưu ý.
- Bên phòng thủ cũng dùng AI: Ủy ban Dịch vụ Tài chính Hàn Quốc cũng yêu cầu kiểm tra điểm yếu bằng AI. Mục đích là tìm ra và bịt các lỗ hổng của chính mình với tốc độ ngang với kẻ tấn công.
Với cá nhân, điều cơ bản là cảnh giác với các cuộc gọi, email và SMS lừa đảo sử dụng thông tin bị rò rỉ, và không cung cấp thông tin cá nhân hay mã PIN qua những liên lạc không rõ nguồn gốc.
Góc nhìn của ban biên tập CoAI
Vụ việc ARTEX đã cho thấy rõ rằng tác nhân AI vừa là "công cụ tiện lợi", vừa có thể trở thành công cụ tấn công. Việc kẻ tấn công hỏi ý kiến AI cả về nơi bán dữ liệu đánh cắp cũng đặt ra thách thức về việc các công ty AI có thể phát hiện và ngăn chặn hành vi lạm dụng đến đâu.
Mặt khác, cần thận trọng với những tiêu đề kiểu "AI đã tự động hack ngân hàng". Cơ quan chức năng Hàn Quốc chưa chính thức thừa nhận việc ARTEX được sử dụng, và cũng chưa rõ AI đã giúp cuộc tấn công nhanh hơn đến mức nào. Phần lớn thiệt hại bắt nguồn từ lỗ hổng trong phòng thủ cơ bản, đó là các hệ thống nghiệp vụ có thể sử dụng từ bên ngoài. Có thể nói, bước đầu tiên để chuẩn bị trước các cuộc tấn công bằng AI không phải là những biện pháp đặc biệt, mà là thực hiện các kiểm tra cơ bản sớm hơn và thường xuyên hơn kẻ tấn công.
Nguồn tham khảo
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance (CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX (Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says (Reuters, đăng lại trên Euronext)
- South Korea finds hacking incidents at total of 16 financial firms (Reuters, đăng lại trên The Star)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks (BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement (Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks (The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다 (Ủy ban Dịch vụ Tài chính, đăng lại trên KDI Economic Information Center)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차' (Metro Seoul)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단" (Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출" (NewsPim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다 (Herald Economy)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts (SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認 (GMO Cybersecurity by Ierae)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」 (Nikkei)
- Disrupting the first reported AI-orchestrated cyber espionage campaign (Anthropic)
Các công cụ được nhắc đến trong bài viết
 DeepSeekDeepSeek là dịch vụ AI có thể ứng dụng trong hỏi đáp hoặc suy luận dưới dạng trợ lý AI đa năng.Xem chi tiết
 GrokGrok là dịch vụ AI có thể ứng dụng trong hỏi đáp hoặc khảo sát dưới dạng trợ lý AI đa năng.Xem chi tiết
 ClaudeTrợ lý AI hội thoại của Anthropic, nổi bật với khả năng hiểu văn bản dài và tạo văn bản tự nhiên.Xem chi tiết
 Claude CodeClaude Code là dịch vụ AI có thể ứng dụng trong triển khai code hoặc sửa lỗi dưới dạng AI lập trình.Xem chi tiết