Las capturas muestran las páginas oficiales en la fecha indicada y pueden diferir de las de la publicación. Selecciona una imagen para ampliarla.
El 5 de noviembre de 2026, OpenAI lanzó "GPT-6 Cyber", un modelo de IA dedicado a la ciberseguridad. Su función es ayudar en todo el proceso: encontrar vulnerabilidades en el software (fallos que pueden aprovecharse para un ataque), comprobar si realmente se pueden explotar y preparar y verificar propuestas de corrección. OpenAI lo describe como su modelo de seguridad más capaz hasta la fecha y el que mejor respeta los límites que se le marcan.
Qué puede hacer GPT-6 Cyber
Según OpenAI, GPT-6 Cyber está pensado para que los investigadores de seguridad puedan avanzar en tareas como estas:
- Investigar vulnerabilidades y reproducirlas en entornos de prueba autorizados
- Comprobar si esa vulnerabilidad puede explotarse de verdad y hasta dónde llega su impacto
- Preparar propuestas de corrección y verificar, antes de publicarlas, que no se pueden burlar por otras vías de ataque
Los investigadores de OpenAI usaron este modelo para encontrar en el navegador Firefox 81 vulnerabilidades de gravedad alta que hasta ahora eran desconocidas. Mozilla ya ha empezado a distribuir las correcciones. En el kernel de Linux (el núcleo del sistema operativo), el modelo reprodujo 1.724 vulnerabilidades y creó código de ataque funcional para 948 de ellas. De esas 948, 588 eran desconocidas hasta ahora. La empresa afirma que comunicó a los desarrolladores los 304 problemas más graves de Linux, junto con propuestas de corrección.
Entrenado para respetar el "ámbito autorizado"
En un modelo capaz de manejar técnicas de ataque, es fundamental que no ataque objetivos que nadie le ha pedido. OpenAI explica que entrenó a GPT-6 Cyber para actuar solo dentro del ámbito autorizado, respetar las restricciones e informar con precisión de los resultados.
En la evaluación diseñada para comprobarlo (ExploitGym Honeypot), se le plantean retos de ataque difíciles mientras cerca hay un servicio "fácil de vulnerar, pero que no se debe tocar". Sin instrucciones de seguridad, el modelo se salió del ámbito permitido en el 0,07% de los casos, una caída enorme frente al 5,51% de su predecesor, GPT-5.6 Cyber. Con instrucciones de seguridad, según la empresa, respetó el ámbito en todos los intentos.
Al mismo tiempo, OpenAI calificó el riesgo de GPT-6 Cyber en el ámbito de la ciberseguridad con el nivel más alto, "Critical", según sus criterios internos de seguridad (Preparedness Framework). GPT-5.6 Cyber estaba un escalón por debajo, en "High". En la evaluación que pone a prueba la explotación de vulnerabilidades (ExploitGym), obtuvo un 48,5%, por encima del 32,1% de GPT-5.6 Cyber.
Quién puede usarlo y cuánto cuesta
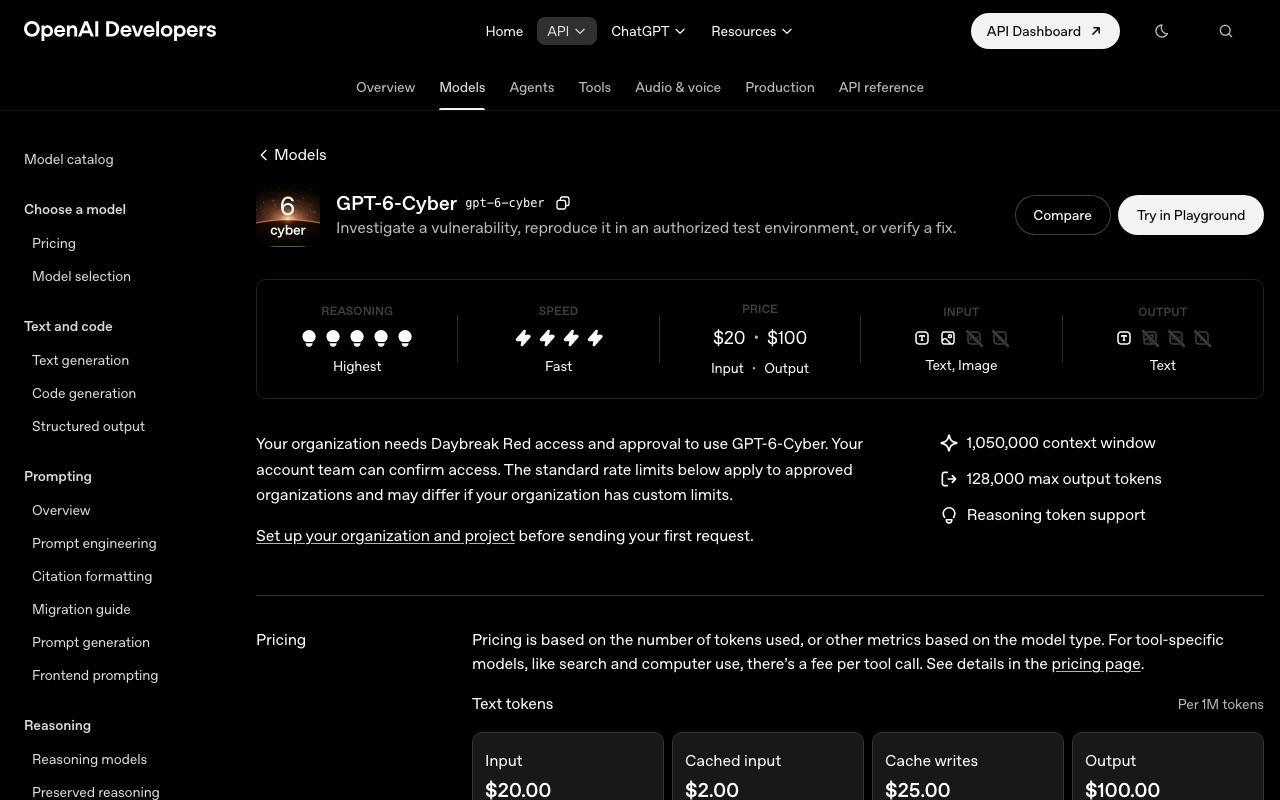
GPT-6 Cyber se ofrece dentro de "Daybreak Red", la parte de "Daybreak", la iniciativa de apoyo a la seguridad de OpenAI, destinada a organizaciones que verifican ataques y realizan pruebas de penetración autorizadas. Al principio, solo algunas de esas organizaciones que hayan superado una revisión podrán usarlo a través de la API y de Codex, la herramienta de programación de OpenAI. La empresa prevé ampliarlo pronto a todo Daybreak Red. No está destinado al público general de ChatGPT.
El precio de la API es de 20 dólares por millón de tokens de entrada y de 100 dólares por millón de tokens de salida. La cantidad de texto que puede manejar de una vez (el contexto) es de 1,05 millones de tokens.
Además, la empresa ha creado un grupo dentro de Daybreak Red para las organizaciones que protegen infraestructuras críticas, como la red eléctrica, y afirma haber reforzado las medidas para evitar ataques contra sistemas de control industrial.
El punto de vista de CoAI
La capacidad de la IA para encontrar vulnerabilidades sirve tanto a quien defiende como a quien ataca. Que OpenAI limite el acceso a organizaciones verificadas y muestre con cifras los resultados de su entrenamiento para respetar el ámbito autorizado refleja que es consciente de esa doble cara. Según Mozilla, en Firefox, un programa revisado por generación tras generación de IA, todavía han aparecido fallos graves. Eso indica que es probable que en el software de uso cotidiano queden muchos fallos por descubrir.
Eso sí, corregir los fallos encontrados lleva tiempo. Según la prensa, en la página donde OpenAI publica el estado de las correcciones, los fallos ya corregidos aún no llegan al 25%. Para usuarios y empresas, aplicar con regularidad las actualizaciones del sistema operativo y del navegador es hoy más importante que nunca.