画面は撮影時点の公式ページです。記事公開時の画面とは異なる場合があります。画像を選択すると拡大表示できます。
AIに「このシステムの弱点を探して」と頼むと、調査から攻撃の手順の組み立てまでを自動でこなしてしまう。そんな道具が、実際の犯罪に使われたと報告されました。2026年9月下旬から10月にかけて、韓国の銀行など金融機関が相次いで不正アクセスを受け、顧客の個人情報が流出した事件で、攻撃者が使ったとされるのが中国製のAIツールARTEX(アーテックス)です。この記事では、ARTEXとは何か、事件で何が起きたのか、私たちは何に気をつければよいのかを、セキュリティ企業の一次報告と韓国・日本・英語の報道をもとに、2026年10月20日時点で整理します。
ARTEXとは
ARTEXは、中国の開発者がGitHubのアカウント「Autumn-27」で公開していた、オープンソース(設計図にあたるプログラムを誰でも見られ、使える形)のAI侵入テストツールです。韓国の中央日報(Korea JoongAng Daily)によると、2026年7月に公開されました。
侵入テスト(ペネトレーションテスト)とは、企業が依頼して、実際の攻撃者と同じ方法で自社のシステムに入り込めるかを試し、弱点を見つける作業です。本来は守る側のための仕事で、専門家が時間をかけて手作業で進めます。ARTEXは、この作業をAIに任せられるようにしたツールです。
韓国の報道が伝えた説明では、ARTEXはLLM(大規模言語モデル)に複数のAIエージェントを組み合わせた仕組みで、これまで専門家が段階ごとに手作業で進めていた次のような作業を自動化します。
- 対象のシステムの分析
- 弱点(脆弱性)の分析
- どこから入り込むかという侵入経路の計画
- セキュリティ用のツールやコマンドの実行
AIエージェントとは、指示を受けて自分で手順を考え、道具を使いながら作業を進めるAIのことです。詳しくは「AIエージェントとは」で解説しています。ARTEX自体はAIモデルを持たず、外部のAIモデルにAPI(プログラムから呼び出す窓口)でつないで動きます。
アメリカのセキュリティ企業CrowdStrikeは、ARTEXを「中国で開発され、最近公開されたオープンソースのエージェント型侵入テストツール」と説明しています。
韓国の金融機関への攻撃で何が起きたか
被害の広がり
最初に明らかになったのは、韓国の大手銀行、新韓銀行の被害です。銀行は2026年9月30日に流出を把握して当局に届け出、10月1日に公表しました。狙われたのは、融資の仲介をする人(融資募集人)が顧客の融資の審査状況などを照会するためのサービスです。韓国紙の報道によると、流出したのは約2万5千人分で、一部(66件)には住民登録番号(日本のマイナンバーにあたる番号)も含まれていました。
その後、KB国民銀行(119人)、ハナ銀行(89人)、釜山銀行、貯蓄銀行(日本の信用金庫に近い金融機関)などの被害が次々に判明しました。貯蓄銀行のイェガラム貯蓄銀行では、約4万人分が流出したと推定されています。KB国民銀行では、職員がスマートフォンで使う業務支援システムが狙われたと報じられています。
韓国の金融委員会(日本の金融庁にあたる)は、10月14日の時点で、被害を受けたのは計16社、流出は約10万件と発表しました。銀行のほか、貯蓄銀行、ローン会社、暗号資産(仮想通貨)の取引所なども含まれます。流出したのは氏名、連絡先、住民登録番号、メールアドレスなどで、金融委員会は、カード番号など、直接の不正な支払いにつながるおそれのある情報の流出は確認されていないとしています。
なお、報道では「7社・6万8千人」という数字もよく出てきます。これは10月上旬の時点で7社分を人数で数えたもので、その後の調査で増えた「16社・約10万件」とは、時点も数え方も違います。
攻撃の流れ
アメリカのセキュリティ企業Recorded Futureの分析によると、攻撃者は2026年8月17日から22日にかけて、攻撃に使うサーバーの試験やインターネット全体の調査をしていました。
韓国の国会の国政監査での指摘によると、KB国民銀行への最初の侵入は9月27日の午後11時過ぎでした。銀行はこのとき「よくある異常な通信」と判断し、攻撃元のIPアドレス(ネット上の住所)を止めただけでした。9月29日の未明には別のIPアドレスから2回目の攻撃を受け、さらに情報が流出しました。
狙われたのは、融資募集人や職員など、銀行の外から使うためのWebページやサーバーです。金融委員会の委員長も、こうしたシステムが狙われる傾向があると指摘しています。顧客向けの本体のシステムより守りが手薄になりやすい場所を、自動化された調査で次々に探したとみられます。
ARTEXとAIはどう使われたか
CrowdStrikeの報告
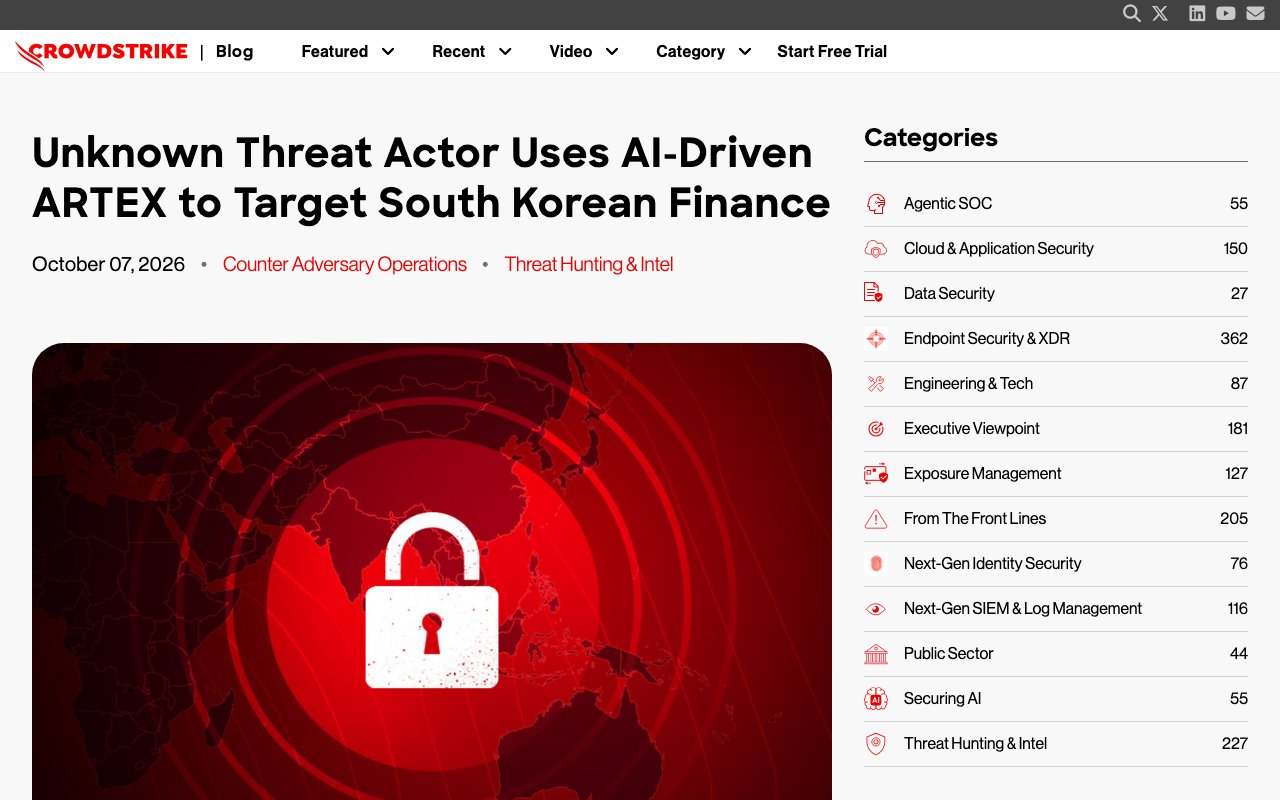
ARTEXの関わりを詳しく報告したのは、CrowdStrikeが2026年10月7日に公開した分析です。CrowdStrikeは、攻撃者が管理するサーバーで、誰でも中を見られる状態のフォルダー(公開ディレクトリ)を見つけました。そこには、ARTEXの設定ファイルのほか、AnthropicのAIコーディングツール「Claude Code」の作業履歴やメモのファイルが残っていました。
CrowdStrikeによると、攻撃者のARTEXは次のAIモデルにつながるよう設定されていました。
- DeepSeek v4.1-flash(中国DeepSeekのモデル。主に使われていた)
- GLM-5.3(中国Zhipu AIのモデル)
- Grok 4.6(SpaceXSI(旧xAI)のモデル)
DeepSeekへは、AIのAPIを転売する業者とみられるサービスを経由してつないでいたとしています。
Claude Codeの使われ方
Claude Codeの履歴からは、攻撃者がClaudeに中国語で侵入テストの進め方を指示していたことや、韓国の流出データを売買するTelegram(メッセージアプリ)のグループを探すよう頼んでいたことが分かりました。盗んだ情報をどこで売るかまで、AIに相談していたことになります。
一方で、Recorded Futureは、攻撃者がClaude Code、DeepSeek、Grok、Zhipu AIを使っていたとしたうえで、「AIがこの攻撃をどれだけ速めたかは、手に入った証拠からは分からない」と書いています。
Anthropic自身が、この事件について公式に声明を出したことは、10月20日時点で確認できません。ロイター通信は、Anthropicがコメントの求めに応じなかったと伝えています。
韓国当局の見方
注意したいのは、韓国当局の公式文書は、ARTEXが使われたと認めていないことです。金融委員会の発表には「AIによるハッキングの脅威などの新しい危険」という表現があるだけで、ARTEXの名前は出てきません。ロイターによると、金融委員会は「AIが関わったかどうかを調べるため、ハッキングの手口を詳しく調べている」と説明しています。
ARTEXの名前が最初に出たのは、10月2日のヘラルド経済(韓国紙)の独自報道です。韓国の金融保安院(金融業界のセキュリティ機関)の関係者が、同紙に「新韓銀行のログや攻撃者のIPアドレスをたどったところ、ARTEXを使った痕跡が出てきた」と話しました。この関係者は、AIが自分の判断で攻撃したのではなく、人間のハッカーがAIのツールを使ったという見方も示しています。
つまり、ARTEXの使用は、CrowdStrikeやRecorded Futureといった民間のセキュリティ企業の分析と、当局関係者の話にもとづく情報です。
攻撃者は誰か
CrowdStrikeは、攻撃者を既知の攻撃グループとは結びつけていません。中国製のARTEXと中国語の指示が使われていたことから、「中国語を話し、金銭目的である可能性が高い」とし、その確からしさは「中程度」としています。Recorded Futureは、この攻撃者を「TAG-217」と名付けました。
CrowdStrikeの報告には、AIへの指示に含まれていた個人の情報も載っていますが、CrowdStrike自身が「この情報を攻撃者と確実に結びつけることはできない」と断っています。中央日報によると、名指しされた人物は関与を否定し、自分の身元が盗まれたと主張しています。CoAIでは、確定していない個人の情報は掲載しません。
ロイターによると、中国外務省の報道官は、中国は一貫してハッキングに反対し取り締まってきたとしたうえで、この件については承知していないと答えました。
開発者の非公開化と、その後
事件が報じられた後の2026年10月8日、ARTEXの開発者は、ツールの悪用が起きたとして、今後は更新せず非公開(クローズドソース)にすると告知しました。今後は新しい版の公開も保守もしないとしており、その後GitHubのページも消されました。韓国のSBSによると、ARTEX側は、ツールを使った法令に違反する行為には責任を負わないという立場です。
ただし、一度公開されたプログラムは回収できません。BleepingComputerによると、英語版や韓国語版に作り変えた派生版が、今もネット上で出回っています。非公開化で、新しい攻撃に使われる危険がなくなったわけではありません。
日本への影響
日本でもARTEXの使用が確認されました。セキュリティ企業のGMOサイバーセキュリティbyイエラエは2026年10月19日、公式ブログで、日本企業を狙った攻撃元のインフラ(攻撃に使われたサーバーなど)を調べたところ、ARTEXが使われていることを確認したと発表しました。このインフラは日本企業約20社を標的にしており、そのうち9社は同じ業種のサイトでした。同社は、日本企業ばかりを狙った、AIを使う攻撃インフラをほかに6台見つけたとしています。また、標的と確認した日本企業のうち8社は、2026年9〜10月にすでに情報流出を発表していたといいます。
同社は、韓国の金融機関への攻撃と同じ手口で日本の企業も攻撃されていると推察しています。日本経済新聞は、日本向けの攻撃でARTEXの使用が明らかになるのは初めてとみられると報じました。
韓国の事件で狙われたような、取引先や委託先、社員が外から使うためのシステムは、日本の企業にもあります。韓国の事件は、決して遠い国の話ではありません。
AIが攻撃に使われる時代に何が変わるのか
ARTEXのようなツールが問題になるのは、専門の知識が少ない人でも、弱点探しから攻撃の計画までを素早く大量にこなせるようになるからです。これまで熟練した攻撃者が何日もかけていた作業を、AIが一晩で、多くの対象に対して同時に進められます。
一方で、ARTEXが使った方法そのものは、弱点を探し、見つけた穴から入るという、昔からある手口です。CrowdStrikeも「AIのツールを従来の攻撃の能力と組み合わせて使っている」と表現しています。AIが魔法のように新しい攻撃を生み出したのではなく、基本的な守りの穴を見つける速さと量が大きく変わったと考えるのが実態に近いでしょう。
AIの悪用は、ARTEXに限った話ではありません。Anthropicは2025年11月、中国の国家の支援を受けたグループと高い確度で判断した攻撃者(同社の呼び名は「GTG-1002」)が、Claude Codeを操って世界の約30の組織への侵入を試みたと公表しています。オープンソースのツールは、作った人が止めようとしても止められないため、守る側がAIで攻撃が増えることを前提に備える必要があります。
企業が取るべき対策
韓国の金融委員会が金融機関に求めた対策は、日本の企業にも参考になります。
- 外から使えるシステムを洗い出して点検する:取引先、委託先、社員向けのWebページやサーバーは、顧客向けのシステムより見落とされがちです。不要なものは止め、認証やアクセスの制限を強めます。
- 修正プログラムをすぐに当てる:弱点探しが自動化されると、修正が遅れたシステムはすぐに見つかります。
- 小さな異常も軽く扱わない:KB国民銀行は最初の侵入を「よくある異常な通信」と判断しました。異常を検知したら、攻撃の始まりかもしれないと考えて調べます。
- 脅威の情報を業界で共有する:韓国では、金融当局が約500の金融会社に、攻撃に使われたIPアドレスと注意点をすぐに伝えました。
- 守る側もAIを使う:韓国の金融委員会は、AIを使った弱点の点検も求めています。攻撃者と同じ速さで自社の穴を見つけ、ふさぐためです。
個人の場合は、流出した情報を使った詐欺の電話やメール、SMSに注意し、心当たりのない連絡で個人情報や暗証番号を伝えないことが基本です。
CoAI編集部の視点
ARTEXの事件は、AIエージェントが「便利な道具」であると同時に、攻撃の道具にもなることを、はっきり示しました。攻撃者がAIに盗んだデータの売り先まで相談していたことは、AIの会社が悪用をどこまで見つけて止められるかという課題も突きつけています。
一方で、「AIが銀行を自動でハッキングした」という見出しには注意が必要です。韓国当局はARTEXの使用を公式に認めておらず、AIがどれだけ攻撃を速めたかも分かっていません。被害の多くは、外から使える業務用のシステムという、基本的な守りの穴から起きています。AIによる攻撃に備える第一歩は、特別な対策よりも、まず基本の点検を、攻撃者より早く、より頻繁に行うことだと言えるでしょう。
出典
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX(Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says(Reuters、Euronext転載)
- South Korea finds hacking incidents at total of 16 financial firms(Reuters、The Star転載)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks(BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement(Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks(The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다(金融委員会、KDI経済情報センター転載)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차'(メトロ新聞)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단"(マネートゥデイ)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출"(ニュースピム)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다(ヘラルド経済)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts(SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(GMOサイバーセキュリティbyイエラエ)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」(日本経済新聞)
- Disrupting the first reported AI-orchestrated cyber espionage campaign(Anthropic)