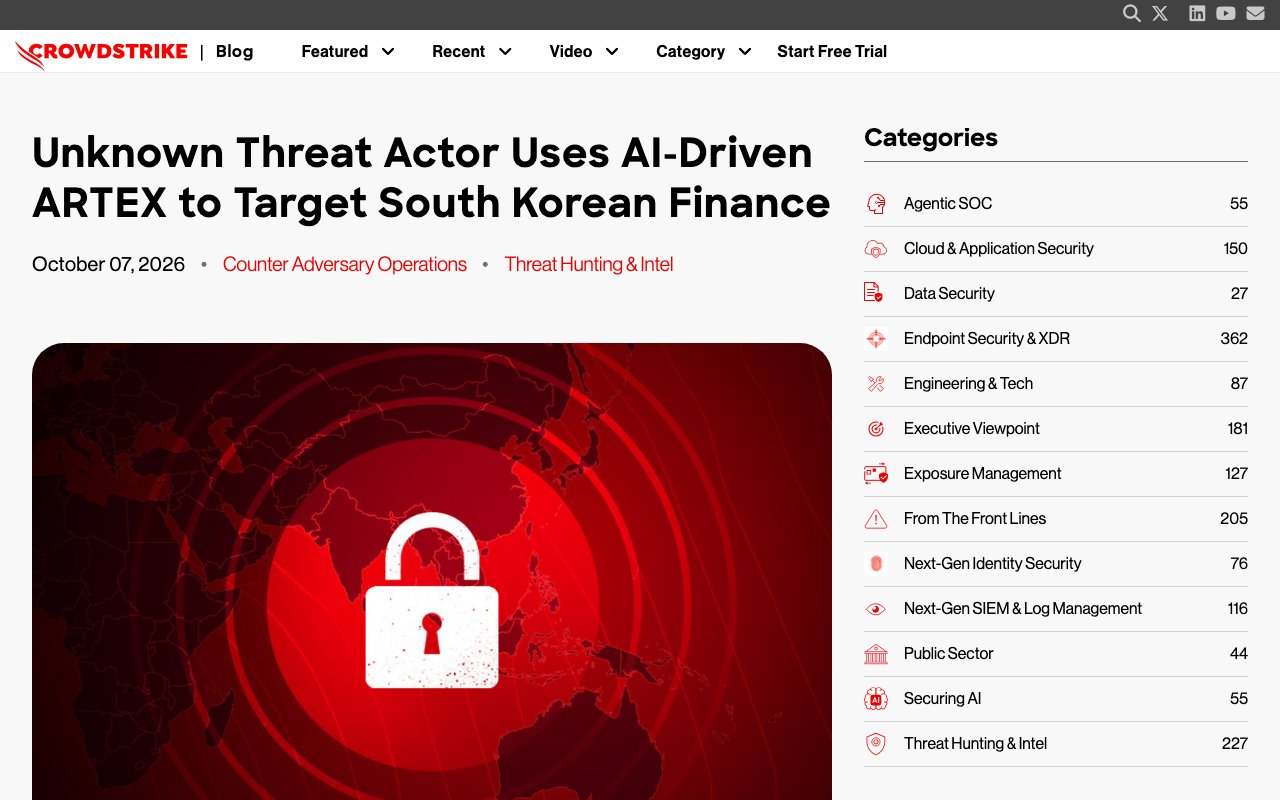
촬영일 기준 공식 페이지이며 기사 게시 당시와 다를 수 있습니다. 이미지를 선택하면 확대할 수 있습니다.
AI에게 "이 시스템의 약점을 찾아 줘"라고 하면 조사부터 공격 절차를 짜는 일까지 알아서 해치운다. 그런 도구가 실제 범죄에 쓰였다는 보고가 나왔습니다. 2026년 9월 하순부터 10월에 걸쳐 국내 은행 등 금융회사가 잇따라 해킹당해 고객의 개인정보가 유출된 사건에서, 공격자가 사용한 것으로 지목된 것이 중국산 AI 도구 ARTEX(아르텍스)입니다. 이 글에서는 ARTEX가 무엇인지, 사건에서 무슨 일이 있었는지, 우리가 무엇을 조심해야 하는지를 보안 기업의 1차 보고서와 한국·일본·영어권 보도를 바탕으로 2026년 10월 20일 기준으로 정리합니다.
ARTEX란
ARTEX는 중국 개발자가 GitHub 계정 'Autumn-27'로 공개한 오픈소스(설계도에 해당하는 프로그램을 누구나 보고 쓸 수 있는 형태) AI 침투 테스트 도구입니다. 중앙일보 영문판(Korea JoongAng Daily)에 따르면 2026년 7월에 공개되었습니다.
침투 테스트(펜테스트)란 기업이 의뢰해 실제 공격자와 같은 방법으로 자사 시스템에 침입할 수 있는지 시험하고 약점을 찾는 작업입니다. 본래 방어하는 쪽을 위한 일로, 전문가가 시간을 들여 수작업으로 진행합니다. ARTEX는 이 작업을 AI에게 맡길 수 있게 만든 도구입니다.
국내 보도가 전한 설명에 따르면 ARTEX는 LLM(대규모 언어 모델)에 여러 AI 에이전트를 결합한 구조로, 지금까지 전문가가 단계별로 수작업으로 해 오던 다음과 같은 작업을 자동화합니다.
- 대상 시스템 분석
- 약점(취약점) 분석
- 어디로 침입할지 정하는 침투 경로 계획
- 보안 도구와 명령어 실행
AI 에이전트란 지시를 받으면 스스로 절차를 생각하고 도구를 쓰면서 작업을 진행하는 AI를 말합니다. 자세한 내용은 'AI 에이전트란'에서 설명합니다. ARTEX 자체에는 AI 모델이 없으며, 외부 AI 모델에 API(프로그램에서 호출하는 창구)로 연결해 작동합니다.
미국 보안 기업 CrowdStrike는 ARTEX를 '중국에서 개발되어 최근 공개된 오픈소스 에이전트형 침투 테스트 도구'라고 설명합니다.
국내 금융회사 해킹에서 무슨 일이 있었나
피해의 확산
가장 먼저 드러난 것은 신한은행의 피해입니다. 신한은행은 2026년 9월 30일 유출을 인지해 당국에 신고하고 10월 1일 공개했습니다. 공격 대상은 대출모집인이 고객의 대출 심사 진행 상황 등을 조회하는 서비스였습니다. 국내 언론 보도에 따르면 유출 규모는 약 2만 5천 명분이며, 일부(66건)에는 주민등록번호도 포함되어 있었습니다.
이후 KB국민은행(119명), 하나은행(89명), 부산은행, 저축은행 등의 피해가 잇따라 확인되었습니다. 예가람저축은행에서는 약 4만 명분이 유출된 것으로 추정됩니다. KB국민은행에서는 직원이 스마트폰으로 쓰는 업무 지원 시스템이 공격 대상이 된 것으로 보도되었습니다.
금융위원회는 10월 14일 기준으로 피해를 입은 곳이 총 16개사, 유출은 약 10만 건이라고 발표했습니다. 은행 외에 저축은행, 대부업체, 가상자산 거래소 등도 포함됩니다. 유출된 정보는 이름, 연락처, 주민등록번호, 이메일 주소 등이며, 금융위원회는 카드번호처럼 직접적인 부정 결제로 이어질 수 있는 정보의 유출은 확인되지 않았다고 밝혔습니다.
참고로 보도에서는 '7개사·6만 8천 명'이라는 숫자도 자주 등장합니다. 이는 10월 초 시점에 7개사분을 인원 기준으로 센 것으로, 이후 조사에서 늘어난 '16개사·약 10만 건'과는 시점도 집계 방식도 다릅니다.
공격의 흐름
미국 보안 기업 Recorded Future의 분석에 따르면 공격자는 2026년 8월 17일부터 22일까지 공격에 쓸 서버를 시험하고 인터넷 전체를 스캔했습니다.
국회 국정감사에서 나온 지적에 따르면 KB국민은행에 대한 첫 침입은 9월 27일 오후 11시가 조금 지나서였습니다. 은행은 이때 '흔한 이상 트래픽'으로 판단해 공격지의 IP 주소(인터넷상의 주소)만 차단했습니다. 9월 29일 새벽에는 다른 IP 주소에서 2차 공격을 받아 정보가 추가로 유출되었습니다.
공격 대상은 대출모집인이나 직원 등이 은행 외부에서 쓰는 웹페이지와 서버였습니다. 금융위원장도 이런 시스템이 노려지는 경향이 있다고 지적했습니다. 고객용 핵심 시스템보다 방어가 허술해지기 쉬운 곳을 자동화된 스캔으로 차례차례 찾아낸 것으로 보입니다.
ARTEX와 AI는 어떻게 쓰였나
CrowdStrike의 보고서
ARTEX의 관여를 자세히 보고한 것은 CrowdStrike가 2026년 10월 7일 공개한 분석입니다. CrowdStrike는 공격자가 관리하는 서버에서 누구나 내용을 볼 수 있는 폴더(공개 디렉터리)를 발견했습니다. 그 안에는 ARTEX의 설정 파일과 함께 Anthropic의 AI 코딩 도구 'Claude Code'의 작업 기록과 메모 파일이 남아 있었습니다.
CrowdStrike에 따르면 공격자의 ARTEX는 다음 AI 모델에 연결되도록 설정되어 있었습니다.
- DeepSeek v4.1-flash(중국 DeepSeek의 모델. 주로 쓰인 모델)
- GLM-5.3(중국 즈푸AI(Zhipu AI)의 모델)
- Grok 4.6(SpaceXSI(구 xAI)의 모델)
DeepSeek에는 AI API를 재판매하는 업체로 보이는 서비스를 거쳐 연결했다고 합니다.
Claude Code의 사용 방식
Claude Code의 기록에서는 공격자가 Claude에게 중국어로 침투 테스트 진행 방법을 지시했고, 한국의 유출 데이터를 사고파는 텔레그램(메신저 앱) 그룹을 찾아 달라고 요청한 사실이 드러났습니다. 훔친 정보를 어디서 팔지까지 AI와 상의한 셈입니다.
한편 Recorded Future는 공격자가 Claude Code, DeepSeek, Grok, 즈푸AI를 사용했다고 하면서도 "확보된 증거로는 AI가 이번 공격을 얼마나 빠르게 했는지 알 수 없다"고 썼습니다.
Anthropic이 이 사건에 대해 공식 입장을 낸 사실은 10월 20일 기준으로 확인되지 않습니다. 로이터통신은 Anthropic이 논평 요청에 응하지 않았다고 전했습니다.
금융당국의 시각
주의할 점은 금융당국의 공식 문서가 ARTEX 사용을 인정하지 않았다는 것입니다. 금융위원회 발표에는 'AI 해킹 위협 등 새로운 위험'이라는 표현만 있을 뿐 ARTEX라는 이름은 나오지 않습니다. 로이터에 따르면 금융위원회는 "AI가 관여했는지 확인하기 위해 해킹 수법을 자세히 조사하고 있다"고 설명했습니다.
ARTEX라는 이름이 처음 나온 것은 10월 2일 헤럴드경제의 단독 보도입니다. 금융보안원 관계자는 이 신문에 "신한은행의 로그와 공격자의 IP 주소를 추적했더니 ARTEX를 사용한 흔적이 나왔다"고 말했습니다. 이 관계자는 AI가 스스로 판단해 공격한 것이 아니라 사람인 해커가 AI 도구를 사용했다는 견해도 밝혔습니다.
즉 ARTEX 사용은 CrowdStrike와 Recorded Future 같은 민간 보안 기업의 분석과 당국 관계자의 발언에 근거한 정보입니다.
공격자는 누구인가
CrowdStrike는 공격자를 기존에 알려진 공격 그룹과 연결 짓지 않았습니다. 중국산 ARTEX와 중국어 지시가 쓰였다는 점에서 '중국어를 사용하며 금전 목적일 가능성이 높다'고 보고, 그 신뢰도는 '중간'으로 평가했습니다. Recorded Future는 이 공격자를 'TAG-217'로 명명했습니다.
CrowdStrike의 보고서에는 AI에 대한 지시에 포함되어 있던 개인 정보도 실려 있지만, CrowdStrike 스스로 "이 정보를 공격자와 확실하게 연결할 수는 없다"고 단서를 달았습니다. 중앙일보에 따르면 지목된 인물은 관여를 부인하며 자신의 신원이 도용되었다고 주장하고 있습니다. CoAI는 확정되지 않은 개인 정보를 싣지 않습니다.
로이터에 따르면 중국 외교부 대변인은 중국은 일관되게 해킹에 반대하고 단속해 왔다고 한 뒤, 이번 건에 대해서는 알지 못한다고 답했습니다.
개발자의 비공개 전환과 그 이후
사건이 보도된 뒤인 2026년 10월 8일, ARTEX 개발자는 도구가 악용되었다며 앞으로 업데이트하지 않고 비공개(클로즈드 소스)로 전환한다고 공지했습니다. 앞으로 새 버전 공개도 유지보수도 하지 않겠다고 했으며, 이후 GitHub 페이지도 삭제되었습니다. SBS에 따르면 ARTEX 측은 도구를 이용한 법령 위반 행위에 대해서는 책임지지 않는다는 입장입니다.
다만 한번 공개된 프로그램은 회수할 수 없습니다. BleepingComputer에 따르면 영어판과 한국어판으로 고친 파생판이 지금도 온라인에서 돌고 있습니다. 비공개 전환으로 새로운 공격에 쓰일 위험이 사라진 것은 아닙니다.
일본에 미친 영향
일본에서도 ARTEX 사용이 확인되었습니다. 일본 보안 기업 GMO 사이버시큐리티 by 이에라에(GMO Cybersecurity by IERAE)는 2026년 10월 19일 공식 블로그에서, 일본 기업을 노린 공격지 인프라(공격에 쓰인 서버 등)를 조사한 결과 ARTEX가 사용되고 있음을 확인했다고 발표했습니다. 이 인프라는 일본 기업 약 20곳을 표적으로 삼았고, 그중 9곳은 같은 업종의 사이트였습니다. 이 회사는 일본 기업만을 노린, AI를 쓰는 공격 인프라를 6대 더 발견했다고 밝혔습니다. 또 표적으로 확인한 일본 기업 가운데 8곳은 2026년 9~10월에 이미 정보 유출을 발표한 상태였다고 합니다.
이 회사는 국내 금융회사에 대한 공격과 같은 수법으로 일본 기업도 공격받고 있다고 추정합니다. 니혼게이자이신문은 일본을 겨냥한 공격에서 ARTEX 사용이 드러난 것은 처음으로 보인다고 보도했습니다.
이번 사건에서 노려진 것처럼 거래처, 위탁업체, 직원이 외부에서 쓰는 시스템은 어느 나라 기업에나 있습니다. 같은 수법이 국경을 넘어 되풀이되고 있다는 점에서, 이번 사건은 금융권만의 이야기가 아닙니다.
AI가 공격에 쓰이는 시대에 무엇이 달라지나
ARTEX 같은 도구가 문제가 되는 것은 전문 지식이 많지 않은 사람도 약점 찾기부터 공격 계획까지를 빠르게, 대량으로 해낼 수 있게 되기 때문입니다. 지금까지 숙련된 공격자가 며칠씩 걸리던 작업을 AI가 하룻밤 사이에 수많은 대상을 상대로 동시에 진행할 수 있습니다.
한편 ARTEX가 쓴 방법 자체는 약점을 찾고 발견한 구멍으로 들어가는, 예전부터 있던 수법입니다. CrowdStrike도 'AI 도구를 기존의 공격 능력과 결합해 쓰고 있다'고 표현했습니다. AI가 마법처럼 새로운 공격을 만들어 낸 것이 아니라, 기본적인 방어의 구멍을 찾아내는 속도와 양이 크게 달라졌다고 보는 것이 실상에 가까울 것입니다.
AI 악용은 ARTEX만의 이야기가 아닙니다. Anthropic은 2025년 11월, 중국 국가의 지원을 받는 그룹으로 높은 확신을 갖고 판단한 공격자(Anthropic의 명칭은 'GTG-1002')가 Claude Code를 조종해 전 세계 약 30개 조직에 침입을 시도했다고 공개했습니다. 오픈소스 도구는 만든 사람이 멈추려 해도 멈출 수 없으므로, 방어하는 쪽은 AI로 공격이 늘어난다는 것을 전제로 대비해야 합니다.
기업이 취해야 할 대책
금융위원회가 금융회사에 요구한 대책은 금융권 밖의 기업에도 참고가 됩니다.
- 외부에서 쓸 수 있는 시스템을 전수 파악하고 점검한다: 거래처, 위탁업체, 직원용 웹페이지와 서버는 고객용 시스템보다 놓치기 쉽습니다. 필요 없는 것은 중단하고 인증과 접근 제한을 강화합니다.
- 보안 패치를 바로 적용한다: 약점 찾기가 자동화되면 패치가 늦은 시스템은 금방 발견됩니다.
- 작은 이상도 가볍게 넘기지 않는다: KB국민은행은 첫 침입을 '흔한 이상 트래픽'으로 판단했습니다. 이상을 탐지하면 공격의 시작일 수 있다고 보고 조사합니다.
- 위협 정보를 업계에서 공유한다: 금융당국은 약 500개 금융회사에 공격에 쓰인 IP 주소와 주의 사항을 신속하게 전달했습니다.
- 방어하는 쪽도 AI를 쓴다: 금융위원회는 AI를 활용한 취약점 점검도 요구하고 있습니다. 공격자와 같은 속도로 자사의 구멍을 찾아 막기 위해서입니다.
개인이라면 유출된 정보를 이용한 보이스피싱 전화나 이메일, 문자(스미싱)에 주의하고, 짚이는 데가 없는 연락에 개인정보나 비밀번호를 알려 주지 않는 것이 기본입니다.
CoAI 편집부의 시각
ARTEX 사건은 AI 에이전트가 '편리한 도구'인 동시에 공격 도구도 될 수 있다는 것을 분명히 보여 주었습니다. 공격자가 훔친 데이터를 팔 곳까지 AI와 상의했다는 사실은, AI 회사가 악용을 어디까지 찾아내고 막을 수 있느냐는 과제도 던지고 있습니다.
한편 'AI가 은행을 자동으로 해킹했다'는 식의 제목에는 주의가 필요합니다. 금융당국은 ARTEX 사용을 공식적으로 인정하지 않았고, AI가 공격을 얼마나 빠르게 했는지도 밝혀지지 않았습니다. 피해의 상당 부분은 외부에서 쓸 수 있는 업무용 시스템이라는, 기본적인 방어의 구멍에서 비롯되었습니다. AI 공격에 대비하는 첫걸음은 특별한 대책보다, 먼저 기본 점검을 공격자보다 빨리, 더 자주 하는 것이라고 할 수 있을 것입니다.
출처
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX(Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says(로이터, Euronext 전재)
- South Korea finds hacking incidents at total of 16 financial firms(로이터, The Star 전재)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks(BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement(Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks(The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다(금융위원회, KDI 경제정보센터 전재)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차'(메트로신문)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단"(머니투데이)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출"(뉴스핌)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다(헤럴드경제)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts(SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(GMO 사이버시큐리티 by 이에라에)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」(니혼게이자이신문)
- Disrupting the first reported AI-orchestrated cyber espionage campaign(Anthropic)