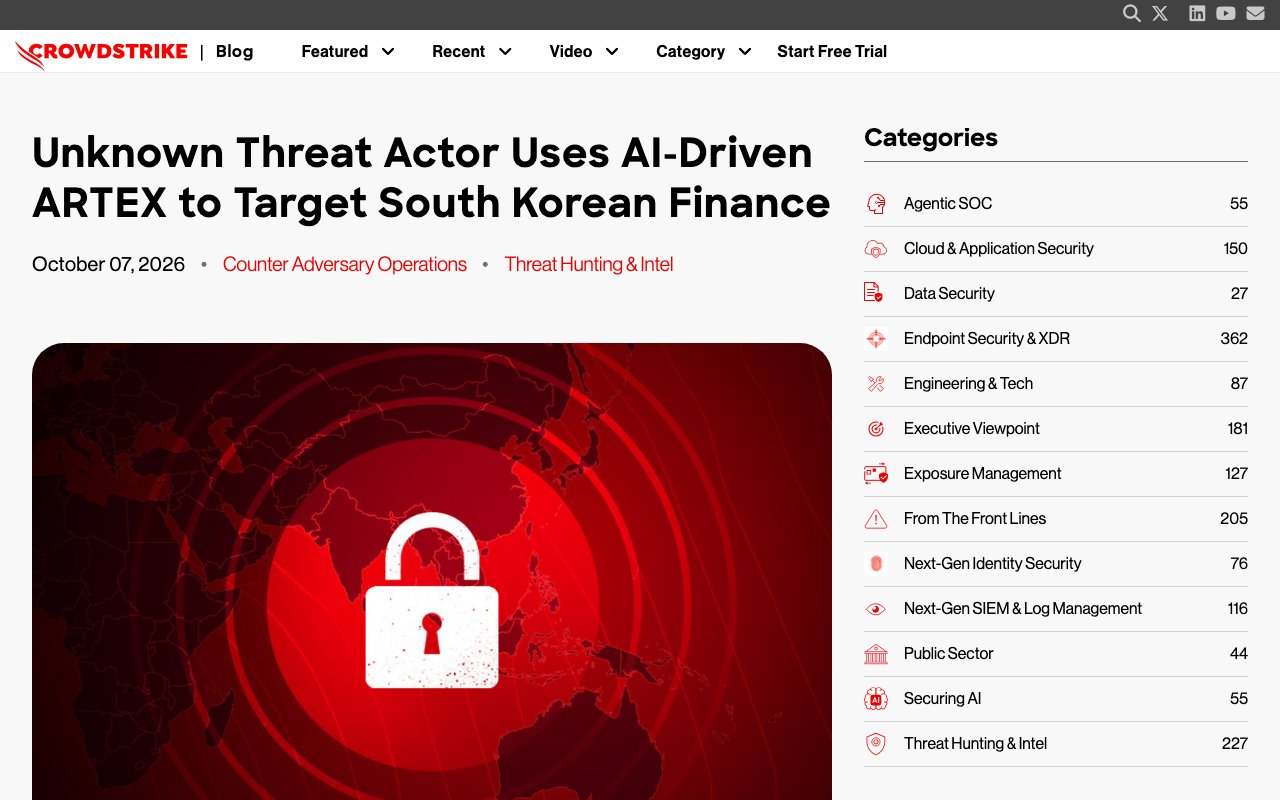
截圖顯示拍攝日期的官方頁面,可能與文章發布時不同。點選圖片可放大。
只要對AI說一句「幫我找出這個系統的弱點」,它就能自動完成從調查到擬定攻擊步驟的所有工作。這樣的工具,據報導已被用在真實的犯罪中。2026年9月下旬至10月,韓國的銀行等金融機構接連遭到非法入侵,客戶個人資料外洩,而攻擊者據稱使用的,正是中國開發的AI工具ARTEX。本文依據資安企業的第一手報告,以及韓國、日本與英文媒體的報導,以截至2026年10月20日的情況,整理ARTEX是什麼、事件中發生了什麼,以及我們該注意什麼。
ARTEX是什麼
ARTEX是一名中國開發者以GitHub帳號「Autumn-27」公開的開源(相當於設計圖的程式碼任何人都能查看與使用)AI滲透測試工具。據韓國《中央日報》(Korea JoongAng Daily)報導,它於2026年7月公開。
滲透測試是企業委託進行的一項工作:以和真實攻擊者相同的方法,測試能否入侵自家系統,藉此找出弱點。這原本是為防禦方服務的工作,通常由專家花費大量時間手動進行。ARTEX就是一套能把這項工作交給AI的工具。
依韓國媒體報導的說明,ARTEX採用將LLM(大型語言模型)與多個AI代理結合的架構,把以往由專家分階段手動進行的以下工作自動化。
- 分析目標系統
- 分析弱點(漏洞)
- 規劃從哪裡入侵的入侵路徑
- 執行資安工具與指令
AI代理是指接到指示後自行思考步驟、並借助工具推進工作的AI。詳見「AI代理是什麼」。ARTEX本身不含AI模型,而是透過API(供程式呼叫的介面)連接外部AI模型來運作。
美國資安企業CrowdStrike將ARTEX描述為「在中國開發、最近公開的開源代理型滲透測試工具」。
韓國金融機構遭攻擊,發生了什麼
受害範圍的擴大
最先曝光的是韓國大型銀行新韓銀行的受害情況。該行於2026年9月30日發現資料外洩並向主管機關通報,10月1日對外公布。遭到攻擊的是供貸款仲介人員(貸款招攬人)查詢客戶貸款審核進度等資訊的服務。據韓國報紙報導,約2萬5千人的資料外洩,其中一部分(66筆)還包含居民登錄號碼(相當於日本的個人編號My Number)。
此後,KB國民銀行(119人)、韓亞銀行(89人)、釜山銀行,以及儲蓄銀行(類似日本信用金庫的金融機構)等的受害情況也接連曝光。儲蓄銀行之一的Yegaram儲蓄銀行,估計約有4萬人的資料外洩。據報導,KB國民銀行遭攻擊的是職員在智慧型手機上使用的業務支援系統。
韓國金融委員會(相當於日本的金融廳)公布,截至10月14日,受害機構共16家,外洩約10萬筆。除銀行外,還包括儲蓄銀行、貸款公司,以及加密資產(虛擬貨幣)交易所等。外洩的資料包括姓名、聯絡方式、居民登錄號碼與電子郵件地址等。金融委員會表示,尚未確認卡號等可能直接導致盜刷的資訊外洩。
此外,報導中也常出現「7家、6萬8千人」的數字。這是10月上旬以人數計算的7家機構情況,與之後調查增加到的「16家、約10萬筆」,在時間點與計算方式上都不同。
攻擊的經過
據美國資安企業Recorded Future的分析,攻擊者在2026年8月17日至22日期間,測試了用於攻擊的伺服器,並對整個網際網路進行了掃描。
據韓國國會國政監查中的指摘,KB國民銀行首次遭到入侵是在9月27日晚上11點多。該行當時判斷為「常見的異常流量」,只封鎖了攻擊來源的IP位址(網路上的地址)。9月29日凌晨,該行又遭到來自另一個IP位址的第二次攻擊,更多資料外洩。
遭到攻擊的是供貸款招攬人與職員等使用的從銀行外部存取的網頁和伺服器。金融委員會主任委員也指出,這類系統有被鎖定的傾向。攻擊者似乎是藉由自動化掃描,接連找出比面向客戶的核心系統防護更薄弱的地方。
ARTEX和AI是如何被使用的
CrowdStrike的報告
詳細揭露ARTEX關聯的,是CrowdStrike於2026年10月7日發布的分析。CrowdStrike在攻擊者控制的伺服器上,發現了一個任何人都能查看內容的資料夾(公開目錄)。其中除了ARTEX的設定檔,還留有Anthropic的AI程式開發工具「Claude Code」的作業紀錄與筆記檔案。
據CrowdStrike表示,攻擊者的ARTEX被設定為連接以下AI模型。
- DeepSeek v4.1-flash(中國DeepSeek的模型,主要使用的模型)
- GLM-5.3(中國智譜AI的模型)
- Grok 4.6(SpaceXSI(原xAI)的模型)
CrowdStrike指出,攻擊者是經由一家疑似轉售AI API的業者連接DeepSeek的。
Claude Code的使用方式
從Claude Code的紀錄可以看出,攻擊者以中文向Claude下達進行滲透測試的指示,還要求它尋找買賣韓國外洩資料的Telegram(通訊軟體)群組。也就是說,攻擊者連要在哪裡賣出竊取的資料,都去問了AI。
另一方面,Recorded Future在指出攻擊者使用了Claude Code、DeepSeek、Grok與智譜AI的同時也寫道:「從現有證據無法判斷AI在多大程度上加快了這次攻擊。」
截至10月20日,尚未確認Anthropic本身曾就此事件發表正式聲明。路透社報導,Anthropic未回應置評請求。
韓國主管機關的看法
值得注意的是,韓國主管機關的正式文件並未認定使用了ARTEX。金融委員會的公告中只有「AI駭客威脅等新型風險」這樣的說法,並未提到ARTEX的名稱。據路透社報導,金融委員會表示「正在詳細調查駭客手法,以判斷是否涉及AI」。
ARTEX的名稱最早出現在10月2日韓國報紙《先驅經濟》(Herald Economy)的獨家報導中。韓國金融保安院(金融業的資安機構)的相關人士向該報表示:「追查新韓銀行的日誌與攻擊者的IP位址後,發現了使用ARTEX的痕跡。」這位人士也表示,並不是AI自行判斷發動攻擊,而是人類駭客使用了AI工具。
也就是說,有關使用ARTEX的資訊,來自CrowdStrike、Recorded Future等民間資安企業的分析,以及主管機關相關人士的說法。
攻擊者是誰
CrowdStrike並未將攻擊者與已知的攻擊團體連結。由於使用了中國開發的ARTEX與中文指示,CrowdStrike認為攻擊者「很可能說中文且以金錢為目的」,並將可信度評為「中等」。Recorded Future將這名攻擊者命名為「TAG-217」。
CrowdStrike的報告中也列出了AI指示中包含的個人資訊,但CrowdStrike本身也聲明「無法將這些資訊與攻擊者確實連結」。據《中央日報》報導,被點名的人士否認涉案,並主張自己的身分遭到盜用。CoAI不刊登未經證實的個人資訊。
據路透社報導,中國外交部發言人表示,中國一貫反對並打擊駭客行為,對此事並不知情。
開發者轉為閉源,以及之後的情況
事件見報後的2026年10月8日,ARTEX的開發者以工具遭到濫用為由,宣布今後不再更新並轉為閉源。開發者表示今後不會發布新版本,也不再維護,之後GitHub頁面也被刪除。據韓國SBS報導,ARTEX方面的立場是,對使用該工具進行的違法行為不負責任。
然而,程式一旦公開就無法收回。據BleepingComputer報導,改造成英文版與韓文版的衍生版本至今仍在網路上流傳。轉為閉源,並不代表它被用於新攻擊的風險已經消失。
對日本的影響
日本也確認了ARTEX的使用。資安企業GMO Cybersecurity by IERAE於2026年10月19日在官方部落格上宣布,在調查針對日本企業的攻擊來源基礎設施(用於攻擊的伺服器等)時,確認其使用了ARTEX。該基礎設施以約20家日本企業為目標,其中9家是同一產業的網站。該公司表示,另外還發現了6台專門鎖定日本企業、使用AI的攻擊基礎設施。此外,在確認為攻擊目標的日本企業中,有8家已在2026年9月至10月公布過資料外洩。
該公司推測,日本企業也正遭受與韓國金融機構相同手法的攻擊。《日本經濟新聞》報導指出,這可能是首次查明針對日本的攻擊中使用了ARTEX。
像韓國事件中遭鎖定的那類系統,也就是供客戶企業、委外廠商與員工從外部使用的系統,日本企業也有。韓國的事件絕不是遙遠國度的事。
AI被用於攻擊的時代,會有什麼改變
ARTEX這類工具之所以成為問題,是因為它讓專業知識不多的人,也能快速且大量地完成從尋找弱點到擬定攻擊計畫的工作。以往熟練的攻擊者要花好幾天才能完成的工作,AI一個晚上就能同時對大量目標進行。
另一方面,ARTEX所用的方法本身,是尋找弱點、再從找到的漏洞入侵這種由來已久的手法。CrowdStrike也表示攻擊者「將AI工具與傳統攻擊能力結合使用」。與其說AI像魔法般創造出新的攻擊,不如說大幅改變的是找出基本防護漏洞的速度與數量,這樣理解更接近實際情況。
AI遭濫用並不限於ARTEX。Anthropic曾在2025年11月公布,一個被其高度確信判斷為受中國國家支持的團體(該公司稱之為「GTG-1002」)操控Claude Code,試圖入侵全球約30個組織。開源工具即使開發者想停止也無法阻止,因此防禦方必須以AI會使攻擊增加為前提做好準備。
企業應採取的對策
韓國金融委員會要求金融機構採取的對策,對日本等地的企業也有參考價值。
- 盤點並檢查可從外部使用的系統:面向客戶企業、委外廠商與員工的網頁和伺服器,比面向客戶的系統更容易被忽略。停用不需要的系統,並強化認證與存取限制。
- 及時安裝修補程式:一旦尋找弱點變得自動化,修補落後的系統很快就會被發現。
- 不要輕忽小的異常:KB國民銀行把第一次入侵判斷為「常見的異常流量」。偵測到異常時,應視為可能是攻擊的開端並加以調查。
- 在產業內分享威脅資訊:在韓國,金融主管機關迅速向約500家金融公司通報了攻擊所用的IP位址與注意事項。
- 防禦方也要用AI:韓國金融委員會也要求運用AI進行弱點檢查,以便用和攻擊者相同的速度找出並補上自家的漏洞。
對個人而言,基本做法是提防利用外洩資料進行詐騙的電話、電子郵件與簡訊,不要在來路不明的聯繫中透露個人資料或密碼。
CoAI編輯部觀點
ARTEX事件清楚顯示,AI代理既是「方便的工具」,同時也可能成為攻擊工具。攻擊者連竊取資料的買家都去問AI,這也向AI公司提出一個課題:它們能在多大程度上發現並阻止濫用。
另一方面,對「AI自動駭進銀行」這類標題需要保持警覺。韓國主管機關並未正式認定使用了ARTEX,AI在多大程度上加快了攻擊也尚不清楚。大部分損害源自可從外部使用的業務系統這種基本防護漏洞。因應AI攻擊的第一步,與其說是採取特別的措施,不如說是比攻擊者更早、更頻繁地做好基本檢查。
來源
- Unknown Threat Actor Uses AI-Driven ARTEX to Target South Korean Finance(CrowdStrike)
- TAG-217 Targets South Korean Financial Services with ARTEX(Recorded Future)
- South Korean banks were likely hacked by a China-based actor with an AI agent, CrowdStrike says(路透社,Euronext轉載)
- South Korea finds hacking incidents at total of 16 financial firms(路透社,The Star轉載)
- ARTEX AI, Claude agents used in cyberattacks on South Korean banks(BleepingComputer)
- Chinese AI tool linked to Korean bank hacks halts public updates as suspect denies involvement(Korea JoongAng Daily)
- South Korean officials believe AI agents were used to hack several banks(The Record)
- 금융권 침해사고 재발방지를 위해 금융보안 관리체계를 전면 강화하겠습니다(金融委員會,KDI經濟資訊中心轉載)
- 금융권 해킹 피해 16곳·10만명…당국, 제도개선에 '박차'(Metro新聞)
- 금융위, 7개 금융사 해킹 피해에 긴급회의…"유사 사고 발생시 엄단"(Money Today)
- "국민은행, 첫 침입 놓치고 2차 공격에 81명 유출"(Newspim)
- 은행 연쇄 해킹 도구는 중국 '아르텍스 AI'…해커가 사용했다(先驅經濟)
- The "Fearful AI Tool" That Shook Financial Sectors... "Not Our Responsibility," But Development Halts(SBS)
- 相次ぐ不正アクセスの攻撃元の多くがAIであることを確認(GMO Cybersecurity by IERAE)
- GMO系「国内不正アクセス、中国製AIソフトの使用確認」(日本經濟新聞)
- Disrupting the first reported AI-orchestrated cyber espionage campaign(Anthropic)