촬영일 기준 공식 페이지이며 기사 게시 당시와 다를 수 있습니다. 이미지를 선택하면 확대할 수 있습니다.
OpenAI는 2026년 11월 5일 보안 전용 AI 모델 'GPT-6 Cyber'를 공개했습니다. 소프트웨어의 취약점(공격에 악용될 수 있는 결함)을 찾아내고, 실제로 악용할 수 있는지 확인하고, 수정안을 만들어 검증하는 과정까지 돕는 모델입니다. OpenAI는 지금까지 나온 보안용 모델 가운데 능력이 가장 뛰어나고, 지시한 범위를 가장 잘 지키는 모델이라고 설명했습니다.
GPT-6 Cyber로 할 수 있는 일
OpenAI에 따르면 GPT-6 Cyber는 보안 연구자가 다음과 같은 작업을 진행하도록 돕는 모델입니다.
- 취약점을 조사하고, 허용된 테스트 환경에서 재현한다
- 그 취약점이 실제로 악용될 수 있는지, 영향이 어디까지 미치는지 확인한다
- 수정안을 만들고, 다른 공격 경로로도 뚫리지 않는지 공개 전에 확인한다
OpenAI 연구진은 이 모델을 사용해 웹 브라우저 Firefox에서 지금까지 알려지지 않았던 심각도 높은 취약점 81건을 찾아냈습니다. Mozilla는 이미 수정 배포를 시작했습니다. Linux 커널(OS의 핵심 부분)에서는 1,724건의 취약점을 재현했고, 그중 948건에서 실제로 작동하는 공격 코드를 만들었습니다. 948건 가운데 588건은 지금까지 알려지지 않았던 것입니다. Linux에서 발견한 문제 가운데 중대한 304건은 수정안을 붙여 개발자에게 보고했다고 밝혔습니다.
'허용된 범위'를 지키는 훈련
공격 기법까지 다룰 수 있는 모델이라면, 요청받지 않은 대상을 공격하지 않는 것이 중요합니다. OpenAI는 GPT-6 Cyber가 허용된 범위 안에서만 움직이고, 제한을 지키며, 결과를 정확히 보고하도록 훈련했다고 설명했습니다.
이를 확인하는 평가(ExploitGym Honeypot)에서는 어려운 공격 과제를 주면서, 근처에 '쉽게 침입할 수 있지만 손대서는 안 되는' 서비스를 둡니다. 안전을 위한 지시문을 주지 않은 상태에서 범위 밖으로 손을 뻗은 비율은 0.07%로, 이전 모델인 GPT-5.6 Cyber의 5.51%에서 크게 낮아졌습니다. 안전을 위한 지시문을 준 상태에서는 모든 시도에서 범위를 지켰다고 합니다.
한편 OpenAI는 사내 안전 기준(Preparedness Framework)에서 GPT-6 Cyber의 사이버보안 분야 위험도를 가장 높은 'Critical'로 평가했습니다. GPT-5.6 Cyber는 한 단계 아래인 'High'였습니다. 취약점 공격을 시험하는 평가(ExploitGym)의 성적은 48.5%로, GPT-5.6 Cyber의 32.1%를 웃돌았습니다.
이용 대상과 요금
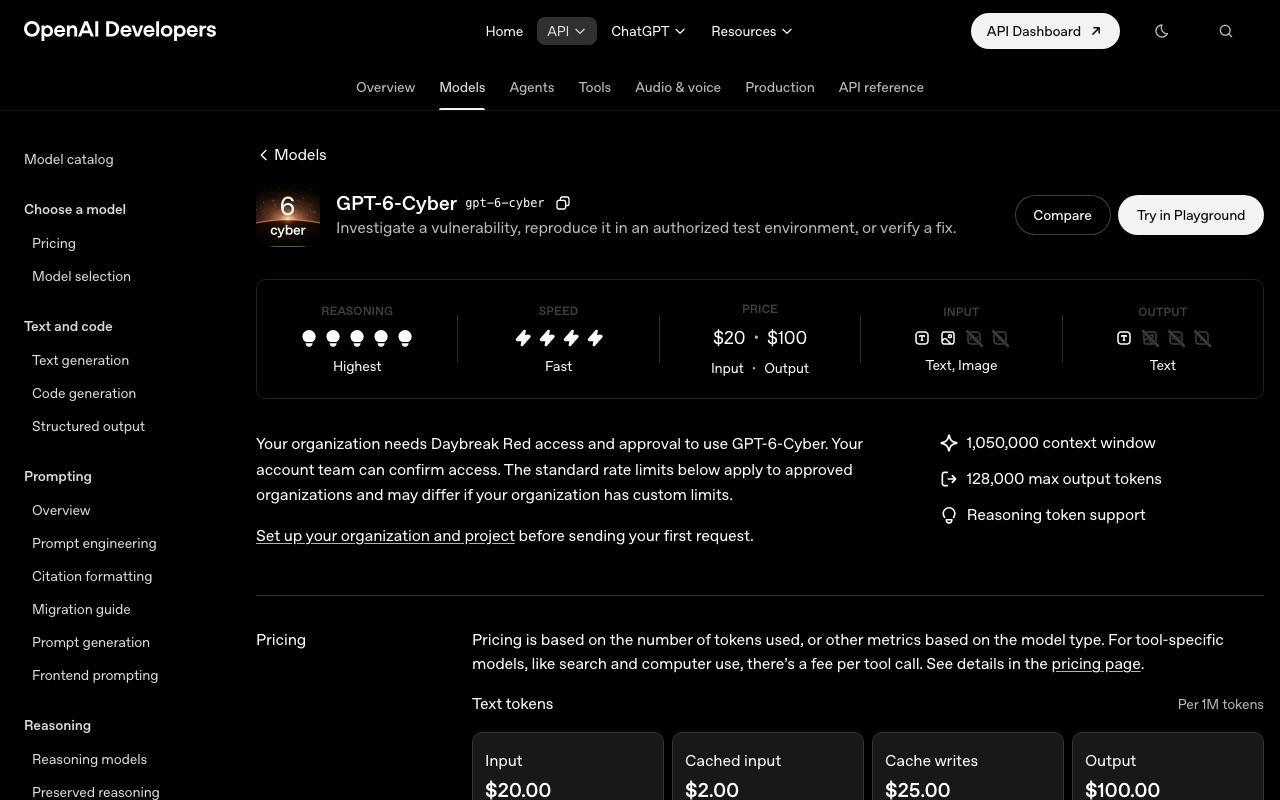
GPT-6 Cyber는 OpenAI의 보안 지원 프로그램 'Daybreak' 가운데, 공격 검증이나 허가받은 침투 테스트를 하는 조직을 위한 'Daybreak Red'에서 제공됩니다. 처음에는 그중 심사를 통과한 일부 조직만 API와 코딩용 Codex에서 쓸 수 있습니다. OpenAI는 곧 Daybreak Red 전체로 넓힐 계획이라고 밝혔습니다. ChatGPT의 일반 사용자를 위한 것은 아닙니다.
API 요금은 100만 토큰당 입력 20달러, 출력 100달러입니다. 한 번에 다룰 수 있는 텍스트의 양(컨텍스트)은 105만 토큰입니다.
아울러 전력 등 핵심 인프라를 지키는 조직을 위한 Daybreak Red 그룹도 만들어, 산업용 제어 시스템에 대한 공격을 막는 대책을 강화했다고 밝혔습니다.
CoAI 편집부의 시각
AI로 취약점을 찾아내는 능력은 방어하는 쪽에도, 공격하는 쪽에도 쓸모가 있습니다. OpenAI가 이용을 심사를 거친 조직으로 제한하고, 범위를 지키는 훈련의 결과를 수치로 제시한 것은 이런 양면성을 의식한 조치입니다. Mozilla에 따르면, 여러 세대의 AI로 조사해 온 Firefox에서 여전히 심각한 결함이 발견됐습니다. 이는 우리가 늘 쓰는 소프트웨어에도 아직 발견되지 않은 결함이 많이 남아 있을 수 있음을 보여 줍니다.
다만 발견된 결함이 수정되기까지는 시간이 걸립니다. 보도에 따르면 OpenAI가 수정 현황을 공개하는 페이지에서 수정이 끝난 비율은 아직 25% 미만입니다. 일반 사용자와 기업에게는 OS와 브라우저 업데이트를 꼬박꼬박 적용하는 일이 그 어느 때보다 중요해졌습니다.